


Microsoft упростит вставку ссылок в Word — меньше кликов, больше смысла

Microsoft упростит вставку ссылок в Word — меньше кликов, больше смысла

Microsoft упростит вставку ссылок в Word — меньше кликов, больше смысла

Microsoft показала небольшое, но очень приятное нововведение в Word, которое может упростить жизнь, если вы открываете Word каждый день и активно печатаете большие объёмы текста.

Корпорация тестирует новый способ вставки гиперссылок, который избавляет от лишних действий. До сих пор вариантов было немного:

  • вставить URL и нажать Enter или пробел, чтобы Word сам превратил его в ссылку;
  • выделить текст, вызвать контекстное меню и открыть окно «Вставить ссылку»;
  • вручную работать через диалоговые окна с адресами, файлами и почтой.

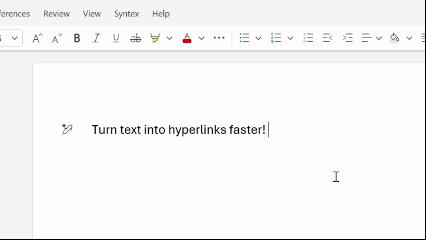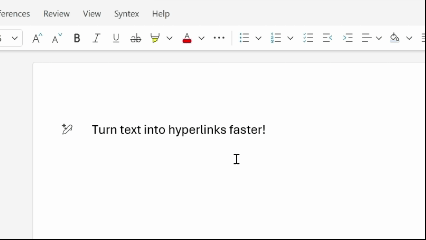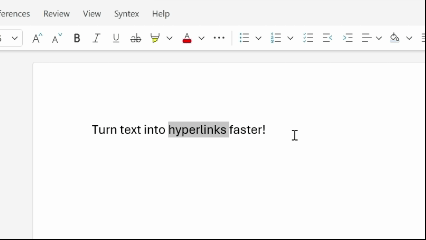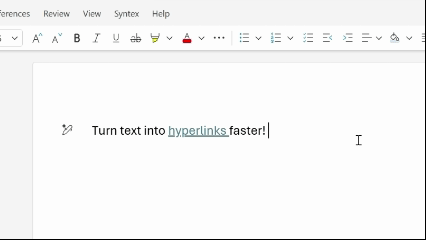
Теперь всё проще: достаточно выделить текст и вставить ссылку поверх него. Word автоматически превратит выделенный фрагмент в кликабельную гиперссылку. Внутреннее название новой функции — overpaste  («вставка поверх»).

Источник: Neowin


Гиперссылки — одна из самых частых операций в Word: отчёты, академические работы, рабочие документы, источники, справки. И Microsoft это прекрасно понимает.

Как объяснила менеджер продукта Word Дженни Йе:

«Мы считаем, что повседневные задачи в Word — такие как вставка ссылок — должны ощущаться максимально просто. Теперь можно просто выделить текст и вставить ссылку, не отвлекаясь на форматирование и лишние клики».

Когда и где работает:

  • Word для веба — функция доступна уже сейчас;
  • Word для Windows — начиная с версии 2511 (Build 19530.20006);
  • Word для macOS — с версии 16.104 (Build 25120915).

На фоне закрытия Sway этот апдейт выглядит как типичная стратегия Microsoft: что-то убрать, но взамен слегка упростить повседневную жизнь. И если вы регулярно работаете с документами, новый способ вставки ссылок действительно может быстро войти в привычку — настолько он естественный.

Подпишитесь на новости

16-летний исследователь получил права администратора в сервисе Microsoft

Шестнадцатилетний исследователь под псевдонимом Faav обнаружил дыру в защите внутренней аналитической платформы Microsoft Titan. Сервис принимал поддельные токены аутентификации и позволял выдавать себя за администратора, а затем выполнять SQL-запросы к подключённым базам данных.

Причиной стала детская ошибка: Titan проверял указанные в JSON Web Token данные — идентификатор арендатора, приложение и имя пользователя, — но не подтверждал криптографическую подпись.

Как рассказал сам Faav, публично доступный API платформы принимал сфабрикованный токен и связывал указанное в нём имя admin с локальной учётной записью администратора. Для атаки не требовались украденные пароли, подбор учётных данных или компрометация аккаунта Microsoft.


Исследователь нашёл 17 подключённых баз ClickHouse почти с 10 тыс. уникальных таблиц. По их метаданным он оценил общий объём хранилищ в 17,3 трлн строк. Это не означает утечку такого количества записей или данные 17,3 трлн пользователей: показатель мог включать копии, историческую информацию и производные наборы.

Во время ограниченной проверки исследователь увидел метаданные и десятки тысяч записей, связанных с аккаунтами, адресами сотрудников и организациями.

Он также выполнил два запроса к аналитике Bing, вернувших по одной строке, но утверждает, что персональные данные клиентов не изучал и массово ничего не скачивал.

Faav сообщил об уязвимости Microsoft 5 сентября. Уже 9 сентября корпорация закрыла публичный доступ к API, а 17 сентября выплатила исследователю $5000. Доказательств того, что брешь ранее использовали злоумышленники, нет.

RSS: Новости на портале Anti-Malware.ru