



Avast выпустила бесплатный дешифратор для жертв вымогателя Akira

Avast выпустила бесплатный дешифратор для жертв вымогателя Akira

Avast выпустила бесплатный дешифратор для жертв вымогателя Akira

Специалисты Avast разработали и выпустили бесплатный дешифратор, который поможет восстановить файлы жертв программы-вымогателя Akira. Теперь необязательно платить киберпреступникам.

Впервые об Akira заговорили в марте этого года. В первую очередь шифровальщик поразил своим охватом: операторы атаковали с его помощью организации из самых разных сфер по всему миру.

На днях стало известно, что авторы Akira выпустили Linux-вариант вредоноса для компрометации виртуальных машин VMware ESXi. При этом злоумышленники используют метод двойного вымогательства, когда параллельно шифрованию крадут важную информацию и угрожают опубликовать ее.

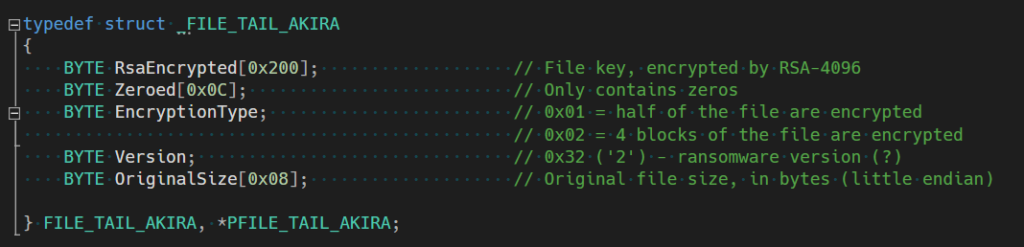
Анализ Avast показал, что Akira использует симметричный ключ, сгенерированный CryptGenRandom, а затем зашифрованный в связке с открытым ключом RSA-4096 и добавленный в конец целевого файла.

Поскольку только у операторов вымогателя есть закрытый ключ, предполагается, что жертва будет вынуждена обратиться именно к ним. Версии Akira для Windows и Linux шифруют файлы по очень схожему принципу. Однако есть и отличия: Linux-версия использует библиотеку Crypto++, когда Windows-версия — CryptoAPI.


Специалисты Avast не стали объяснять, как им удалось сломать шифрование Akira, однако есть подозрение, что здесь роль сыграла эксплуатация механизма частичного шифрования файла, к которому прибегает вредонос.

Например, если целевой файл весит меньше 2 000 000 байт, Windows-версия Akira зашифрует лишь первую половину. Если файл «тяжелее», вымогатель портит только четыре блока.

У Linux-образца есть возможность использовать аргумент командной строки «-n», который помогает задать процент файла для шифрования.

Avast выпустила две версии дешифратора: для 64-битных и 32-битных ОС. Сами эксперты рекомендуют использовать первый вариант.


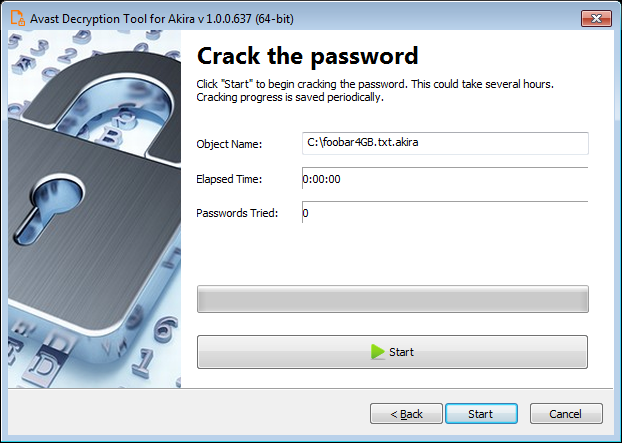
Пользователям нужно будет «скормить» инструменту пару файлов. Один из них — зашифрованный Akira, другой — его нормальная копия в виде простого текста. Это поможет дешифратору сгенерировать ключ. Важно выбрать максимально большие файлы, предупреждают в Avast.

Подпишитесь на новости

США велели удалить Acronis из федеральных систем до 27 января за связь с РФ

Американским федеральным гражданским ведомствам велели распрощаться с Acronis: до 27 января 2027 года продукты компании должны исчезнуть из их информационных систем. Новые закупки тоже под запретом. Швейцарская штаб-квартира и смена владельцев не сняли вопросов о российских связях разработчика.

О многолетней проверке компании рассказало издание Nextgov/FCW со ссылкой на двух бывших американских чиновников.

Распоряжение Министерства внутренней безопасности США подписано ещё 31 июля, но опубликовано в Federal Register только 30 октября. Ограничения охватывают Acronis AG и связанные структуры, включая Acronis Inc. и Acronis SCS, а также поставляемые ими продукты. Купить тот же софт через посредника — тоже не обходной манёвр.

По данным собеседников Nextgov/FCW, проверка тянулась почти десятилетие. Чиновников интересовало, продолжают ли российские разработчики работать с кодом Acronis и достаточно ли компания снизила риски цепочки поставок. При этом источники не сообщили о конкретных доказательствах наличия бэкдоров, связывающих продукты с Москвой.

После 2022 года Acronis приостановила работу в России и перевезла специалистов в другие страны. В 2025-м контрольный пакет приобрела шведская EQT. Компания подчёркивает: более 75% её акций принадлежат западным инвесторам, а сделку одобрил американский комитет CFIUS. Но для допуска в федеральные системы этого оказалось недостаточно.

На частный рынок США нынешнее распоряжение полного запрета не накладывает.

RSS: Новости на портале Anti-Malware.ru