



Avast выпустила бесплатный дешифратор для жертв вымогателя Akira

Avast выпустила бесплатный дешифратор для жертв вымогателя Akira

Avast выпустила бесплатный дешифратор для жертв вымогателя Akira

Специалисты Avast разработали и выпустили бесплатный дешифратор, который поможет восстановить файлы жертв программы-вымогателя Akira. Теперь необязательно платить киберпреступникам.

Впервые об Akira заговорили в марте этого года. В первую очередь шифровальщик поразил своим охватом: операторы атаковали с его помощью организации из самых разных сфер по всему миру.

На днях стало известно, что авторы Akira выпустили Linux-вариант вредоноса для компрометации виртуальных машин VMware ESXi. При этом злоумышленники используют метод двойного вымогательства, когда параллельно шифрованию крадут важную информацию и угрожают опубликовать ее.

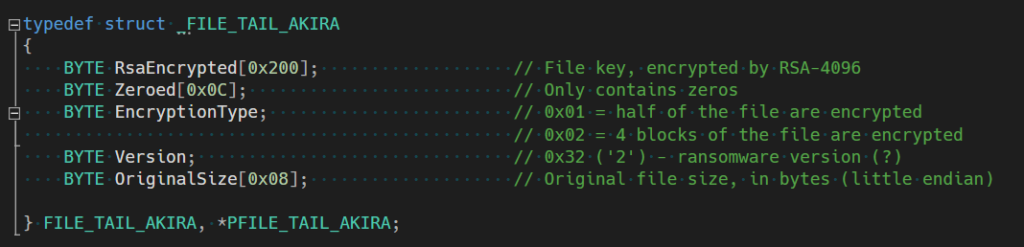
Анализ Avast показал, что Akira использует симметричный ключ, сгенерированный CryptGenRandom, а затем зашифрованный в связке с открытым ключом RSA-4096 и добавленный в конец целевого файла.

Поскольку только у операторов вымогателя есть закрытый ключ, предполагается, что жертва будет вынуждена обратиться именно к ним. Версии Akira для Windows и Linux шифруют файлы по очень схожему принципу. Однако есть и отличия: Linux-версия использует библиотеку Crypto++, когда Windows-версия — CryptoAPI.


Специалисты Avast не стали объяснять, как им удалось сломать шифрование Akira, однако есть подозрение, что здесь роль сыграла эксплуатация механизма частичного шифрования файла, к которому прибегает вредонос.

Например, если целевой файл весит меньше 2 000 000 байт, Windows-версия Akira зашифрует лишь первую половину. Если файл «тяжелее», вымогатель портит только четыре блока.

У Linux-образца есть возможность использовать аргумент командной строки «-n», который помогает задать процент файла для шифрования.

Avast выпустила две версии дешифратора: для 64-битных и 32-битных ОС. Сами эксперты рекомендуют использовать первый вариант.


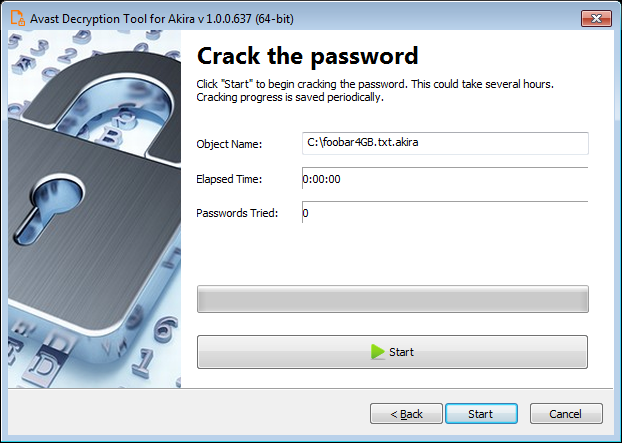
Пользователям нужно будет «скормить» инструменту пару файлов. Один из них — зашифрованный Akira, другой — его нормальная копия в виде простого текста. Это поможет дешифратору сгенерировать ключ. Важно выбрать максимально большие файлы, предупреждают в Avast.

Подпишитесь на новости

Ноябрьский патч Android закрывает 216 уязвимостей, включая 0-click

Google выпустила ноябрьский набор патчей для Android и устранила 216 уязвимостей, из которых 23 — критические. Среди самых опасных выделяют бреши, позволяющие удалённо выполнить код без дополнительных привилегий и действий владельца смартфона.

Подробности Google опубликовала в бюллетене от 2 ноября.

В компоненте Framework исправлена критическая CVE-2026-58868. Ещё две критические ошибки удалённого выполнения кода — CVE-2026-58876 и CVE-2026-58936 — находятся в System. В таблицах для них указаны исправления для Android 14-17.

Обновление также устраняет проблемы повышения привилегий, раскрытия информации и отказа в обслуживании. Патчи затрагивают ядро, Bluetooth, виртуализацию и компоненты производителей чипов, включая MediaTek и Qualcomm.

В бюллетене нет отметок об известной эксплуатации этих ошибок в реальных атаках. Но отсутствие такой отметки не делает критическую уязвимость безобидной.

Полный набор исправлений укладывается в набор 2026-11-05 или новее. Проверять стоит именно эту дату в настройках устройства: наличие Android последней версии само по себе не подтверждает установку всех патчей.

Часть исправлений распространяется через системные обновления Google Play. Доступность остальных зависит от производителя смартфона.

RSS: Новости на портале Anti-Malware.ru