



Avast выпустила бесплатный дешифратор для жертв вымогателя Akira

Avast выпустила бесплатный дешифратор для жертв вымогателя Akira

Avast выпустила бесплатный дешифратор для жертв вымогателя Akira

Специалисты Avast разработали и выпустили бесплатный дешифратор, который поможет восстановить файлы жертв программы-вымогателя Akira. Теперь необязательно платить киберпреступникам.

Впервые об Akira заговорили в марте этого года. В первую очередь шифровальщик поразил своим охватом: операторы атаковали с его помощью организации из самых разных сфер по всему миру.

На днях стало известно, что авторы Akira выпустили Linux-вариант вредоноса для компрометации виртуальных машин VMware ESXi. При этом злоумышленники используют метод двойного вымогательства, когда параллельно шифрованию крадут важную информацию и угрожают опубликовать ее.

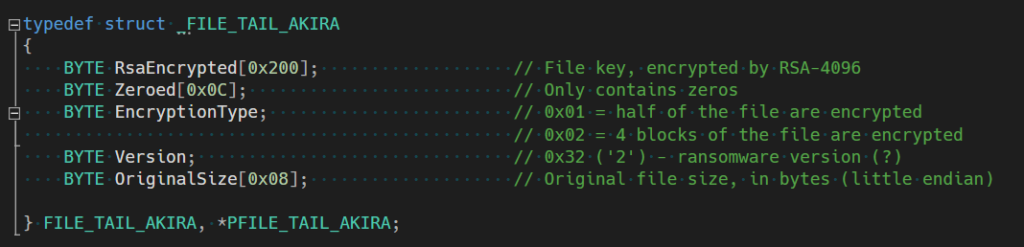
Анализ Avast показал, что Akira использует симметричный ключ, сгенерированный CryptGenRandom, а затем зашифрованный в связке с открытым ключом RSA-4096 и добавленный в конец целевого файла.

Поскольку только у операторов вымогателя есть закрытый ключ, предполагается, что жертва будет вынуждена обратиться именно к ним. Версии Akira для Windows и Linux шифруют файлы по очень схожему принципу. Однако есть и отличия: Linux-версия использует библиотеку Crypto++, когда Windows-версия — CryptoAPI.


Специалисты Avast не стали объяснять, как им удалось сломать шифрование Akira, однако есть подозрение, что здесь роль сыграла эксплуатация механизма частичного шифрования файла, к которому прибегает вредонос.

Например, если целевой файл весит меньше 2 000 000 байт, Windows-версия Akira зашифрует лишь первую половину. Если файл «тяжелее», вымогатель портит только четыре блока.

У Linux-образца есть возможность использовать аргумент командной строки «-n», который помогает задать процент файла для шифрования.

Avast выпустила две версии дешифратора: для 64-битных и 32-битных ОС. Сами эксперты рекомендуют использовать первый вариант.


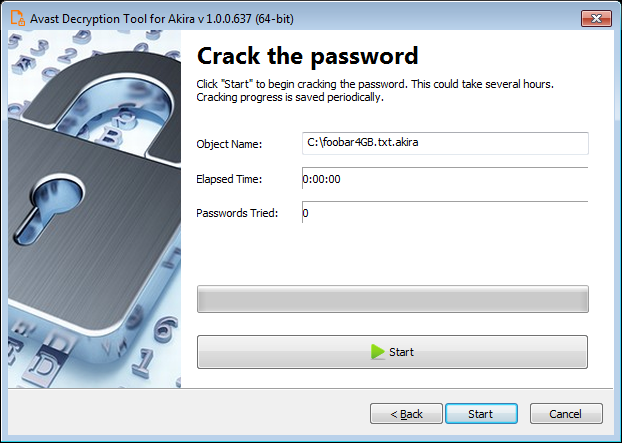
Пользователям нужно будет «скормить» инструменту пару файлов. Один из них — зашифрованный Akira, другой — его нормальная копия в виде простого текста. Это поможет дешифратору сгенерировать ключ. Важно выбрать максимально большие файлы, предупреждают в Avast.

Подпишитесь на новости

Google обвинила производителя ТВ-приставок в создании ботнета

Купили ТВ-приставку, а вместе с ней получили тайного арендатора домашнего интернета. Google и партнёры отключили инфраструктуру бэкдора XCPE, объединившего более 1,3 млн приставок. По оценке Google, вредоносную систему намеренно создала и использовала Videostrong — производитель устройств, связанный с брендом MECOOL.

Подробности расследования компания опубликовала в своём блоге.

Google утверждает, что Videostrong продавала доступ к заражённым устройствам другим злоумышленникам. Те загружали дополнительные модули для рекламного мошенничества, подключения приставок к прокси-сетям и распространения вредоносной программы.

Возможности не ограничивались накруткой рекламы. Исследователи наблюдали создание скриншотов, имитацию нажатий, выгрузку сведений об аккаунтах и выполнение команд. Приставка под телевизором фактически становилась чужим компьютером внутри домашней сети.


Вредоносные компоненты обнаружили в разных моделях и брендах за несколько лет. По версии Google, производитель обходил проверки, загружая опасный код после первого запуска. Компания уже изменила процедуру тестирования.

Google прекратила сотрудничество с Videostrong и запретила ей выпускать устройства с предустановленными приложениями Google. Важная деталь: бэкдор встроен в системную прошивку и способен переустанавливать удалённый компонент после перезагрузки.

RSS: Новости на портале Anti-Malware.ru