



Avast выпустила бесплатный дешифратор для жертв вымогателя Akira

Avast выпустила бесплатный дешифратор для жертв вымогателя Akira

Avast выпустила бесплатный дешифратор для жертв вымогателя Akira

Специалисты Avast разработали и выпустили бесплатный дешифратор, который поможет восстановить файлы жертв программы-вымогателя Akira. Теперь необязательно платить киберпреступникам.

Впервые об Akira заговорили в марте этого года. В первую очередь шифровальщик поразил своим охватом: операторы атаковали с его помощью организации из самых разных сфер по всему миру.

На днях стало известно, что авторы Akira выпустили Linux-вариант вредоноса для компрометации виртуальных машин VMware ESXi. При этом злоумышленники используют метод двойного вымогательства, когда параллельно шифрованию крадут важную информацию и угрожают опубликовать ее.

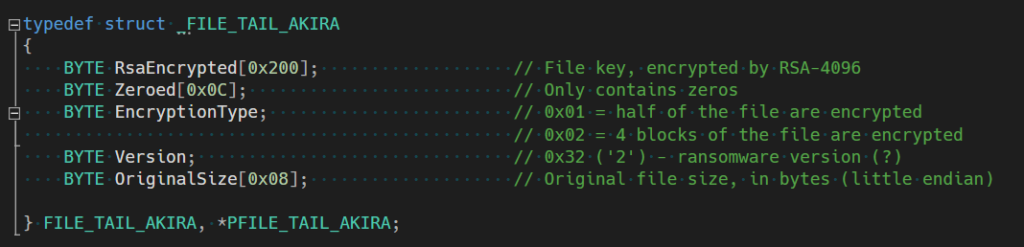
Анализ Avast показал, что Akira использует симметричный ключ, сгенерированный CryptGenRandom, а затем зашифрованный в связке с открытым ключом RSA-4096 и добавленный в конец целевого файла.

Поскольку только у операторов вымогателя есть закрытый ключ, предполагается, что жертва будет вынуждена обратиться именно к ним. Версии Akira для Windows и Linux шифруют файлы по очень схожему принципу. Однако есть и отличия: Linux-версия использует библиотеку Crypto++, когда Windows-версия — CryptoAPI.


Специалисты Avast не стали объяснять, как им удалось сломать шифрование Akira, однако есть подозрение, что здесь роль сыграла эксплуатация механизма частичного шифрования файла, к которому прибегает вредонос.

Например, если целевой файл весит меньше 2 000 000 байт, Windows-версия Akira зашифрует лишь первую половину. Если файл «тяжелее», вымогатель портит только четыре блока.

У Linux-образца есть возможность использовать аргумент командной строки «-n», который помогает задать процент файла для шифрования.

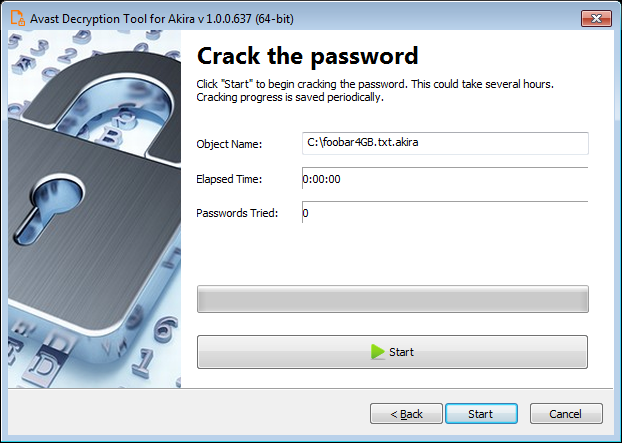
Avast выпустила две версии дешифратора: для 64-битных и 32-битных ОС. Сами эксперты рекомендуют использовать первый вариант.


Пользователям нужно будет «скормить» инструменту пару файлов. Один из них — зашифрованный Akira, другой — его нормальная копия в виде простого текста. Это поможет дешифратору сгенерировать ключ. Важно выбрать максимально большие файлы, предупреждают в Avast.

Подпишитесь на новости

Мошенники заманивают семьи участников СВО на фальшивый концерт

Билет на концерт, которого нет, стал приманкой для запугивания родственников участников СВО. Мошенники создали минимум 11 сайтов от имени вымышленного «Комитета по делам семей участников СВО». Вместо приглашения посетителям показывают спектакль о якобы украденных данных.

Схему раскрыла F6 совместно со специалистами Минобороны России. На страницах рекламируют концерт-награждение 7 ноября.

Дата и время есть, а адреса нет, якобы в целях безопасности. По версии исследователей, такая секретность позволяет использовать одну приманку для людей из разных регионов.


После нажатия «Скачать билет» сайт запрашивает доступ к камере. Затем независимо от ответа пользователя имитирует выгрузку паспортных данных и кредитной истории, регистрацию электронной подписи и сканирование лица. Также показывается имитация скачивания подозрительного APK-файла.


Ключевой момент: показанная анимация не доказывает, что сайт действительно получил перечисленные сведения. По оценке экспертов, задача — убедить человека, что он уже взломан, а затем использовать страх для вымогательства или принуждения к противоправным действиям.


Как именно ссылки доставляют потенциальным жертвам, достоверно не установлено. Опасные ресурсы блокируют, но схема может переехать на новые домены.

RSS: Новости на портале Anti-Malware.ru