



Троянизированный инсталлятор Super Mario 3 для Windows заражает геймеров

Троянизированный инсталлятор Super Mario 3 для Windows заражает геймеров

Троянизированный инсталлятор Super Mario 3 для Windows заражает геймеров

Злоумышленники выпустили в дикую природу троянизированную версию игры Super Mario 3: Mario Forever для Windows. В результате ничего не подозревающие геймеры заразили свои компьютеры майнером и инфостилером.

Super Mario 3: Mario Forever — бесплатный ремейк классической игры для Nintendo. За разработкой проекта, который вышел для Windows в 2003 году, стояла компания Buziol Games.

Самой собой, переиздание привлекло внимание многих фанатов и «олдов». Люди в особенности отмечали присутствие уже полюбившейся механики управления классической серии, но при этом обновлённую графику и более современные звуковые эффекты.

Исследователи из Cyble выяснили, что киберпреступники распространяют модифицированную версию инсталлятора Super Mario 3: Mario Forever в виде самораспаковывающегося архива. Точные каналы распространения пока неизвестны.

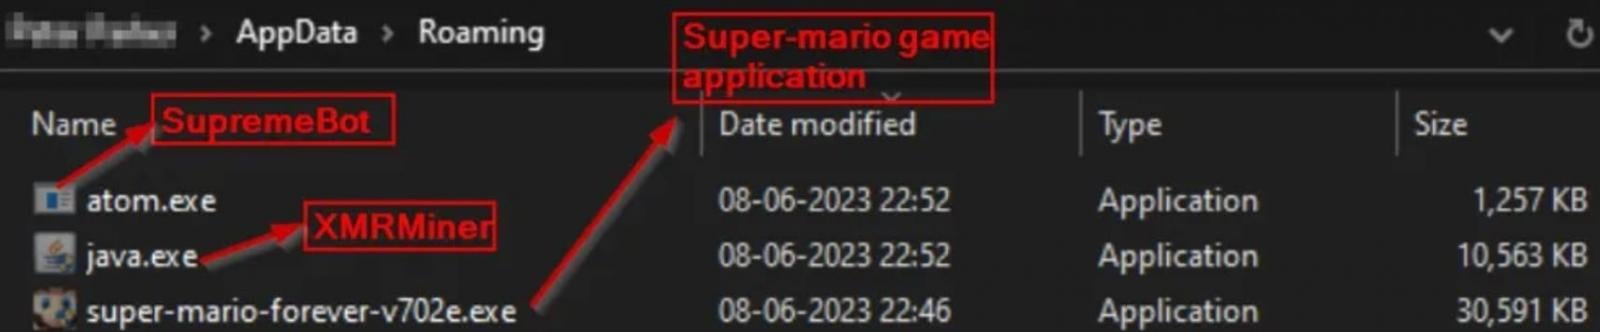
Скорее всего, злоумышленники размещают вредоносную инсталляшку на форумах для геймеров, в соцсетях или продвигают свои сайты с помощью «чёрного SEO». В архиве лежат три исполняемых файла: один устанавливает легитимную игру Mario (super-mario-forever-v702e.exe), а два других — java.exe и atom.exe — незаметно устанавливаются в директорию AppData.


Как только злонамеренные файлы оказываются на диске, инсталлятор выполняет их и запускает майнер XMR (Monero), а также клиент SupremeBot. В качестве самого майнера выступает файл java.exe, собирающий информацию об аппаратном обеспечении жертвы. Для майнинга он подключается к серверу gulf[.]moneroocean[.]stream.

SupremeBot (файл atom.exe) создаёт собственную копию и помещает её в скрытую папку, размещённую в установочной директории видеоигры. Далее создаётся задание в планировщике, которое запускает упомянутую копию каждые 15 минут.

При этом зловред завершает изначальный процесс и удаляет файл для ухода от детектирования. На командный сервер отправляются данные заражённого компьютера, C2 регистрирует машину и посылает настройки для майнинга Monero.

На завершающем этапе SupremeBot получает дополнительный пейлоад с сервера под именем wime.exe. Этот файл — вредонос Umbral Stealer, написанный на C# и предназначенный для кражи информации: cookies и токены сессий для аккаунтов Discord, Minecraft, Roblox и Telegram.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru