



Троянизированный инсталлятор Super Mario 3 для Windows заражает геймеров

Троянизированный инсталлятор Super Mario 3 для Windows заражает геймеров

Троянизированный инсталлятор Super Mario 3 для Windows заражает геймеров

Злоумышленники выпустили в дикую природу троянизированную версию игры Super Mario 3: Mario Forever для Windows. В результате ничего не подозревающие геймеры заразили свои компьютеры майнером и инфостилером.

Super Mario 3: Mario Forever — бесплатный ремейк классической игры для Nintendo. За разработкой проекта, который вышел для Windows в 2003 году, стояла компания Buziol Games.

Самой собой, переиздание привлекло внимание многих фанатов и «олдов». Люди в особенности отмечали присутствие уже полюбившейся механики управления классической серии, но при этом обновлённую графику и более современные звуковые эффекты.

Исследователи из Cyble выяснили, что киберпреступники распространяют модифицированную версию инсталлятора Super Mario 3: Mario Forever в виде самораспаковывающегося архива. Точные каналы распространения пока неизвестны.

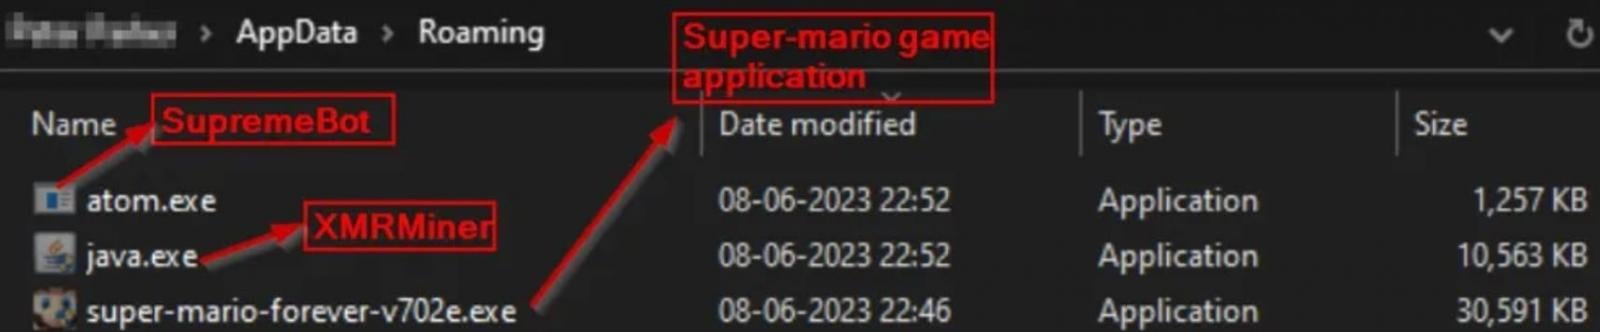
Скорее всего, злоумышленники размещают вредоносную инсталляшку на форумах для геймеров, в соцсетях или продвигают свои сайты с помощью «чёрного SEO». В архиве лежат три исполняемых файла: один устанавливает легитимную игру Mario (super-mario-forever-v702e.exe), а два других — java.exe и atom.exe — незаметно устанавливаются в директорию AppData.


Как только злонамеренные файлы оказываются на диске, инсталлятор выполняет их и запускает майнер XMR (Monero), а также клиент SupremeBot. В качестве самого майнера выступает файл java.exe, собирающий информацию об аппаратном обеспечении жертвы. Для майнинга он подключается к серверу gulf[.]moneroocean[.]stream.

SupremeBot (файл atom.exe) создаёт собственную копию и помещает её в скрытую папку, размещённую в установочной директории видеоигры. Далее создаётся задание в планировщике, которое запускает упомянутую копию каждые 15 минут.

При этом зловред завершает изначальный процесс и удаляет файл для ухода от детектирования. На командный сервер отправляются данные заражённого компьютера, C2 регистрирует машину и посылает настройки для майнинга Monero.

На завершающем этапе SupremeBot получает дополнительный пейлоад с сервера под именем wime.exe. Этот файл — вредонос Umbral Stealer, написанный на C# и предназначенный для кражи информации: cookies и токены сессий для аккаунтов Discord, Minecraft, Roblox и Telegram.

Подпишитесь на новости

Киберполигон без привязки к вузу: Ampire Cloud теперь для личных тренировок

«Перспективный мониторинг» представил Ampire Cloud — облачный сервис для самостоятельного обучения кибербезопасности на практике. Теперь для тренировок не обязательно ждать корпоративных учений или поступать в вуз с собственным киберполигоном.

О запуске бета-версии на конференции Ampire 360° сообщил генеральный директор AM Live Илья Шабанов, присутствующий на площадке.

Сервис развивает возможности киберполигона Ampire, который используется для подготовки специалистов по обнаружению атак и устранению их последствий.

Ampire Cloud предназначен для физических лиц и доступен через интернет круглосуточно. При этом вход модерируется: разработчики рассматривают каждую заявку.

По представленным слайдам, сервис предлагает тренировки в формате CSIRT. В конфигураторе доступны 35 уязвимых узлов и 230 уязвимостей и последствий. Среди инструментов называются AM TIP, ViPNet IDS NS и SecOnion. Также предусмотрены база знаний, отчеты, статистика и техническая поддержка.

По словам представителей компании, пользователи работают с виртуальными машинами и журналами событий, а сценарии атак приближены к реальным. Предстоит разбираться с инфраструктурой и следами атак, а не только выбирать правильный ответ в тесте.


 

Сейчас доступ бесплатный. После завершения бета-периода полугодовой бесплатный доступ обещают тем, кто активно дает конструктивную обратную связь. На слайдах эта льгота не заявлена для всех зарегистрировавшихся.

В дальнейшем предполагается подписочная модель; стоимость пока не раскрыта. Статус беты означает, что в работающем сервисе еще могут встречаться ошибки.

Для начинающих специалистов это возможность тренироваться самостоятельно. Для опытных — проверить навыки в учебной инфраструктуре, где цена неверного решения значительно приятнее, чем в рабочем контуре.

RSS: Новости на портале Anti-Malware.ru