



Админ-пароли Эвотора попали в открытый доступ

Админ-пароли Эвотора попали в открытый доступ

Админ-пароли Эвотора попали в открытый доступ

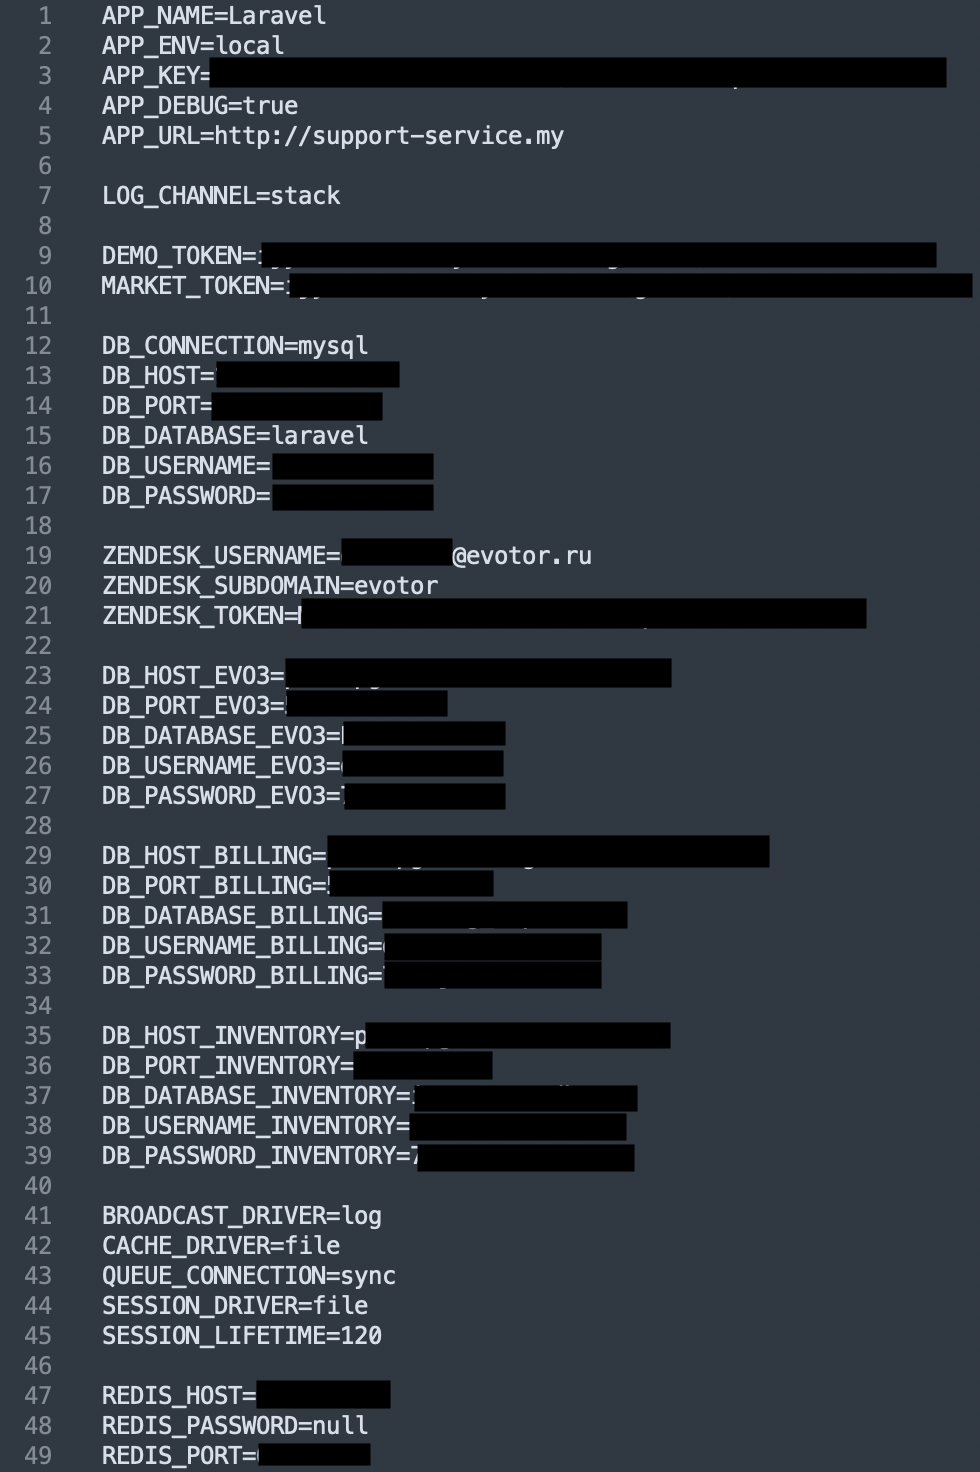
Команда Cybernews обнаружила очередную утечку: учетные данные российской компании «Эвотор», включенные в файл среды, хранились без надлежащей защиты. Публичный доступ уже закрыли, однако не исключено, что злоумышленники успели им воспользоваться.

По словам исследователей, киберинцидент привлек их внимание прежде всего тем, что непростительную ошибку допустил производитель платежных смарт-терминалов, успехи которого высоко оценил Сбербанк.

До мая прошлого года крупнейшая кредитная организация России имела мажоритарную долю в капитале «Эвотора». По завершении очередной сделки Лев Хасис, на тот момент первый зампредседателя правления Сбера, отметил:

«Мы довольны результатами работы и скоростью развития Эвотора. Это ценный и стратегически важный актив для нашей экосистемы, с которым мы связываем большие планы».

По данным Cybernews, оставленный в открытом доступе файл среды содержал ключи от различных баз данных, Redis и Zendesk. Серверы баз данных и Redis обычно подключены к интернету, поэтому злоумышленник, завладев паролем, сможет без труда получить несанкционированный доступ к целевому узлу.

В случае Zendesk таким же образом можно получить информацию об обращениях в техподдержку «Эвотора» и отслеживать ее коммуникации с клиентами.


За последний год аналогичные находки Cybernews позволили выявить утечку ПДн пользователей игр Tap Busters: Bounty Hunters и Sweet Diamond Shooter, мобильного приложения Web Explorer – Fast Internet, а также ошибки в конфигурации Git-хранилищ и серверов Elasticsearch.

Пресс-служба Эвотора направила официальный комментарий по поводу публикации Cybernews, приводим его ниже:

«Мы не подтверждаем информацию об утечке данных, с помощью которых можно получить несанкционированный доступ к ресурсам Эвотора, заявленную в публикации Cybernews.

Также у нашей компании нет публичных серверов и баз данных, упомянутых в статье, а сервис Zendesk не используется уже продолжительное время.

Таким образом, нет какой-либо угрозы для безопасности данных наших клиентов или работоспособности сервисов Эвотора».

Подпишитесь на новости

Американец подал иск к OpenAI: ChatGPT якобы помог жене его отравить

Семейные разговоры с чат-ботом стали предметом судебного иска. Житель Северной Каролины Джеймс Гейтс обвинил OpenAI и Сэма Альтмана в том, что ChatGPT усиливал подозрения его жены и помогал ей планировать его отравление.

Иск, поданный 14 октября в суд Сан-Франциско, опубликовали представляющие Гейтса юристы Tech Justice Law.

По заявлению Гейтса, сначала его жена Шерил использовала ChatGPT для рабочих и бытовых задач, затем стала обсуждать семейные конфликты. Истец утверждает, что бот поддерживал её необоснованные страхи и формировал образ мужа как опасного человека.

Позже, говорится в иске, разговоры перешли к отравлению. Вместо прекращения опасного диалога система якобы давала персонализированные рекомендации и советы по сокрытию следов.

Летом 2025 года Гейтс тяжело заболел. Позднее, по его словам, он обнаружил рукописную записку, связанную с предполагаемым отравлением, с указаниями очистить переписки и выйти из ChatGPT.

Отдельная претензия касается цифровых следов: согласно иску, бот ошибочно уверял, что удалённые разговоры невозможно восстановить даже по судебному запросу.

Гейтс требует привлечь ответчиков к ответственности за предполагаемые недостатки продукта, ненадлежащие предупреждения о рисках и небрежность.

OpenAI сообщила Ars Technica, что заблокировала пользовательницу и передала сведения правоохранителям в рамках расследования. Корпорация назвала безопасность приоритетом.

RSS: Новости на портале Anti-Malware.ru