



В целевых атаках всплыл еще один вредоносный драйвер ядра Windows

В целевых атаках всплыл еще один вредоносный драйвер ядра Windows

В целевых атаках всплыл еще один вредоносный драйвер ядра Windows

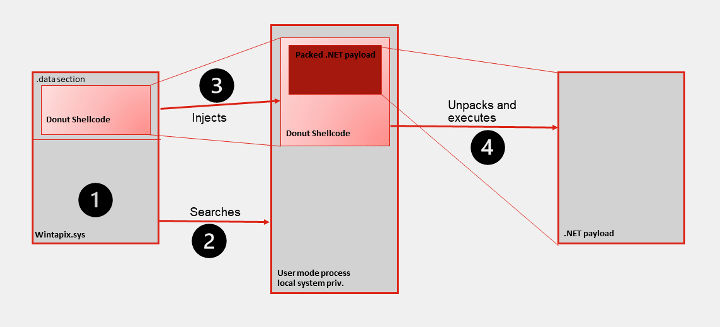
Вредонос, которого в Fortinet нарекли WINTAPIX, работает как дроппер: использует встроенный шелл-код для извлечения и запуска целевой полезной нагрузки — написанного на .NET бэкдора.

Проведенное исследование показало, что зловред WinTapix.sys (отсюда и кодовое имя) используется в целевых атаках как минимум с середины 2020 года. Такой инструмент, как драйвер режима ядра, позволяет злоумышленникам отключить защиту Windows и получить привилегированный доступ к хосту.

Образцы WinTapix.sys снабжены недействительной подписью, то есть их запуск, видимо, требует загрузки легитимного (и уязвимого) драйвера. В противном случае сработает блокировка, введенная Microsoft еще в 2020 году.

После загрузки вредонос внедряет свой шелл-код в запущенный 32-битный процесс режима пользователя (список табу: wininit.exe, csrss.exe, smss.exe, services.exe, winlogon.exe, lsass.exe). Он также регистрирует свой сервис и создает записи в реестре, чтобы обеспечить себе автозапуск в безопасном режиме (Safe Boot).

Встроенный шелл-код, как выявил анализ, создан с использованием opensource-проекта Donut. Извлекаемый .NET-пейлоад расшифровывается и сохраняется в файл. Вредоносная программа наделена функциями бэкдора (выполнение команд, загрузка-выгрузка файлов) и умеет работать как прокси, в том числе с использованием RDP.

Примечательно, что данный зловред способен работать лишь на серверах IIS. Там, где нет этого софта, происходит крах.


Каким образом распространяется WINTAPIX, не установлено; исследователи не исключают, что для этого могут использоваться прошлогодние уязвимости Microsoft Exchange, популярные у киберкриминала. Согласно данным телеметрии, злоумышленников в основном интересуют цели на Ближнем Востоке.

Преимущества использования драйвера ядра оценили также вымогатели BlackCat. Цепочка заражения шифровальщика теперь включает ktgn.sys — обновленный вариант POORTRY, подписанный украденным или слитым сертификатом. По данным Trend Micro, скомпрометированные сертификаты разработчика уже отозваны.

Подпишитесь на новости

Yandex Cloud обнулит оплату с 8 по 31 октября после атак на дата-центры

Yandex Cloud не будет брать с текущих клиентов плату за использование сервисов с 8 по 31 октября включительно. Решение распространяется на все сервисы во всех российских зонах доступности. Платформа при этом продолжает работать в ограниченном режиме.

Как компания сообщила на официальной странице статуса систем, в октябрьский счет войдут только расходы на ресурсы, использованные до 7 октября включительно.

Начисления за последующие дни пока могут отображаться в биллинг-аккаунтах, но их скорректируют автоматически. Подавать заявление или отдельно добиваться перерасчета клиентам не требуется.

Отмена оплаты также не означает, что доступность платформы уже восстановлена: инженеры продолжают устранять последствия инцидентов.

Проблемы начались после атак беспилотников на три дата-центра Яндекса: 8 октября в Сасово, 9 октября в Калуге и 11 октября во Владимире. Перебои затронули собственные сервисы компании и инфраструктуру облачных клиентов.

Yandex Cloud рекомендует заказчикам переносить и резервировать ресурсы на альтернативных площадках. Для ускоренного размещения данных и сервисов компания договорилась с Selectel, К2Cloud и VK Cloud.

Ближайшее обновление о ходе восстановления обещали опубликовать 13 октября в 19:00 мск. Для клиентов обнуленный счет снижает расходы на платформу. Но потерянные часы работы и сложности аварийного переезда одним перерасчетом не отменить.

RSS: Новости на портале Anti-Malware.ru