


Казахстанских инвесторов заманивают на фейковые ИИ-платформы с прибылью

Казахстанских инвесторов заманивают на фейковые ИИ-платформы с прибылью

Казахстанских инвесторов заманивают на фейковые ИИ-платформы с прибылью

Мошенники оседлали хайп вокруг искусственного интеллекта и теперь предлагают зарабатывать с помощью умных торговых платформ. Нейросеть якобы сама анализирует рынок, заключает сделки и приносит гарантированную прибыль. Звучит слишком хорошо? Именно так и задумано.

Аналитики «Эфшесть/F6» обнаружили 64 мошеннических ресурса, работающих по этой схеме.

Большинство рассчитано на русскоязычную аудиторию, однако отдельные сайты нацелены на жителей Казахстана, Польши и Болгарии. Около 80% площадок прикрываются брендами ИТ-компаний, 18% — банков, ещё 2% используют названия социальных сетей.

В одной из кампаний аферисты выдают несуществующую ИИ-платформу за новый продукт казахстанского банка. Для убедительности запускают фейковые новости с известными компаниями и чиновниками, а посетителю предлагают пройти небольшой опрос. Дальше в игру вступает оператор мошеннического кол-центра.


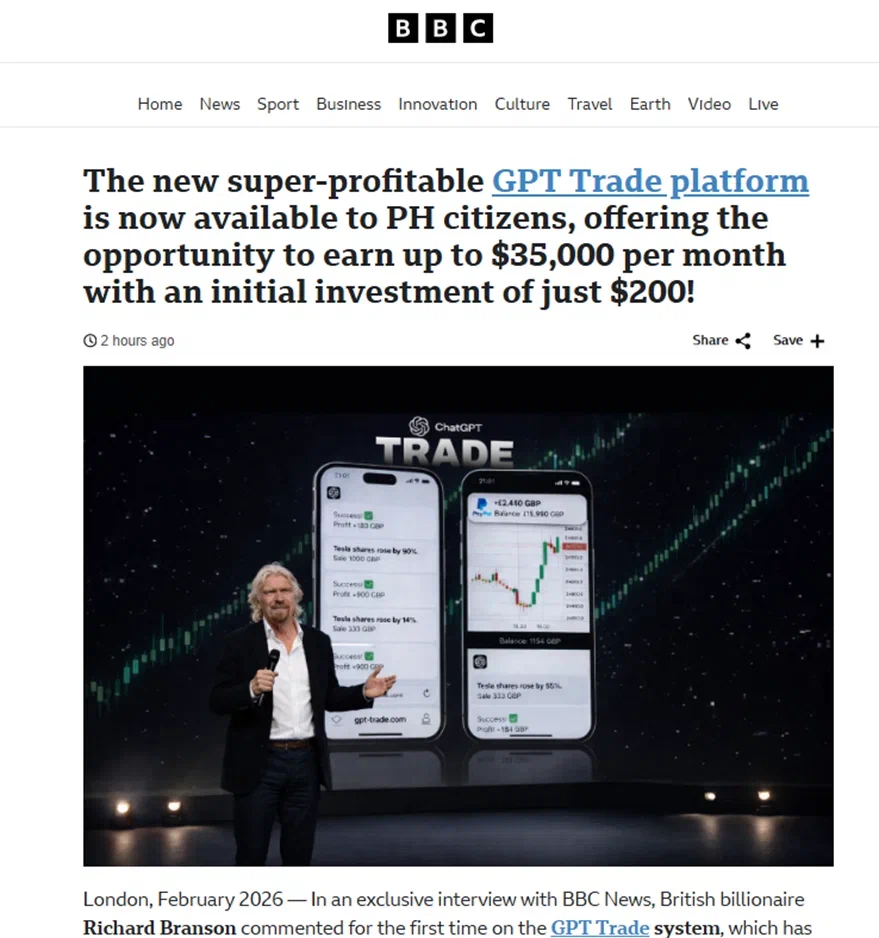
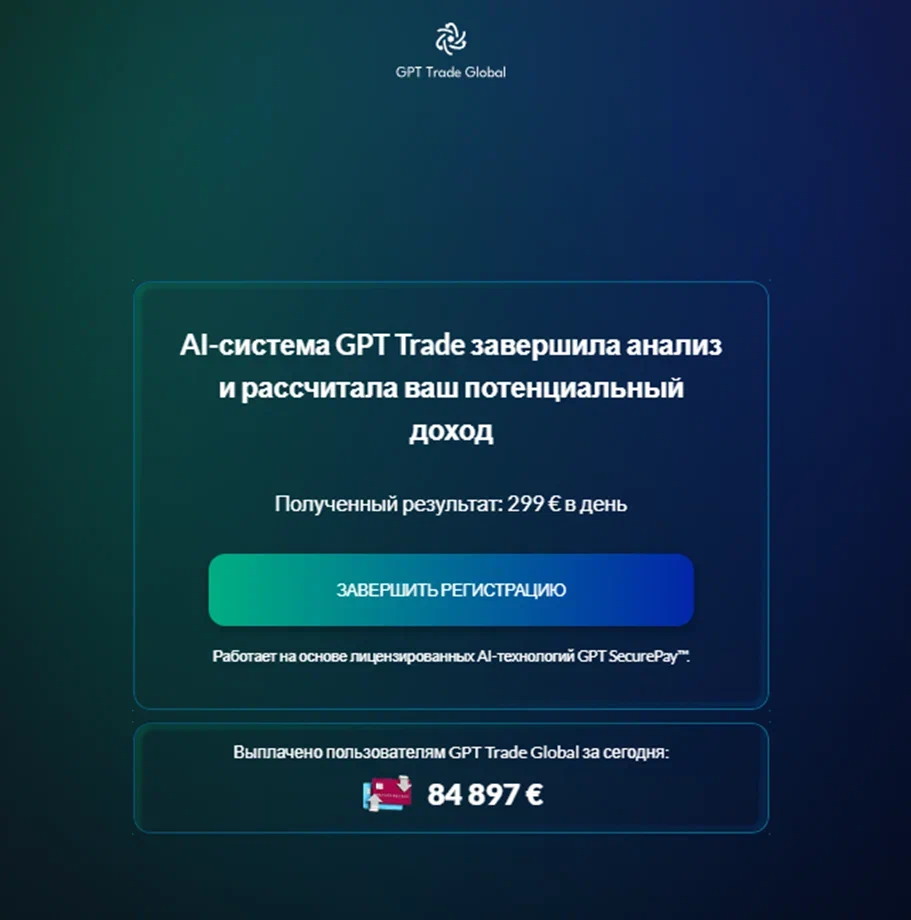
Другой пример — поддельный чат-бот GPT Trade. Он рисует графики успешных сделок и обещает заработок до 299 евро в день. Никакой торговли, разумеется, нет: пользователю нужно оставить номер телефона, после чего его начинают уговаривать внести первый депозит. Если деньги переведены, давление усиливается: мошенники требуют нарастить инвестиции ради ещё большей прибыли.


Продвигают эту красоту через поисковики, поддельные отзывы, липовые обзоры и сайты, замаскированные под СМИ. Причём фальшивые публикации могут попадать в ответы поисковых ИИ-сервисов и придавать легенде дополнительную убедительность. На одном из ресурсов специалисты также обнаружили дипфейк.

По данным F6, 86% найденных площадок приходится непосредственно на инвест-ботов, оставшиеся 14% — на фейковые СМИ, ведущие жертв на мошеннические сайты.

HTML-экспорт Telegram позволял красть переписку, патч уже доступен

Исследователи из ExPatch обнаружили уязвимость в десктопной версии Telegram, позволявшую незаметно встраивать JavaScript в экспортированную историю переписки. В самом мессенджере вредоносное сообщение выглядело обычно, но после открытия HTML-файла в браузере скрипт мог скопировать сообщения на сервер злоумышленника или подменить содержимое страницы.

Проблема скрывалась в кнопках, которые боты размещают под сообщениями. Telegram экранировал потенциально опасные символы в тексте переписки, именах отправителей и других полях, но забывал делать это с подписями кнопок.

Бот мог спрятать там скрипт, замаскировав кнопку невидимыми символами. Ему необязательно было находиться в атакуемой группе. Сообщение с веб-кнопкой сохранялось при пересылке, поэтому участник мог самостоятельно занести скрипт в чат. Там он спокойно ждал экспорта хоть несколько месяцев.

После открытия заражённого файла код запускался без дополнительных кликов и получал доступ к сообщениям, именам отправителей, датам и другим данным внутри конкретной HTML-страницы.

Telegram делит крупные экспорты на файлы по тысяче сообщений, поэтому весь аккаунт одним махом не раскрывался. Зато скрипт мог переписать отображаемую историю или показать фальшивую форму проверки Telegram. На сервере переписка при этом не менялась.

Для атаки требовалось совпадение трёх условий: экспорт создали в уязвимой версии Telegram Desktop, вредоносное сообщение попало в файл, а пользователь открыл его в браузере с активным JavaScript. Случаи реальной эксплуатации не зафиксированы.

Уязвимость присутствовала в версиях с 4.15.1 по 6.9.3. Исправление вошло в бету 6.9.4 и стабильную версию 7.0.1, выпущенную 14 июля. Однако обновление не лечит уже сохранённые HTML-файлы.

Исследователи советуют повторно экспортировать старые чаты после обновления либо открывать прежние копии с отключённым JavaScript.

RSS: Новости на портале Anti-Malware.ru