



Dumpforums шантажировали ИТ-компанию Первый Бит

Dumpforums шантажировали ИТ-компанию Первый Бит

Dumpforums шантажировали ИТ-компанию Первый Бит

Киберпреступники взломали сайт 1cbit.ru и потребовали от ИТ-сервиса $142 тыс. выкупа. В противном случае взломщики обещали выложить в открытый доступ 24 терабайта информации. “Первый Бит” отрицает “утечку”.

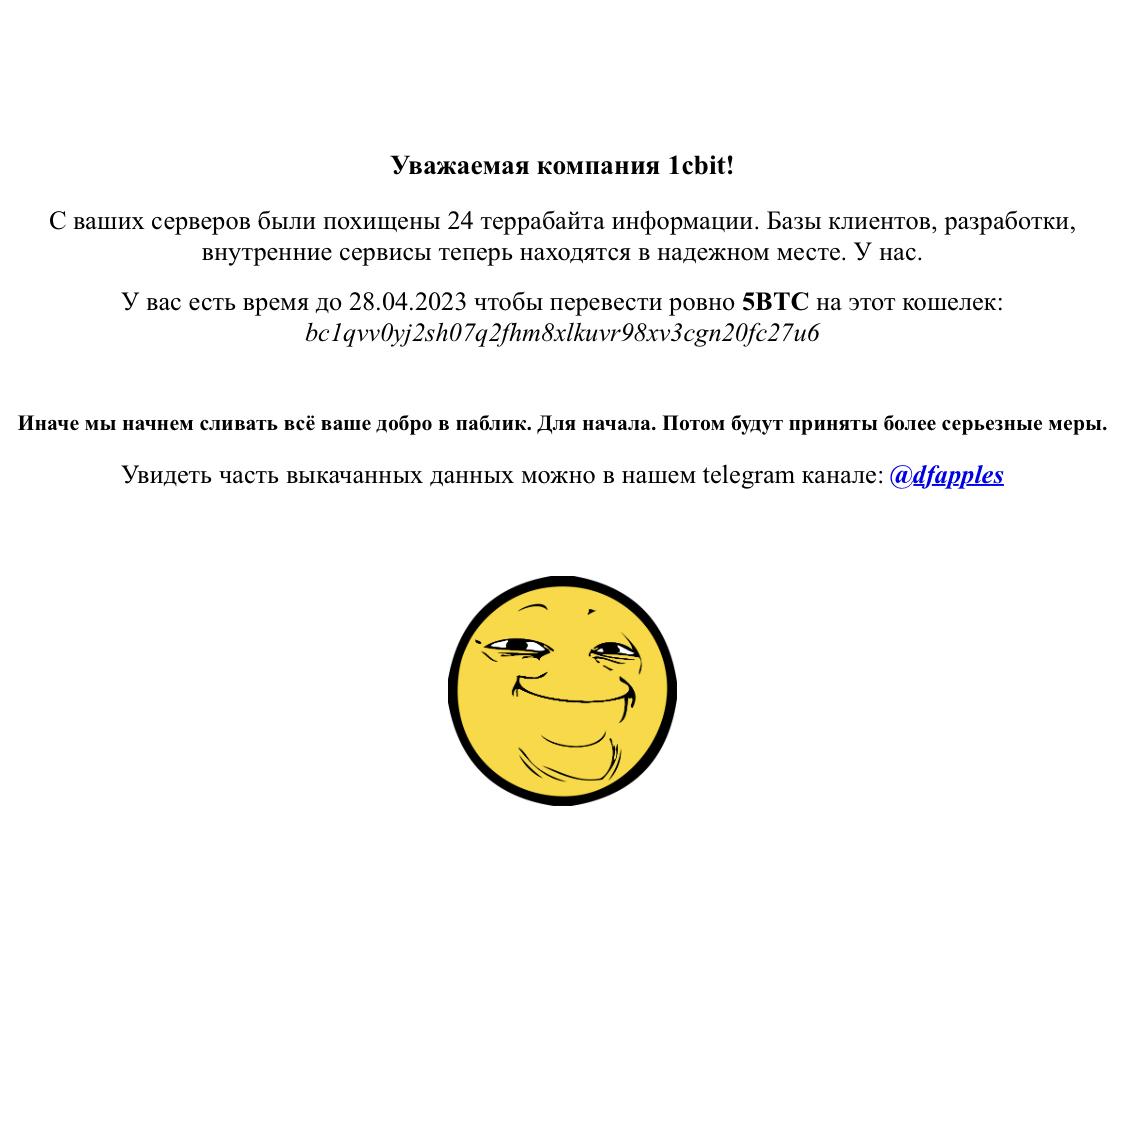
Компанию “Первый Бит” взломали накануне. На странице 1cbit.ru появилось сообщение с требованием выкупа.

Хакеры из Dumpforums угрожали “сливом” данных в 24 терабайта, если жертва не переведёт на указанный криптокошелек 5 биткоинов ($142 тыс.). Счетчик дедлайна был выставлен на 28 апреля.


Какое-то время сайт 1cbit.ru был недоступен. На момент публикации сервис снова работает.

В разделе Новостей портала появилось сообщение с подтверждением взлома. При этом утечка данных опровергается. В “Первом Бите” утверждают, что на сайте 1cbit.ru располагались только информационные статьи.

“Все сервисы, содержащие клиентские данные и прочая конфиденциальная информация надежно защищены и хранятся на других ресурсах”, — говорится в сообщении “Первого Бита” (орфография и пунктуация источника сохранены).

Международная ИТ-компания “Первый Бит” занимается автоматизацией и цифровизацией бизнеса: от поставок оборудования до изменения бизнес-модели. Офисы Первого Бита открыты в 9 странах мира: Россия, Казахстан, Узбекистан, Беларусь, ОАЭ, Турция, Испания, Канада, Колумбия.

Подпишитесь на новости

Более 300 выходных узлов Tor использовали для перехвата SSH-паролей

Злоумышленники превратили сотни выходных узлов Tor в инфраструктуру для перехвата SSH-соединений. Вместо нужного сервера пользователь мог попасть на сервер атакующих и отдать им пароль. Но был важный барьер: для успешной кражи требовалось принять подменённый ключ сервера.

Атаку описал исследователь под псевдонимом kaba. Проверив около 3000 выходных узлов, он обнаружил 333, перенаправлявших SSH-трафик через одни и те же 12 серверов перехвата. Это примерно каждый десятый узел по количеству.

Исследователь заметил неладное 2 октября: SSH-клиент предупредил, что ключ удалённого сервера изменился. То самое сообщение, которое хочется раздражённо закрыть, в этот раз указывало на реальную подмену.


Если пользователь принимал чужой ключ и вводил пароль, атакующие могли получить доступ к его серверу. В ходе дальнейшей проверки kaba также зафиксировал попытку установить Ebury — бэкдор для Linux, предназначенный в том числе для кражи учётных данных.

Команда Tor подтвердила компрометацию серверов операторов: злоумышленники меняли настройки, а некоторые промежуточные узлы превращали в выходные. Затронутые узлы начали исключать из сети. Первоначальный способ взлома серверов остаётся неясным.


Опасное окно пришлось на 1-5 октября. Число пострадавших неизвестно. Пользователям, которые в эти дни подключались по SSH через Tor, принимали незнакомый ключ и вводили пароль, стоит считать его скомпрометированным. Анонимный маршрут не отменяет проверку того, кому вы отдаёте доступ.

RSS: Новости на портале Anti-Malware.ru