



Плохо защищенные серверы MS-SQL атакует шифровальщик Trigona

Плохо защищенные серверы MS-SQL атакует шифровальщик Trigona

Плохо защищенные серверы MS-SQL атакует шифровальщик Trigona

Корейская ИБ-компания AhnLab фиксирует рост количества атак, нацеленных на развертывание вымогательской программы Trigona на серверах Microsoft SQL. Злоумышленники пытаются получить доступ к подключенным к интернету машинам, используя брутфорс или подбор ключей по словарю.

После взлома на сервер MS-SQL внедряется зловред CLR Shell, который собирает системную информацию и меняет настройки скомпрометированного аккаунта, повышая привилегии до LocalSystem. С этой целью используется эксплойт — например, CVE-2016-0099, если Windows-служба Secondary Logon уязвима.

На следующем этапе атаки взломщики устанавливают и запускают дроппер (как svcservice.exe), который загружает в систему шифровальщика Trigona под видом svchost.exe. Дроппер также создает файл svchost.bat, отвечающий за исполнение полезной нагрузки.

Бинарник Trigona прописывается на автозапуск (средствами системного реестра). Чтобы жертва не смогла самостоятельно вернуть заблокированные данные, зловредный bat-скрипт удаляет теневые копии Windows и отключает возможность восстановления.

Названный шифровальщик впервые появился в поле зрения ИБ-экспертов в октябре прошлого года. Вредонос написан на Delphi и примечателен тем, что требует выкуп только в монеро. Он шифрует все файлы на устройстве и в сетевых папках; исключение составляют лишь некоторые каталоги, в том числе Windows и Program Files.

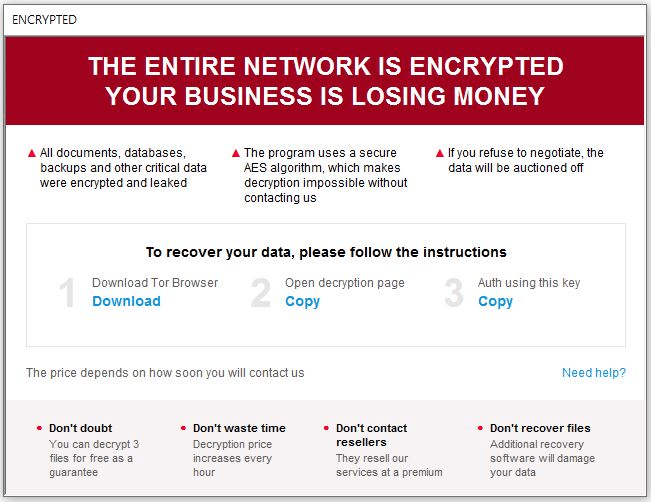
К зашифрованным файлам добавляется расширение ._locked. В каждый обработанный файл записываются зашифрованный ключ, ID жертвы и ID вредоносной кампании. В папках с зашифрованными файлами создается записка с требованием выкупа — how_to_decrypt.hta.

В тексте приведены ссылки на onion-сайт с чатом для переговоров и код авторизации для входа. Злоумышленники утверждают, что важные документы жертвы украдены и в случае неуплаты выкупа будут выставлены на продажу, однако свидетельств реальности угрозы пока не обнаружено.


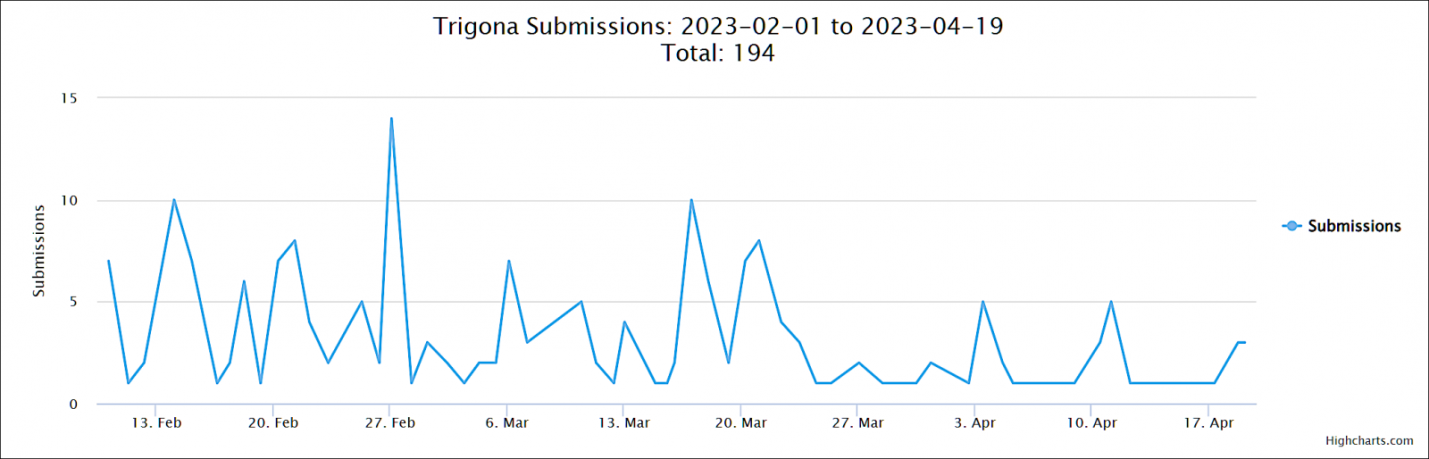
По данным BleepingComputer, повышенная активность Trigona наблюдается уже третий месяц. Количество образцов зловреда, загруженных на ID Ransomware для проверки, уже перевалило за 190.

Подпишитесь на новости

Российских владельцев MikroTik предупредили об ограничении трафика

Около 100 тысяч российских маршрутизаторов MikroTik могут работать на уязвимых версиях RouterOS. Теперь их владельцам придётся поторопиться с обновлением: если патчи не установить в течение недели после предупреждения, оператор сможет ограничить трафик через отдельные порты. Интернет не обязательно исчезнет полностью, но работать может начать с сюрпризами.

Как сообщает РБК, Главное радиочастотное управление направило операторам связи рекомендации по защите оборудования MikroTik — как собственного, так и установленного у абонентов.

Причиной стали шесть критических уязвимостей RouterOS, обнаруженных специалистами CERT Polska. Наиболее опасная связка включает CVE-2026-67276 и CVE-2026-86060.

Первая позволяет обойти SSH-аутентификацию, а вторая — повысить привилегии до администратора. При совместном использовании злоумышленник способен полностью захватить роутер без пароля и легитимного закрытого SSH-ключа.

Ещё одна брешь, CVE-2026-67277, затрагивает сервис проверки пропускной способности. Через неё атакующий может получить данные из памяти ядра либо удалённо отправить устройство в сбой или перезагрузку.

MikroTik уже выпустила исправления, однако ждать, пока все пользователи самостоятельно найдут кнопку обновления, регулятор не хочет. Операторам рекомендовали предупредить абонентов, временно закрыть удалённый доступ к настройкам через отдельные порты и следить за подозрительным трафиком.

Если владелец роутера проигнорирует сообщение и не обновит RouterOS за неделю, провайдер может ограничить соединения по некоторым портам. В Роскомнадзоре признают, что мера неидеальная, но считают её временным способом снизить риск атак.

Представители отрасли отмечают, что операторы не обязаны чинить абонентские роутеры своими руками. Но защищать собственные сети всё равно придётся.

RSS: Новости на портале Anti-Malware.ru