



Шифровальщик Nokoyawa использует уязвимость 0-day в Windows CLFS

Шифровальщик Nokoyawa использует уязвимость 0-day в Windows CLFS

Шифровальщик Nokoyawa использует уязвимость 0-day в Windows CLFS

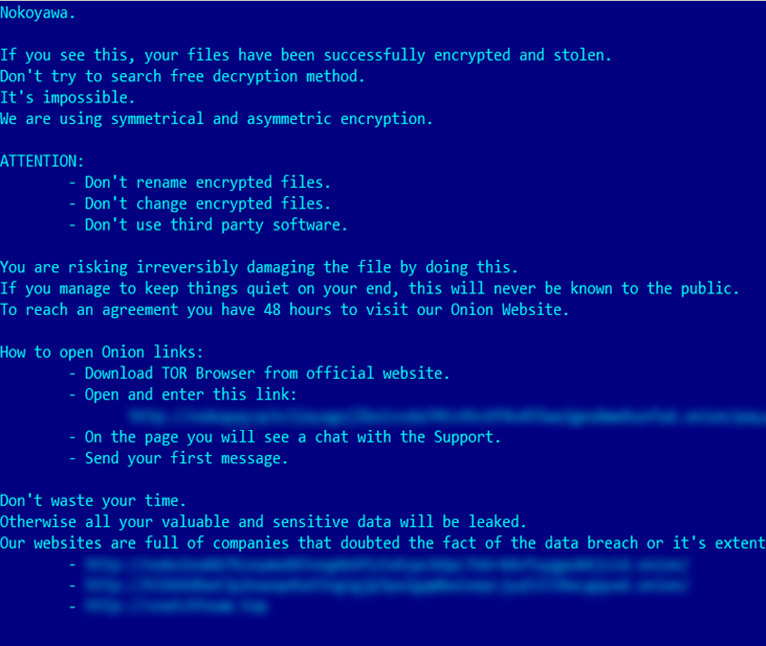
В «Лаборатории Касперского» разобрали эксплойт нулевого дня, обнаруженный в февральских атаках шифровальщика Nokoyawa. Новый инструмент совместим с различными версиями Windows, в том числе Windows 11, и используется для получения информации об учетных записях из ветви системного реестра HKEY_LOCAL_MACHINE\SAM.

Эксплойты 0-day — прерогатива APT-групп, вымогатели ими редко пользуются. Попавшая в поле зрения Kaspersky группировка обычно атакует серверы Windows, используя уязвимости CLFS (подсистемы журналирования, доступной и в режиме пользователя, и в режиме ядра; создает журналы транзакций в формате BLF, взаимодействие с которыми осуществляется через CLFS API).

За полгода эксперты выявили пять схожих эксплойтов для clfs.sys, применяемых в вымогательских атаках Nokoyawa. Один из них оказался 0-day; авторы находки уведомили Microsoft о новой дыре, и там создали заплатку (включена в состав обновлений для Windows, вышедших в рамках апрельского «вторника патчей»).

Уязвимость CVE-2023-28252 связана с возможностью записи за границами буфера; ошибку можно вызвать, манипулируя BLF-файлом. Эксплойт требует аутентификации и прав на выполнение кода в целевой системе; в случае успеха злоумышленник сможет повысить привилегии до уровня SYSTEM.

Проведенный в Kaspersky анализ показал, что код эксплойта сильно обфусцирован (содержание мусора в бинарнике — более 80%). Он позволяет получить право на чтение-запись в любую область памяти процесса путем подмены метаданных в BLF-файле. Стабильность работы вредоноса достигается обычным способом — через слив адресов объектов ядра с использованием функции NtQuerySystemInformation.

Код CLFS сложен, создан давно, и как результат в нем постоянно объявляются уязвимости — в основном повышения привилегий. С 2018 года таковых было найдено 32, не считая CVE-2023-28252; три из них всплыли в атаках как 0-day (CVE-2022-24521, CVE-2022-37969 и CVE-2023-23376).

Помимо эксплойта CVE-2023-28252 операторы Nokoyawa используют маячок Cobalt Strike, запускаемый с помощью кастомных загрузчиков во избежание детектирования. Исследователи также зафиксировали случаи, когда эксплойт предваряло внедрение Pipemagic — кастомного модульного бэкдора, для запуска которого используется скрипт MSBuild.

Сам шифровальщик видоизменился. Ранние образцы, по данным Kaspersky, являлись результатом ребрендинга JSWorm, он же Nemty, Nefilim и Offwhite. Текущая версия Nokoyawa отлична: зловред написан на С, строки его кода, как и конфигурационный файл config.json, зашифрованы. Уровень детектирования на VirusTotal — 54/70 по состоянию на 12 апреля.

Подпишитесь на новости

Сервер ещё поработает: 57% компаний учатся выжимать все из старого железа

Купить серверов с запасом и забыть о дефиците мощностей — всё более дорогое удовольствие. Согласно исследованию «ИТ-инфраструктура» и Orion soft, средняя стоимость поставленного сервера в России выросла с 632 тыс. рублей в 2022 году до 1,95 млн в 2025-м. Плюс 209% — железо уверенно освоило рост.

Авторы опросили технологических руководителей 120 компаний с выручкой от 2 млрд рублей, провели 14 глубинных интервью и изучили более 3 тыс. открытых тендеров.

Главный вывод: на горизонте 2026–2028 годов бизнес смещает внимание с закупки новых мощностей на эффективность уже имеющихся.


Для 46% опрошенных основная стратегия — максимально использовать существующий парк оборудования. Ещё 26% делают ставку на более жёсткий отбор ИТ-проектов: некоторым инициативам вместо сервера достанется предложение подождать.


Продлевать жизнь технике тоже стало популярнее: 57% компаний увеличивают срок её эксплуатации в собственном контуре, в среднем на два-три года. Сервер ещё послужит, особенно если посмотреть на ценник замены.

Но экономить мешает управленческая слепая зона. У 69% организаций нет регулярного аудита загрузки мощностей: проверки проводят ситуативно или очень редко.

Исследование выделяет пять стратегий оптимизации: работа с оборудованием, отбор проектов, изменение инфраструктурных политик, внедрение платформ управления и пересмотр модели получения мощностей.

Следующий шаг авторы видят в автоматизации: перераспределять ресурсы, контролировать потребление и удалять то, что больше не нужно. Прежде чем покупать очередной сервер, придётся разобраться, кто и зачем занял предыдущие.

RSS: Новости на портале Anti-Malware.ru