


Почти половина FTP-серверов в интернете работает без шифрования

Почти половина FTP-серверов в интернете работает без шифрования

Почти половина FTP-серверов в интернете работает без шифрования

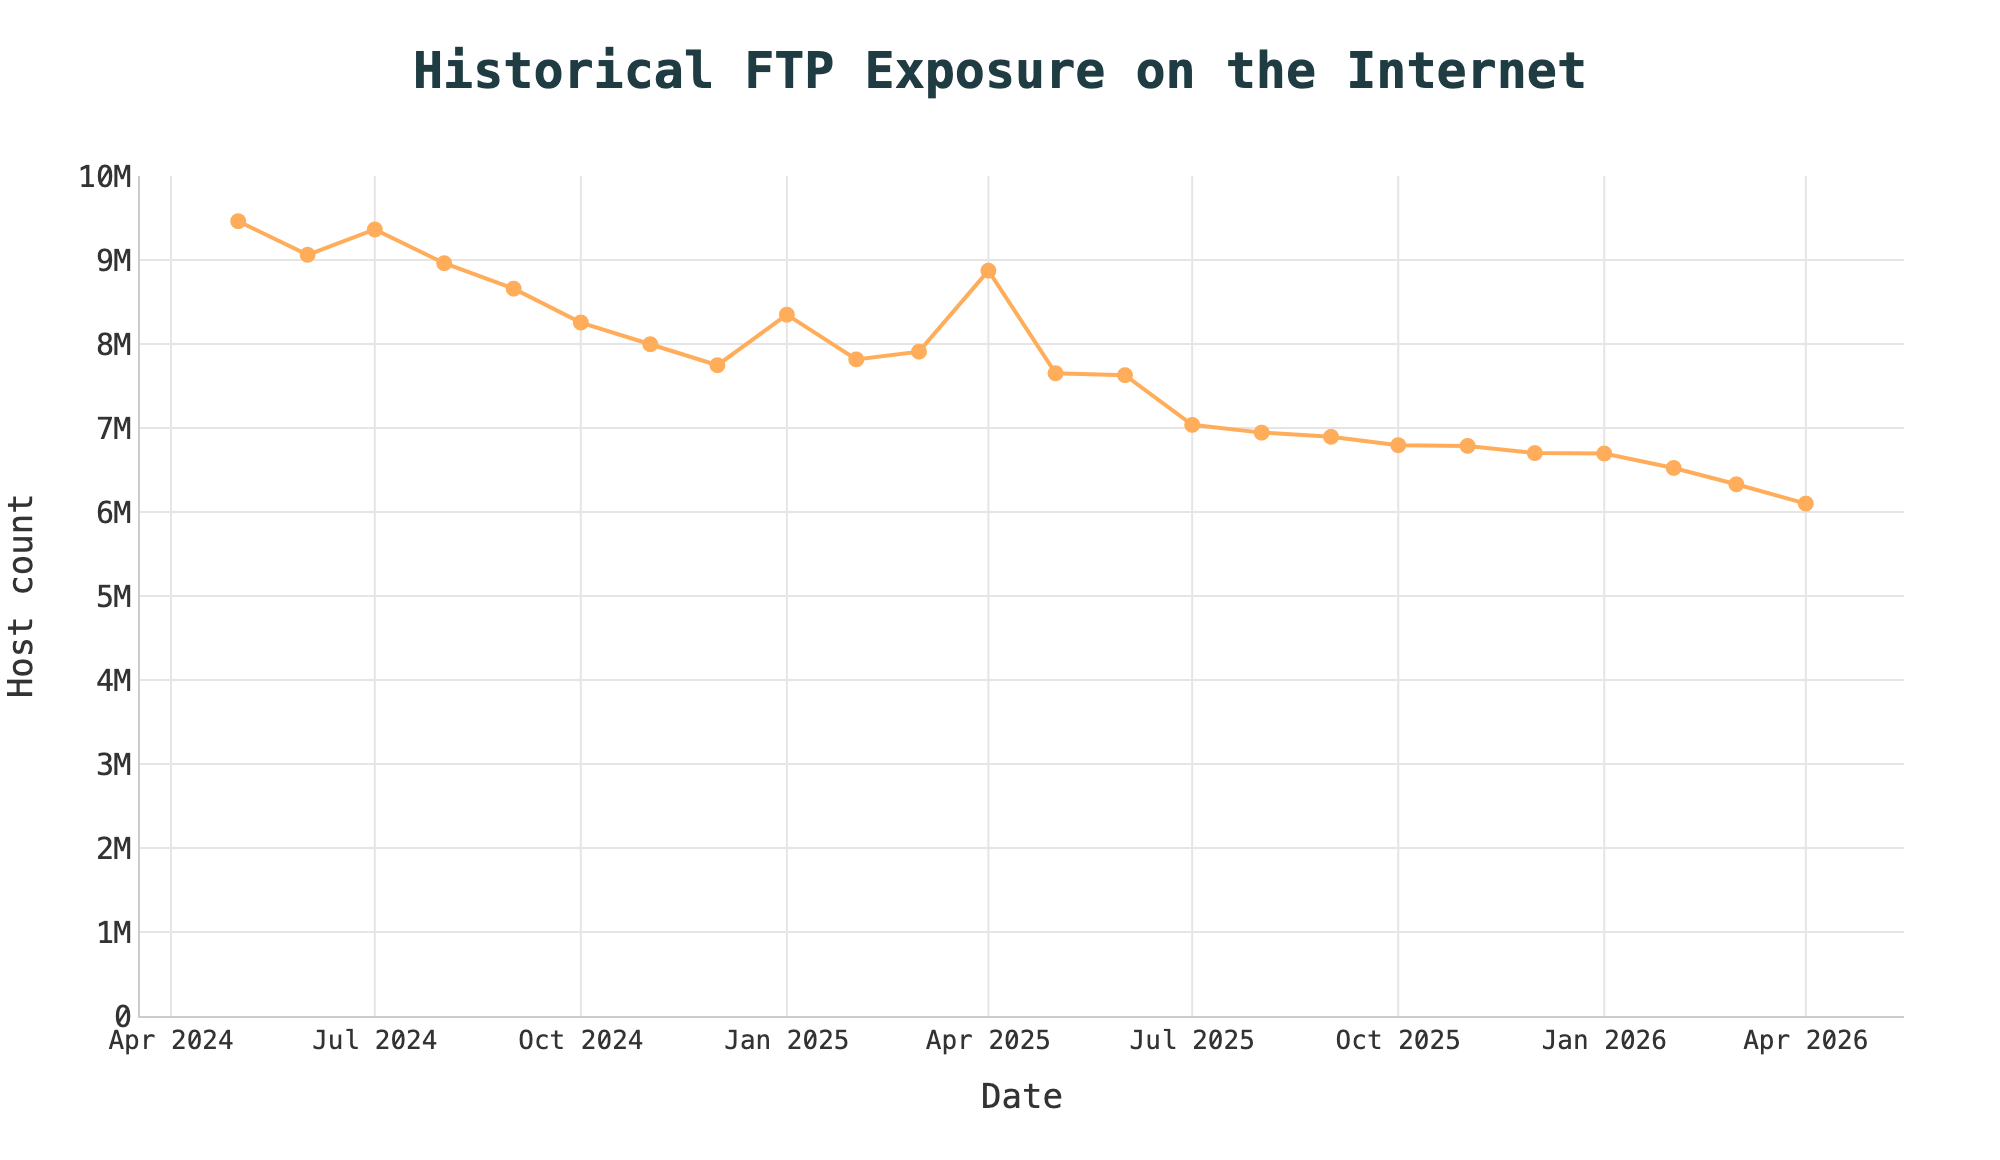
Старый добрый FTP, похоже, до сих пор жив и создаёт немало проблем. По данным специалистов Censys, в интернете сейчас доступно около 6 млн систем с FTP, почти половина из них при этом работает без шифрования. Исследователи насчитали 5,94 млн хостов с открытым FTP. Это на 40% меньше, чем в 2024 году, когда таких систем было больше 10 млн.

Но расслабляться рано: протокол всё ещё занимает заметную долю — около 2,7% всех интернет-доступных сервисов.

Самое тревожное — уровень защиты. У примерно 2,45 млн FTP-серверов не обнаружено признаков использования шифрования. Проще говоря, данные там потенциально передаются в открытом виде, включая логины и пароли.


В Censys уточняют:

«Это не значит, что абсолютно все такие серверы точно "светят" трафик, но никаких признаков защищённого соединения при сканировании выявить не удалось. Причины могут быть разными — от устаревших настроек до полного отсутствия поддержки TLS».

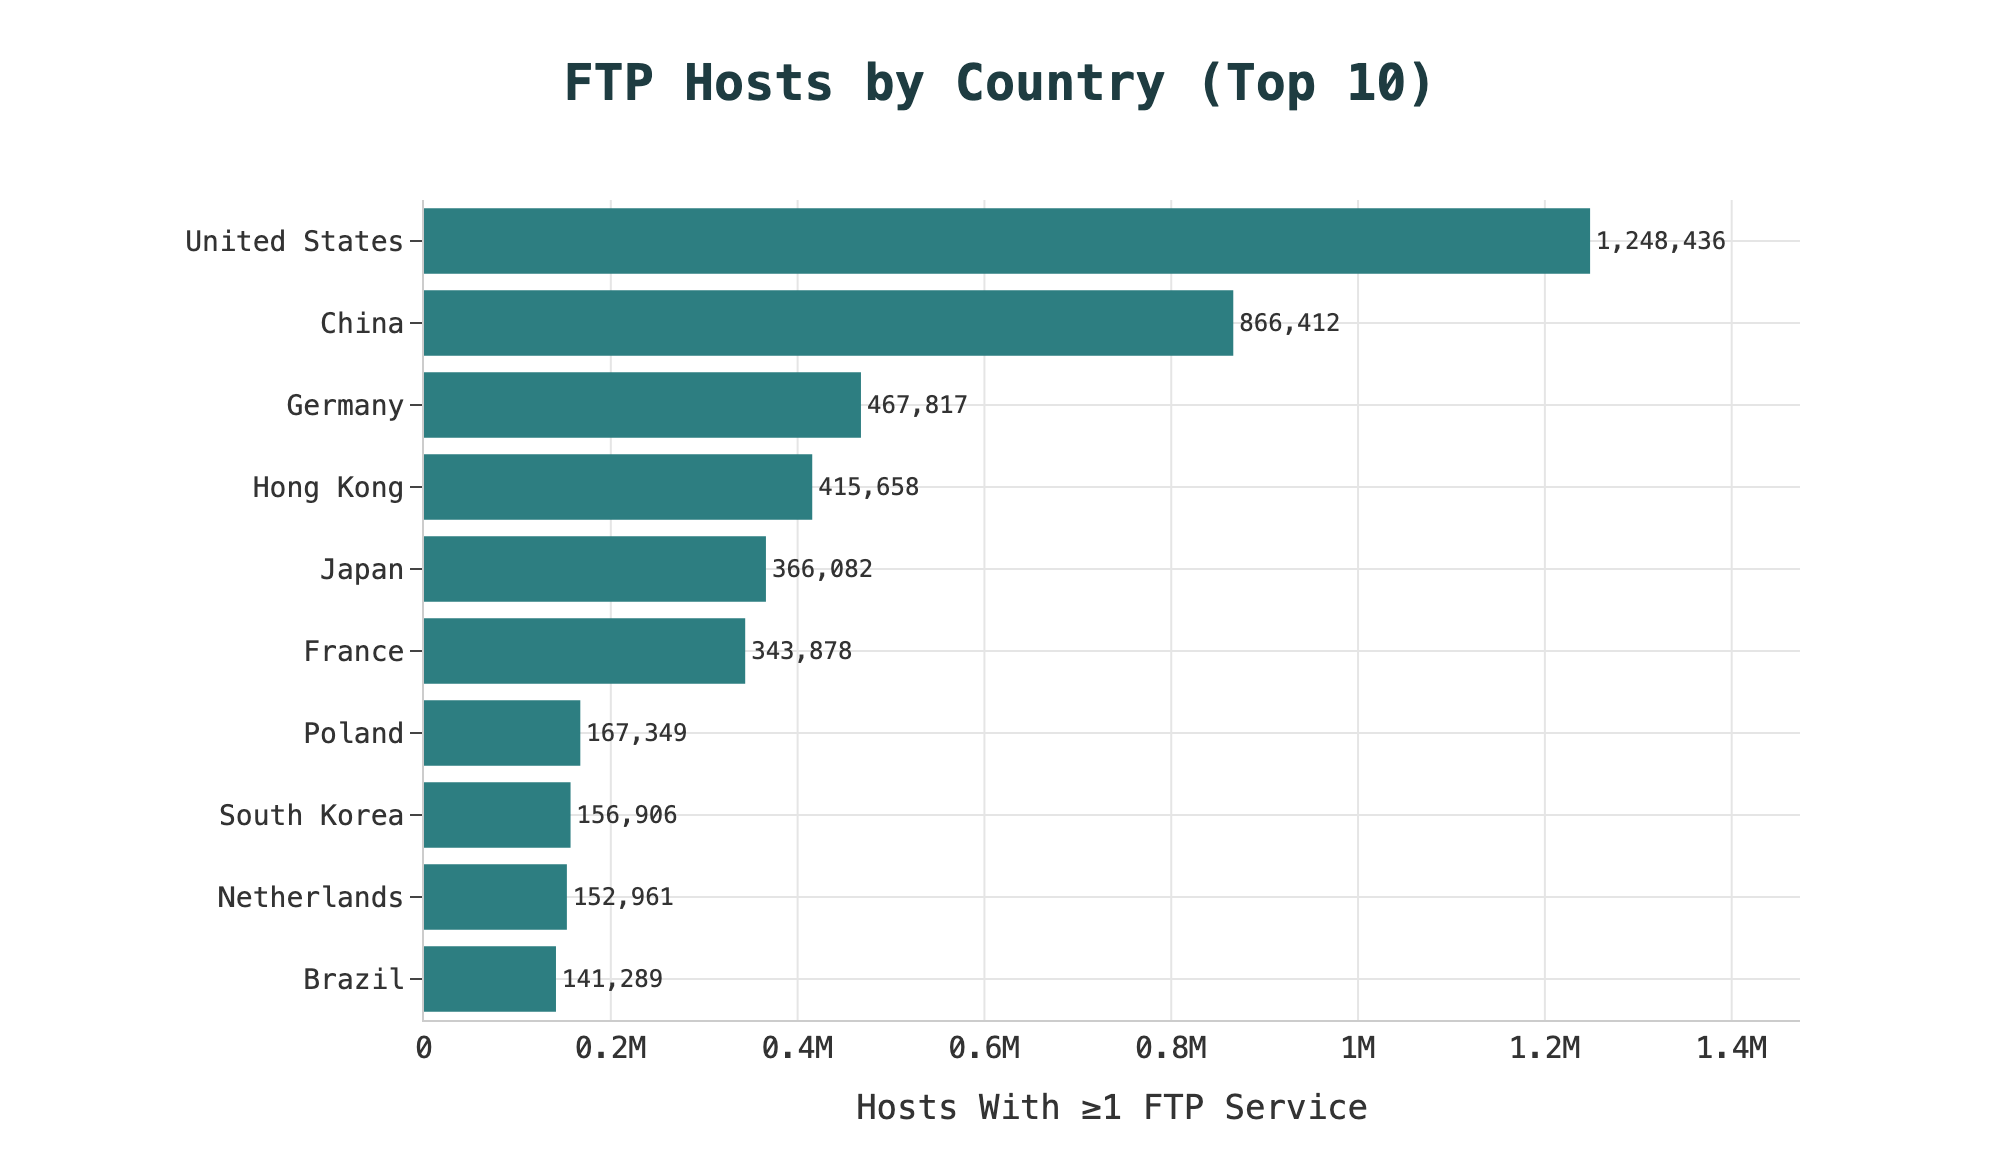
География распределения ожидаемая: больше всего таких систем в США (около 1,2 млн), затем идут Китай, Германия, Гонконг, Япония и Франция. Значительная часть FTP-хостов размещена у крупных провайдеров и хостинг-компаний, включая China Unicom, Alibaba, OVH, Hetzner и GoDaddy.


Что касается «начинки», чаще всего встречается сервер Pure-FTPd — почти 2 млн установок. Далее идут ProFTPD и vsftpd. Отдельно выделяется IIS от Microsoft: около 259 тыс. FTP-сервисов работают на нём, и более 150 тыс. из них никогда не настраивали шифрование.

Что ещё удалось выявить специалистам:

  • почти 1 млн серверов вообще не поддерживают AUTH TLS;
  • более 800 тыс. запрашивают пароль до установления защищённого соединения;
  • свыше 170 тыс. не имеют явной поддержки TLS вовсе.

Всё это во многом результат «настроек по умолчанию» у хостинг-провайдеров и массовых сервисов. FTP просто включают — и оставляют как есть.

Подпишитесь на новости

Данные замглавы разведки Германии годами находились в открытом доступе

Работа в разведке не спасает от утечек из обычных интернет-сервисов. Личный телефон, электронная почта и домашний адрес заместителя главы Федеральной разведывательной службы Германии (BND) Дага Бэра оказались в открытом доступе (причём, по данным журналистов, несколько лет назад).

Об этом говорится в совместном расследовании Süddeutsche Zeitung и WDR. Предположительно, источником стал взлом американского онлайн-аукциона LiveAuctioneers в 2020 году. Тогда злоумышленники получили данные 3,4 млн клиентов.

Самая неприятная деталь: Бэр продолжал пользоваться засветившимся номером. Журналисты позвонили ему 9 сентября, и замглава разведки ответил.

По словам замглавы BND, номер использовался только для личных разговоров и ограниченного круга людей, которые ещё не знали новый. Позже Бэр признал это ошибкой и сообщил, что прекратил пользоваться старым номером.

Случай оказался не единичным. SZ и WDR также обнаружили в открытом доступе адрес и электронную почту генерал-майора бундесвера из Баварии, а ещё — адрес и телефон главы нидерландской военной разведки MIVD Петера Ресинка.

По описанию расследования, речь идёт о персональных данных из сторонних сервисов. О взломе систем самих разведслужб не сообщается.

RSS: Новости на портале Anti-Malware.ru