



Новый шифровальщик грузится в память с помощью модуля Cortex XDR

Новый шифровальщик грузится в память с помощью модуля Cortex XDR

Новый шифровальщик грузится в память с помощью модуля Cortex XDR

При разборе очередной вымогательской атаки команда реагирования Check Point обнаружила необычного шифровальщика: для его развертывания в системе используется подписанный компонент XDR-системы Palo Alto Networks.

Вредонос не имел имени, явных связей с каким-либо RaaS-сервисом (вымогатель как услуга) не прослеживалось, и заинтригованные эксперты решили изучить новинку. Как оказалось, другие исследователи уже пытались это сделать, но результаты немного расходились, поэтому в Check Point присвоили новобранцу имя Rorschach, вспомнив известный психологический тест.

Как оказалось, новый шифровальщик обладает рядом уникальных черт и предоставляет оператору большой выбор опций сверх вшитой конфигурации. Он также обеспечивает автоматизацию задач, которые обычно выполняются вручную, когда зловредов такого класса развертывают в сети.

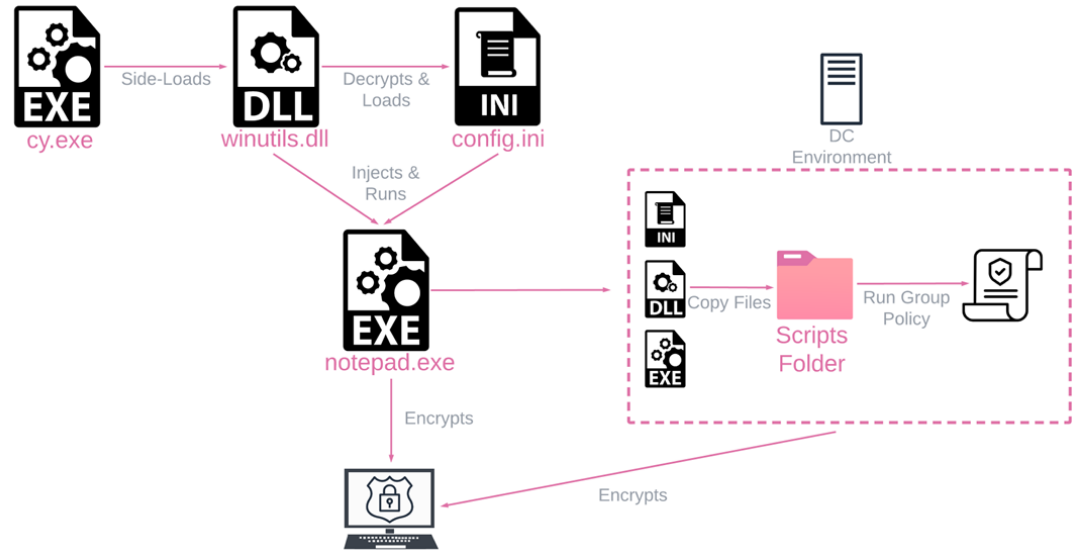
Основные функции Rorschach тоже реализованы непривычно, в итоге он сильно выиграл в быстродействии. Однако больше всего экспертов поразил способ запуска вредоносного кода: с этой целью он загружается в память по методу подмены DLL (редкость для шифровальщиков), притом с помощью инструмента экспертизы Dump Service Tool — дополнительного модуля Cortex XDR, снабженного цифровой подписью. О злоупотреблении уже доложено Palo Alto.

Выполнение Rorschach обеспечивают три файла:

  • winutils.dll — упакованный загрузчик и инжектор;
  • config.ini — шифровальщик со всей логикой и настройками;
  • cy.exe — аддон Cortex XDR Dump Service Tool версии 7.3.0.16740, загружающий в память библиотеку winutils.dll.

Вначале зловред пытается, используя легитимные инструменты Windows, отключить мешающие службы (по списку), удалить теневые копии и бэкап, отключить файрвол, очистить журналы событий (Application, Security, System, Powershell).

Для обхода защиты, отслеживающей прямое обращение к API, шифровальщик, что тоже необычно, использует системные вызовы (комнаду syscall). Выполняется также проверка дефолтного языка: в странах бывшего СНГ выполнение основной задачи откатывается.

Шифрование осуществляется в многопоточном режиме, при этом используется гибридная схема — сочетание криптопримитива curve25519 и потокового шифра HC-128 (вариант HC-256). Содержимое файлов обрабатывается не полностью, лишь определенная часть. Исследователи полагают, что шифратор Rorschach был позаимствован у Babuk, исходники которого утекли в Сеть полтора года назад.

Тестирование новобранца показало высокую скорость шифрования: 220 тыс. файлов локального хранения были заблокированы за 4,5 минуты — против 7 мин. по результатам такой же проверки LockBit v3. Записка с требованием выкупа по форме напоминает творения Yanluowang, другим исследователям попались семплы, в этом плане схожие с DarkSide.

По сети Rorschach может распространяться самостоятельно. При исполнении на контроллере домена он создает новую групповую политику и раздает свои копии на другие машины в пределах Active Directory. Такая же функциональность имелась у LockBit 2.0, но развертывание GPO-объектов выполнялось иначе.

Подпишитесь на новости

Яндекс собрал защиту облаков, паролей и ботов под брендом Yandex Security

Yandex B2B Tech запускает новое направление Yandex Security и собирается защищать уже не только собственное облако. В зону ответственности войдут локальные, гибридные и мультиоблачные инфраструктуры, даже если ресурсы компании разложены по нескольким провайдерам.

Центром управления станет Security Deck. Платформа будет собирать в одном интерфейсе информацию о правах доступа, рисках и ошибках конфигурации в разных облаках.

Подключение, по заявлению компании, займёт несколько минут, а до конца года Яндекс рассчитывает привлечь нескольких крупных облачных провайдеров-партнёров.

Одной сменой вывески дело не ограничится. Как сообщила Yandex B2B Tech, в Security Deck появится модуль Access Analyzer. Он будет искать избыточные полномочия, неиспользуемые сервисные аккаунты и предлагать более узкие роли в соответствии с принципом минимальных привилегий. Потому что выдавать всем права администратора — быстро, удобно и очень удобно злоумышленникам.

Сервис Identity Hub получит беспарольную аутентификацию на базе WebAuthn и FIDO2. Сотрудники смогут входить в корпоративные системы по лицу, отпечатку пальца или с помощью аппаратного ключа. Администраторы смогут настроить MFA либо полностью запретить пароли, которые невозможно украсть только в одном случае — когда их вообще нет.

Обновится и Yandex Smart Web Security. Новый механизм JS-Challenge будет проверять посетителей сайта в фоне и показывать капчу лишь при наиболее подозрительной активности. Обычный пользователь пройдёт незаметно, а ботам придётся доказывать, что они не боты. Иронично, но справедливо.

Yandex Security объединит собственные разработки компании и решения SolidLab. Главная ставка — централизованная защита инфраструктуры независимо от места её размещения.

RSS: Новости на портале Anti-Malware.ru