



Android-банкер Nexus отказывается обкрадывать жителей бывшего СНГ

Android-банкер Nexus отказывается обкрадывать жителей бывшего СНГ

Android-банкер Nexus отказывается обкрадывать жителей бывшего СНГ

На сервисе, созданном на основе банковского трояна для Android, ввели новые правила. В частности, клиентам запрещается использовать Nexus в атаках на территории стран, ранее входивших в состав СНГ.

Проведенный в Cleafy анализ образцов мобильного зловреда подтвердил, что он обладает всеми функциями для угона аккаунтов онлайн-банкинга и криптосервисов. Он умеет применять оверлеи, регистрировать клавиатурный ввод, воровать 2FA-коды из СМС, а также сид-фразы, открывающие доступ к кошелькам.

Криминальный сервис работает по модели MaaS (Malware-as-a-Service, вредонос как услуга); стоимость аренды трояна, по меркам черного рынка, сильно завышена — $3000 в месяц. В настоящее время список банковских приложений, атакуемых Nexus, включает 450 позиций.

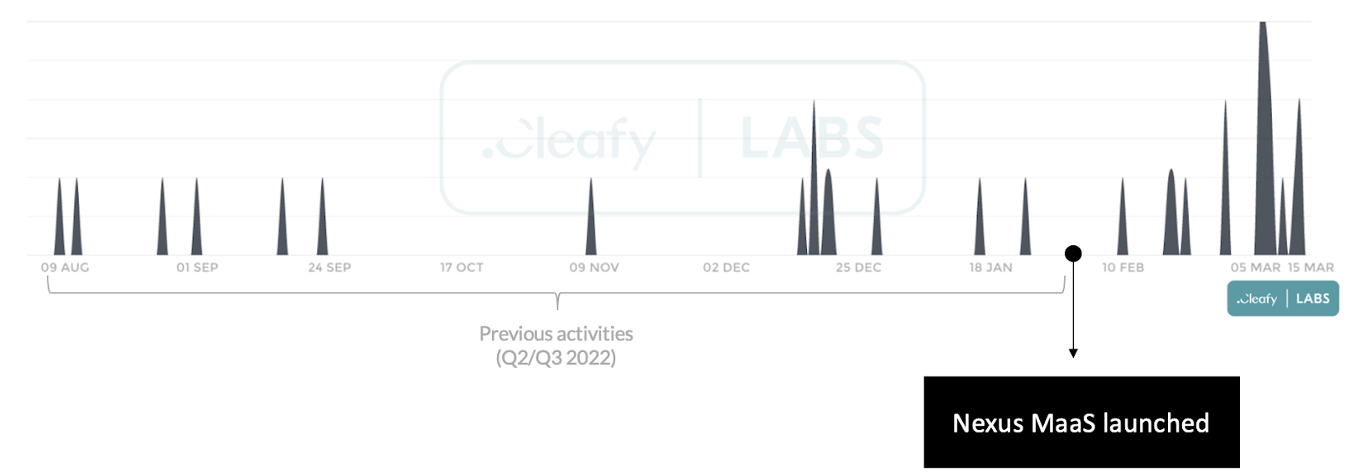
Данные телеметрии показали, что новобранца начали использовать в реальных атаках задолго до официального запуска MaaS-сервиса (27 января). Первые всплески активности, связанной с Nexus, были зафиксированы в середине прошлого года.


Географические ограничения, введенные владельцами банкера, были также реализованы в коде. Перед запуском основных функций вредонос выполняет preloadCheck(), чтобы удостовериться в том, что атака разрешена. В противном случае он просто завершает свой процесс.

Список стран, где Nexus откатывает заражение:

  • Азербайджан,
  • Армения,
  • Белоруссия,
  • Казахстан,
  • Киргизия,
  • Молдавия,
  • Россия,
  • Таджикистан,
  • Узбекистан,
  • Украина,
  • Индонезия.

Итальянские исследователи отметили и другие новые возможности зловреда: удаление входящих СМС, запуск / останов модуля кражи 2FA, самообновление (с этой целью Nexus периодически отправляет пинг-запрос на свой сервер).

Модуль шифрования данных, по всей видимости, находится в стадии разработки: в коде найдены строки отладочного текста, признаков применения соответствующей команды не обнаружено. Аналитики не исключают, что код был скопирован из исходников SOVA v5 по ошибке. Использование подобной функциональности на мобильных устройствах довольно бессмысленно, жертва сможет с легкостью восстановить данные из облака.

Подпишитесь на новости

Samsung Bixby отправлял данные в облако вопреки настройке Galaxy AI

Включили «Обрабатывать данные только на устройстве» и решили, что ИИ больше ничего не отправляет в облако? У Samsung есть неприятная оговорка. Автор Android Police проверил Galaxy S26 Ultra и обнаружил: Bixby продолжает обращаться к серверам даже с активным переключателем.

О результатах он рассказал в собственном эксперименте с записью сетевых соединений.

Photo Assist и Now Brief ограничение соблюдали: для облачных операций просили отключить локальную обработку. А вот три текстовых вопроса Bixby сопровождались отправкой примерно 17 КБ каждый на сервер Samsung. Десять голосовых команд — включая таймер и изменение яркости — дали около 540 КБ исходящего трафика.


Важная деталь: инструмент мониторинга не расшифровывал содержимое соединений. Сами логи показывают объём и адрес передачи, но не позволяют прочитать отправленные данные. При этом политика Samsung прямо предусматривает сбор голосовых записей при использовании ассистента.


У Bixby есть отдельная настройка Offline processing. В тесте она позволяла выполнять простые команды без интернета, но свободные формулировки часто переставали работать.

Получается, одной галочки для приватности всего ИИ на смартфоне недостаточно. Bixby живёт по собственным настройкам, искать их придётся отдельно.

RSS: Новости на портале Anti-Malware.ru