



Android-банкер Nexus отказывается обкрадывать жителей бывшего СНГ

Android-банкер Nexus отказывается обкрадывать жителей бывшего СНГ

Android-банкер Nexus отказывается обкрадывать жителей бывшего СНГ

На сервисе, созданном на основе банковского трояна для Android, ввели новые правила. В частности, клиентам запрещается использовать Nexus в атаках на территории стран, ранее входивших в состав СНГ.

Проведенный в Cleafy анализ образцов мобильного зловреда подтвердил, что он обладает всеми функциями для угона аккаунтов онлайн-банкинга и криптосервисов. Он умеет применять оверлеи, регистрировать клавиатурный ввод, воровать 2FA-коды из СМС, а также сид-фразы, открывающие доступ к кошелькам.

Криминальный сервис работает по модели MaaS (Malware-as-a-Service, вредонос как услуга); стоимость аренды трояна, по меркам черного рынка, сильно завышена — $3000 в месяц. В настоящее время список банковских приложений, атакуемых Nexus, включает 450 позиций.

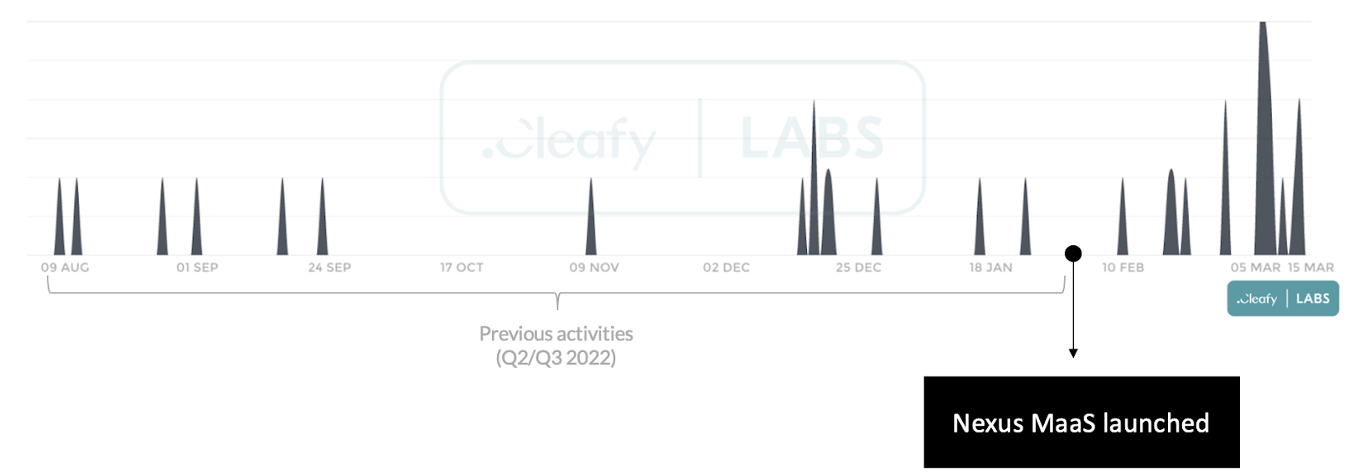
Данные телеметрии показали, что новобранца начали использовать в реальных атаках задолго до официального запуска MaaS-сервиса (27 января). Первые всплески активности, связанной с Nexus, были зафиксированы в середине прошлого года.


Географические ограничения, введенные владельцами банкера, были также реализованы в коде. Перед запуском основных функций вредонос выполняет preloadCheck(), чтобы удостовериться в том, что атака разрешена. В противном случае он просто завершает свой процесс.

Список стран, где Nexus откатывает заражение:

  • Азербайджан,
  • Армения,
  • Белоруссия,
  • Казахстан,
  • Киргизия,
  • Молдавия,
  • Россия,
  • Таджикистан,
  • Узбекистан,
  • Украина,
  • Индонезия.

Итальянские исследователи отметили и другие новые возможности зловреда: удаление входящих СМС, запуск / останов модуля кражи 2FA, самообновление (с этой целью Nexus периодически отправляет пинг-запрос на свой сервер).

Модуль шифрования данных, по всей видимости, находится в стадии разработки: в коде найдены строки отладочного текста, признаков применения соответствующей команды не обнаружено. Аналитики не исключают, что код был скопирован из исходников SOVA v5 по ошибке. Использование подобной функциональности на мобильных устройствах довольно бессмысленно, жертва сможет с легкостью восстановить данные из облака.

Подпишитесь на новости

Невидимое СМС смерти обрывает звонки на Android, даже в экстренные службы

Для сбоя Android иногда достаточно сообщения, которое пользователь даже не увидит. Исследователь Марк Блащик показал атаку через специально сформированное СМС: оно аварийно завершает телефонную службу и обрывает текущий звонок, включая вызов экстренных служб. Открывать сообщение или нажимать ссылку не требуется.

Подробности исследователь опубликовал на отдельном сайте проекта SMS of Death.

Проблема находится в обработчике служебных WAP пуш-сообщений. Некорректные данные вызывают необработанное исключение, после чего телефонная служба перезапускается. В обычной переписке такое СМС не появляется, искать подозрительную ссылку тут бесполезно.

По результатам тестов автора, серия примерно из 20 сообщений способна надолго сделать устройство непригодным для использования. Ситуацию усугубляет повторная доставка: оператор снова отправляет неподтверждённое сообщение, а смартфон снова падает. В отдельных случаях возникает цикл перезагрузок, для выхода из которого нужен компьютер.

Исследователь воспроизвёл сбой на Pixel и Samsung Galaxy. По его данным, патч вошёл в октябрьский набор 2026 года для версий 14-17. Старые устройства, оставшиеся без поддержки, могут его не получить.

RSS: Новости на портале Anti-Malware.ru