



Microsoft выложила скрипт для более лёгкого патчинга бага обхода BitLocker

Microsoft выложила скрипт для более лёгкого патчинга бага обхода BitLocker

Microsoft выложила скрипт для более лёгкого патчинга бага обхода BitLocker

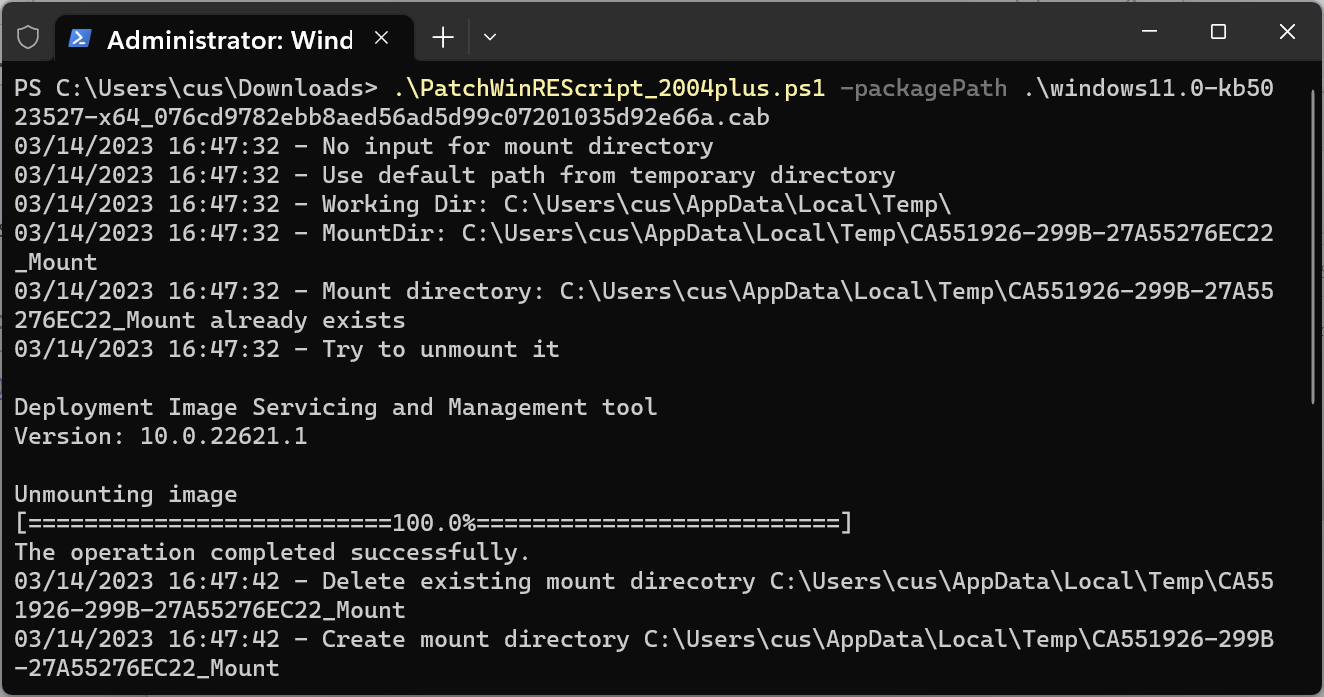
Microsoft выложила скрипт, упрощающий процедуру патчинга уязвимости, приводящей к обходу BitLocker в среде восстановления Windows (Windows Recovery Environment, WinRE). Эксплуатация этой бреши позволяет злоумышленникам получить доступ к зашифрованным данным.

PowerShell-скрипт (KB5025175), по словам техногиганта из Редмонда, защищает образы WinRE от попыток эксплуатации бага под идентификатором CVE-2022-41099. В Microsoft также отметили, что уязвимость нельзя использовать в атаке, если пользователь включил защиту BitLocker TPM+PIN.

«Наша команда разработала этот PowerShell-скрипт, чтобы помочь автоматизировать обновление образов WinRE на устройствах Windows 10 и Windows 11. Скрипт нужно запускать с правами администратора, при этом учитывая версию операционной системы», — гласит документ Microsoft.

По умолчанию рекомендованная версия скрипта от Microsoft — PatchWinREScript_2004plus.ps1, поскольку он подходит для Windows 10 2004 и более поздних версий ОС (включая Windows 11). Другая версия PowerShell-скрипта (PatchWinREScript_General.ps1) подойдёт для Windows 10 1909 и более ранних релизов.


Для апдейта администраторам придётся пройти следующие шаги после запуска скрипта:

  1. Смонтируйте существующий WinRE-образ (WINRE.WIM).
  2. Обновите образ WinRE с помощью пакета Safe OS Dynamic Update (Compatibility Update), который можно загрузить в каталоге Microsoft Update.
  3. Размонтируйте образ WinRE.
  4. Если функционирует защитник BitLocker TPM, он сконфигурирует заново WinRE для службы BitLocker.
Подпишитесь на новости

Минцифры запретит оформлять eSIM удаленно с неквалифицированной подписью

Минцифры планирует разрешить дистанционное оформление eSIM и заключение договоров с операторами только с усиленной квалифицированной электронной подписью (УКЭП). Усиленную неквалифицированную подпись (УНЭП) для этого использовать будет нельзя. Такие требования содержатся в письме замминистра Олега Качанова операторам связи от 9 ноября.

Об этом пишет «Коммерсантъ». По закону eSIM и сейчас можно оформить только с УКЭП, использование УНЭП не предусмотрено.

Однако часть операторов технически могла применять ее через систему «Госключ». До 1 декабря операторы должны заново интегрироваться с «Госключом» так, чтобы eSIM выдавались только по УКЭП.

Подключаться к госсистемам разрешено только через СМЭВ, без API и других каналов. Кроме того, операторам поручили проверить данные абонентов, которые удаленно оформили eSIM до 15 ноября.

В Минцифры объяснили, что меры нужны для защиты абонентов от мошенничества с незаконно оформленными номерами. Независимый эксперт по цифровым сертификатам Евгений Лахаткин указывает, что для получения УНЭП достаточно подтвержденной учетной записи на «Госуслугах».

Если злоумышленник получит к ней доступ, он может оформить сертификат на имя жертвы. Для УКЭП требуется более строгая идентификация. В «Информзащите» добавили, что мошенники переносят номер на чужую eSIM, перехватывают коды из СМС и получают доступ к банкам и мессенджерам.

За первые восемь месяцев 2026 года «Госключ» выдал более 18,9 млн сертификатов подписи, из них более 15,7 млн составили УНЭП. В «Т2 Мобайл» заявили, что изменения не повлияют на работу с абонентами существенно. В МТС на запрос не ответили, в «Вымпелкоме» от комментариев отказались.

RSS: Новости на портале Anti-Malware.ru