



Блюстители правопорядка расправились с сервисом отмывания денег ChipMixer

Блюстители правопорядка расправились с сервисом отмывания денег ChipMixer

Блюстители правопорядка расправились с сервисом отмывания денег ChipMixer

Полиция Германии и ФБР при поддержке Европола сокрушили инфраструктуру сервиса, отмывшего свыше $800 млн в биткоинах для киберкриминала. В США огласили обвинения, выдвинутые против предполагаемого создателя и оператора ChipMixer, 49-летнего вьетнамца по имени Минь Куок Нгуен (Minh Quốc Nguyễn).

В ходе совместной операции правоохранители захватили четыре сервера ChipMixer, в том числе в сети Tor, 1909,4 биткоина (более $47 млн по текущему курсу) и 7 Тбайт данных. В расследовании принимали участие киберкопы Бельгии, Польши и Швейцарии.


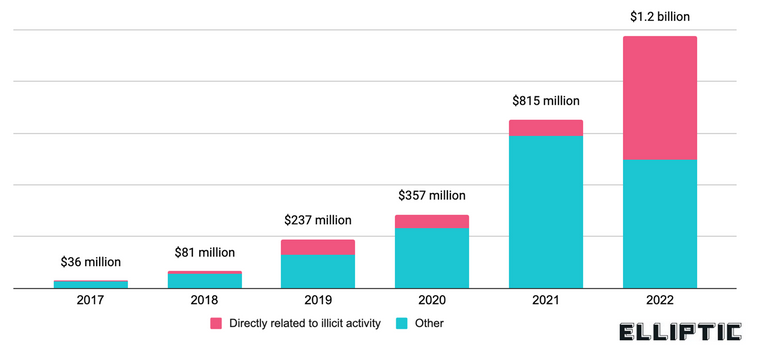
Насколько известно, ChipMixer был введен в строй в августе 2017 года. По оценке Elliptic, за истекший срок пользователи онлайн-миксера отмыли более $2,7 млрд в биткоинах, в том числе $844 млн, полученные путем совершения преступлений, таких как торговля оружием и наркотиками, вымогательство, банковское мошенничество и хакинг.

Услугами ChipMixer охотно пользовались участники кибергрупп Lazarus и APT28, посетители даркнет-рынка Hydra, операторы шифровальщиков LockBit, Sodinokibi/REvil, Zeppelin, Mamba, Dharma, SunCrypt.


Нгуен, по версии следствия, активно продвигал услуги по анонимизации биткоинов и поддерживал инфраструктуру ChipMixer в рабочем состоянии. Он также регистрировал домены, арендовал хостинг, платил сервис-провайдерам, используя чужие данные, псевдонимы и анонимные адреса имейл.

В США вьетнамцу инкриминируют отмывание денег, проведение финансовых операций без соответствующей лицензии и кражу ПДн. По совокупности ему грозит до 40 лет лишения свободы.

Подпишитесь на новости

Фальшивая декларация ЕС: у россиян выманивают сканы загранпаспортов

Собрали документы, получили шенгенскую визу и уже мысленно гуляете по Парижу? Мошенники решили добавить в маршрут обязательную остановку — фишинговый сайт. Эксперты «Лаборатории Касперского» обнаружили схему, нацеленную на россиян, планирующих поездки в Европу.

Туристам рассылают письма якобы от управления ЕС по миграции и требуют за пять рабочих дней до въезда заполнить цифровую миграционную декларацию.

Для пущей убедительности аферисты прикрываются реальной системой пограничного контроля EES. В письме пугают дополнительными проверками и даже временным отказом во въезде, а затем отправляют на поддельный официальный портал.


Фальшивка сделана не на коленке: символика Евросоюза, аккуратный дизайн и сразу пять языков: русский, английский, турецкий, китайский и испанский. На сайте предлагают указать личные данные, даты поездки, информацию о сопровождающих и загрузить скан загранпаспорта.

Полный набор, чтобы затем устроить жертве персональный спектакль по телефону и попробовать выманить деньги или дополнительные сведения.

В Kaspersky допускают, что рассылка может быть адресной, а электронные адреса туристов злоумышленники получают из утечек баз отелей и сервисов бронирования.

Главное: EES не требует от путешественников предварительной онлайн-регистрации. Поэтому любые внезапные декларации нужно проверять на сайтах консульств и визовых центров.

RSS: Новости на портале Anti-Malware.ru