



Авторы Android-трояна Xenomorph полностью автоматизировали кражу денег

Авторы Android-трояна Xenomorph полностью автоматизировали кражу денег

Авторы Android-трояна Xenomorph полностью автоматизировали кражу денег

По свидетельству ThreatFabric, новая версия банковского трояна для Android нацелена на 400 кредитно-финансовых организаций и использует рамочную систему автоматических переводов для обхода многофакторной аутентификации (MFA).

Банкер Xenomorph появился в поле зрения ИБ-экспертов в феврале 2022 года; на тот момент он был вооружен оверлеями для приложений 56 банков. Дл распространения зловреда использовались дропперы, публикуемые в Google Play.

Прошлым летом вредоносный код был полностью переписан, троян стал более модульным и гибким. Третья версия трояна, обнаруженная голландскими экспертами, распространяется через репаки легитимных Android-приложений (клиентов криптообменников), созданные средствами сервиса Zombinder, и устанавливается в систему как защита Play Protect.

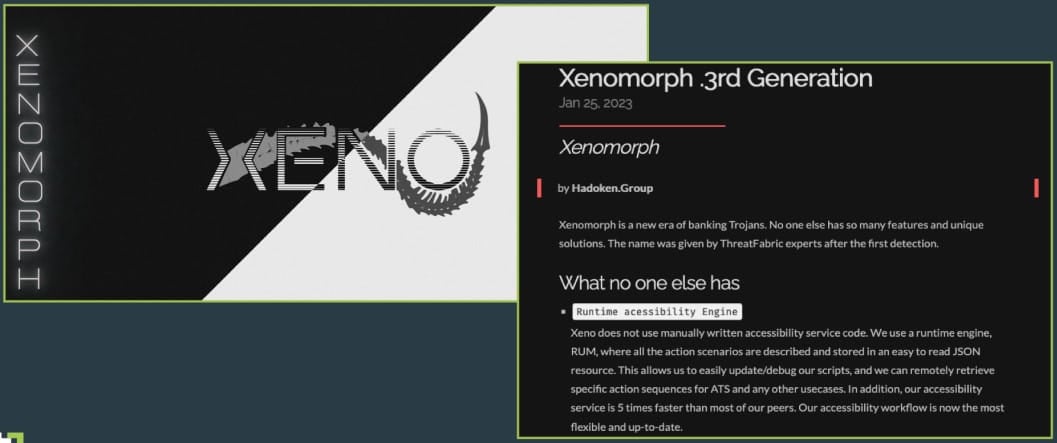
Достоинства Xenomorph v.3 рекламируются на специально созданном сайте — видимо, это задел под MaaS-сервис (Malware-as-a-Service, вредонос как услуга). Экспертам удалось раздобыть тестовые образцы для анализа, доступные в CDN-сети Discord; как оказалось, новые функции зловреда ставят вывод денег со счетов жертв на поток, и вмешательства оператора при этом вообще не требуется.


После обновления банкер обрел новый модуль, построенный на ATS-фреймворке, для работы которого требуется доступ к спецвозможностям Android (Accessibility Service). Реализованные в скриптах функции позволяют автоматизировать процесс вывода денег со счетов жертв: кражу учеток, проверку баланса, инициализацию банковских переводов и благополучное завершение мошеннических транзакций (благодаря регистрации содержимого сторонних приложений аутентификации).

У трояна также появился модуль для кражи куки-файлов из Android CookieManager. Он открывает окно WebView с URL легитимного сервиса и включенным JavaScript-интерфейсом, чтобы спровоцировать пользователя на ввод учетных данных. В случае успеха оператор зловреда сможет угнать сессионные куки жертвы и завладеть его аккаунтами.

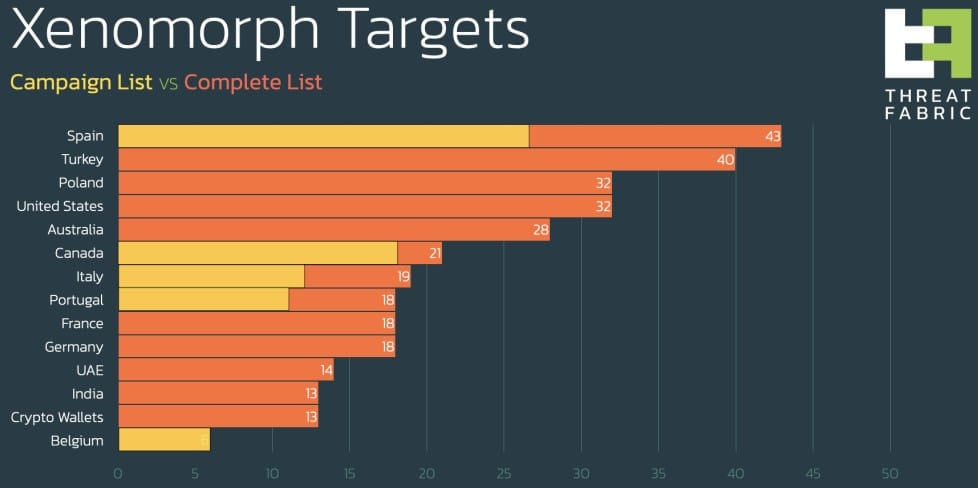
Обновленный Xenomorph способен атаковать клиентов 400 банков — в основном в европейских странах, Турции, США, Австралии и Канаде. Он также интересуется содержимым 13 криптокошельков, в том числе Binance, BitPay, KuCoin, Gemini и Coinbase.

Подпишитесь на новости

Ростелеком планирует подземные ЦОДы для защиты от внешних угроз

Серверы предлагают защищать не только резервными копиями, но и толщей грунта. «Ростелеком» работает над созданием подземных дата-центров и, по данным источников, обсуждает такой проект с «Норникелем». Причина — необходимость учитывать более серьёзные внешние угрозы.

О планах рассказали «Ведомости» со ссылкой на топ-менеджера оператора и собеседников, знакомых с переговорами.

Подземное размещение — третий уровень предлагаемой защиты. Первый предполагает резервную площадку с копиями данных, второй — распределение мощностей и сервисов между географически разнесёнными объектами. То есть просто закопать серверную и выдохнуть не получится.

Партнёрство с «Норникелем» может быть интересно и с энергетической стороны: у компании есть собственная генерация и свободные мощности, отмечают эксперты.

За дополнительную защищённость придётся доплатить. По оценке iKS-Consulting, заглублённый ЦОД может оказаться на 30-40% дороже сопоставимого наземного.

Потребуются гидроизоляция, вентиляция, газоконтроль, специальные системы пожаротушения и эвакуации, а также доставка оборудования под землю.

Конкретные сроки, площадки и параметры проекта с «Норникелем» в исходном материале не названы.

RSS: Новости на портале Anti-Malware.ru