
Троян Emotet прячется от антивирусов в файлах весом более 500 Мбайт

Троян Emotet прячется от антивирусов в файлах весом более 500 Мбайт

Троян Emotet прячется от антивирусов в файлах весом более 500 Мбайт

Седьмого марта эксперты зафиксировали новую волну аттач-спама, нацеленного на распространение Emotet. Объемы вредоносных рассылок пока невелики, загрузки дополнительных зловредов не обнаружено.

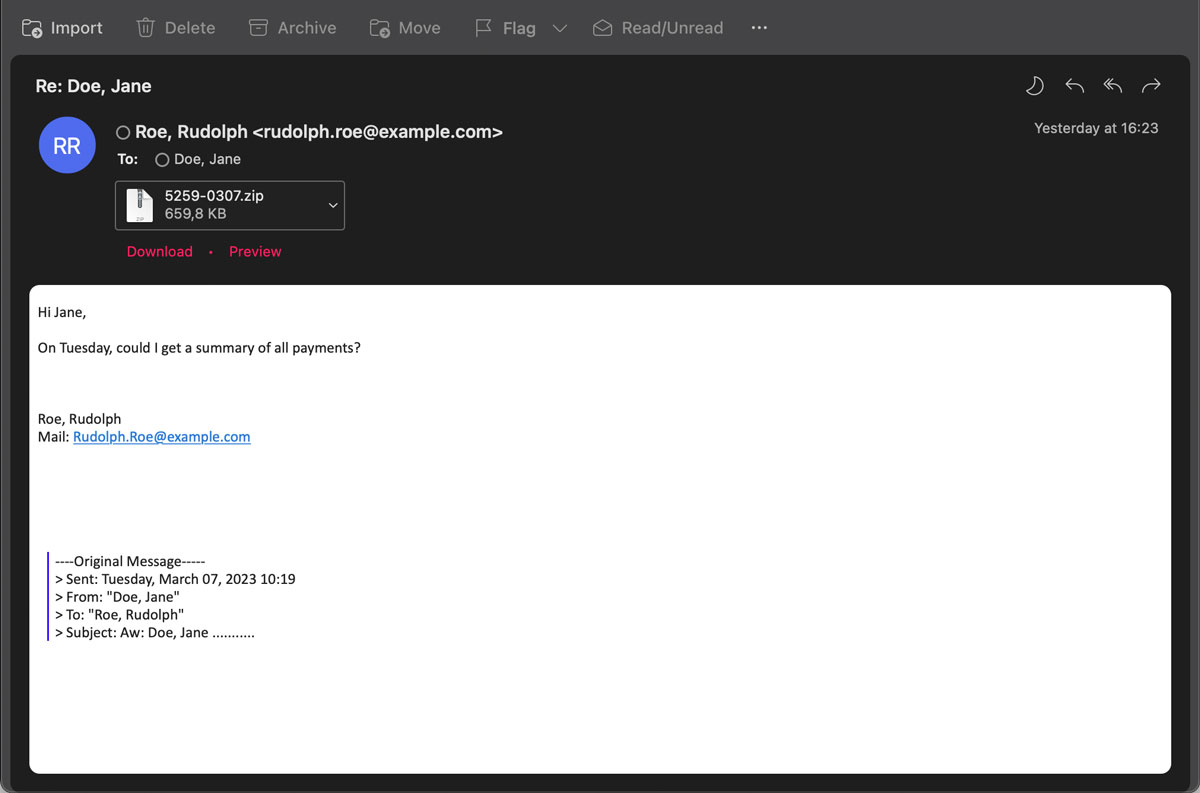
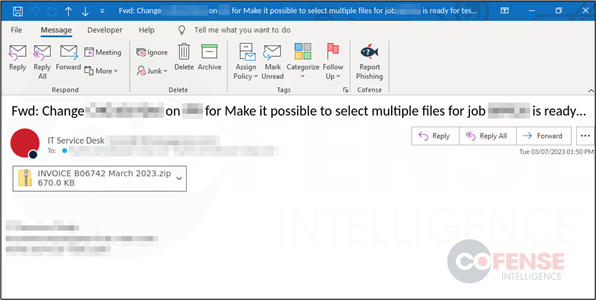
Спам-рассылка, выявленная Hornet Security, как и в ноябре, использует форму ответа на деловое письмо, ранее украденное Emotet у жертвы заражения. Вредоносное вложение, подвергнутое анализу в Cofense, было замаскировано под инвойс.


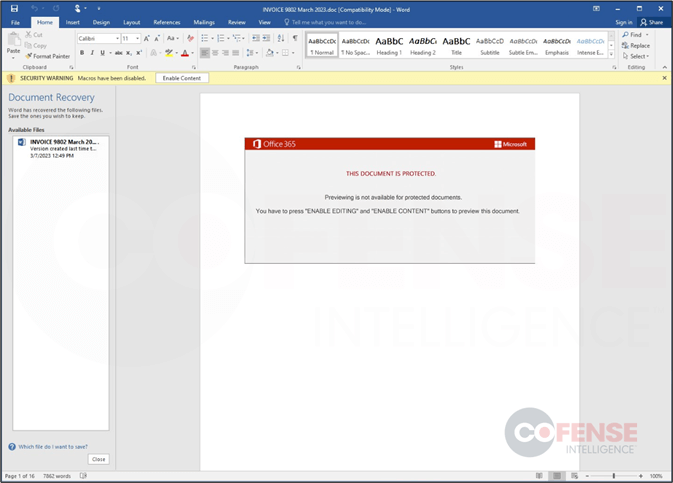
Прикрепленный архив содержит документ Microsoft Word весом более 500 Мбайт. Чтобы увеличить размер файла, злоумышленники заполняют его неиспользуемыми данными в надежде, что антивирусный сканер его проигнорирует или проверит только первые байты.

При открытии документа получателю предлагается включить режим редактирования и активный контент для просмотра в режиме Preview. Если пользователь последует подсказке, активируется макрос, загружающий Emotet с внешнего сайта.


Загруженная DLL-библиотека сохраняется под произвольным именем в папке %LocalAppData% и запускается на исполнение с помощью regsvr32.exe. Для обхода антивирусов троянский файл тоже увеличен в размерах до 500+ Мбайт. По состоянию на утро 9 марта его детектирует 21 антивирус из 62 в коллекции VirusTotal.

При запуске Emotet работает в фоновом режиме в ожидании команд с C2-сервера. Загрузки дополнительного пейлоада пока не зафиксировано, вредонос просто собирает контакты и письма для дальнейших спам-рассылок.

Эксперты надеются, что успех текущей Emotet-кампании будет небольшим: прошлым летом Microsoft ввела дефолтную блокировку макросов в документах Office, загруженных из интернета. Это ограничение распространяется также на сохраненные вложения в письма, и злоумышленники, использующие имейл, начали переходить на другие форматы. Последнее время они активно осваивают OneNote.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru