



Acer признала утечку 160 ГБ внутренних данных и технических документов

Acer признала утечку 160 ГБ внутренних данных и технических документов

Acer признала утечку 160 ГБ внутренних данных и технических документов

Тайваньский техногигант Acer подтвердил утечку данных из своих систем. Согласно официальному заявлению, злоумышленникам удалось взломать сервер, на котором хранились внутренние документы. Они использовались специалистами по ремонту техники.

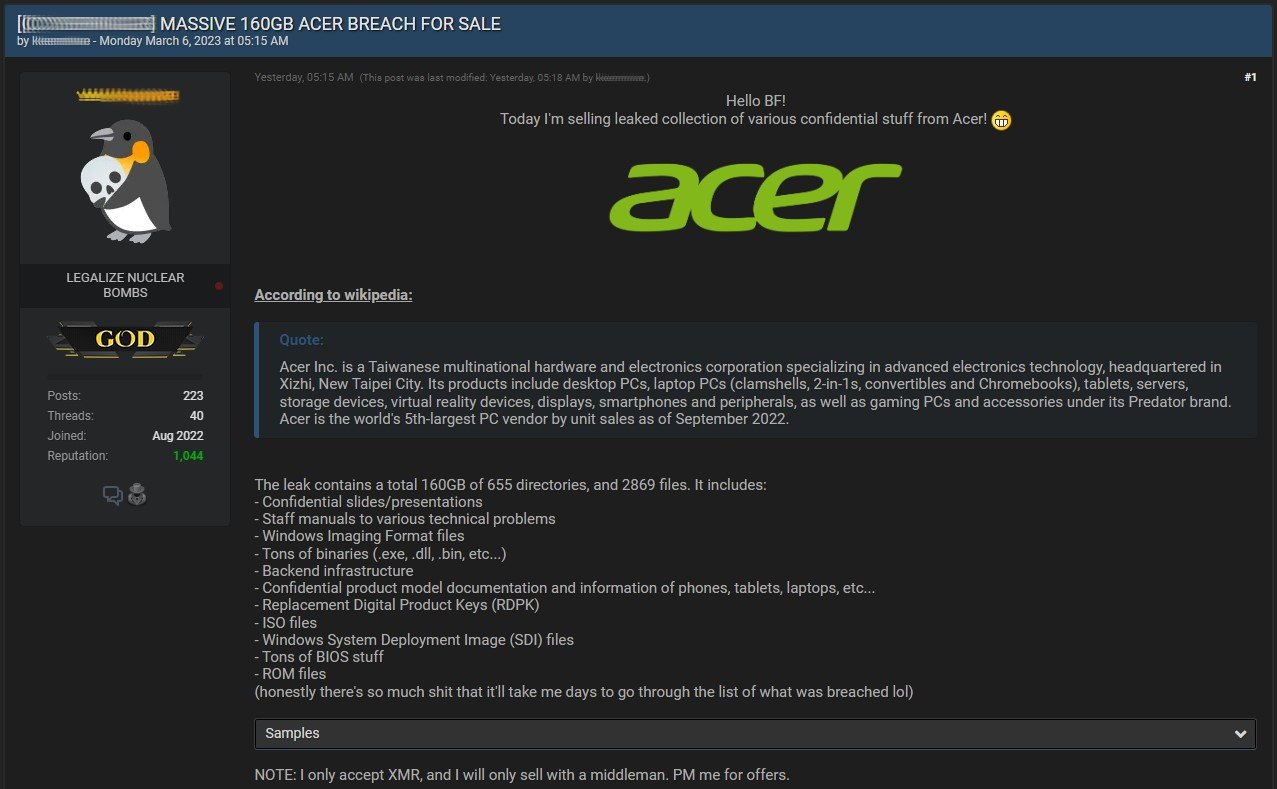
На данном этапе внутреннее расследование Acer не выявило признаков доступа киберпреступников к данным клиентов. Интересно, что тайваньская компания признала киберинцидент уже после того, как на одном из форумов были выставлены 160 ГБ данных.

Пользователь, разместивший объявление о продаже, утверждал, что получил доступ к внутренней информации Acer. Пост датируется серединой февраля 2023 года.


Продавец также заявил, что среди скомпрометированных сведений были технические руководства, софтовые инструменты, детали бэкенд-инфраструктуры, а также документации от смартфонов, планшетов, ноутбуков, образы BIOS, ROM- и ISO-файлы и т. п.

В качестве доказательства доступа к данным киберпреступник привёл схемы дисплея Acer V206HQL и другие конфиденциальные документы. Продавец принимает исключительно криптовалюту Monero (XMR) в качестве оплаты.

Подпишитесь на новости

Хакеры используют подписанные файлы ChatGPT и Claude для запуска вредоноса

Хотели ИИ-помощника, получили работу на чужой криптокошелёк. Исследователи обнаружили кампанию Yoba: злоумышленники распространяют вредоносные Windows-приложения под видом настольных клиентов ChatGPT и Claude. Приманки размещают в GitHub-репозиториях и на страницах GitHub.

Как рассказали специалисты Check Point Research, внутри архивов лежат настоящие подписанные исполняемые файлы OpenAI и Anthropic.

А рядом находится вредоносная библиотека, которую эти файлы загружают при запуске. Классическая сторонняя загрузка DLL: доверенный процесс запускает недоверенный код.


Взлома самих OpenAI или Anthropic исследование не выявило. Атакующие используют их файлы и репутацию, чтобы придать подделке убедительности.

Дальше Yoba закрепляется через планировщик задач Windows. Для получения полезной нагрузки задействует Telegram, DNS over HTTPS и файловый хостинг Catbox. Даже аватарка телеграм-канала участвует в формировании домена для связи.

В изученной цепочке конечной нагрузкой оказался майнер XMRig. Он приостанавливает добычу, когда пользователь активно работает за компьютером, — лишний раз палиться незачем. Но загрузчик способен доставлять и другие программы либо PowerShell-сценарии.

RSS: Новости на портале Anti-Malware.ru