



Задержаны два предполагаемых участника вымогательской группы DoppelPaymer

Задержаны два предполагаемых участника вымогательской группы DoppelPaymer

Задержаны два предполагаемых участника вымогательской группы DoppelPaymer

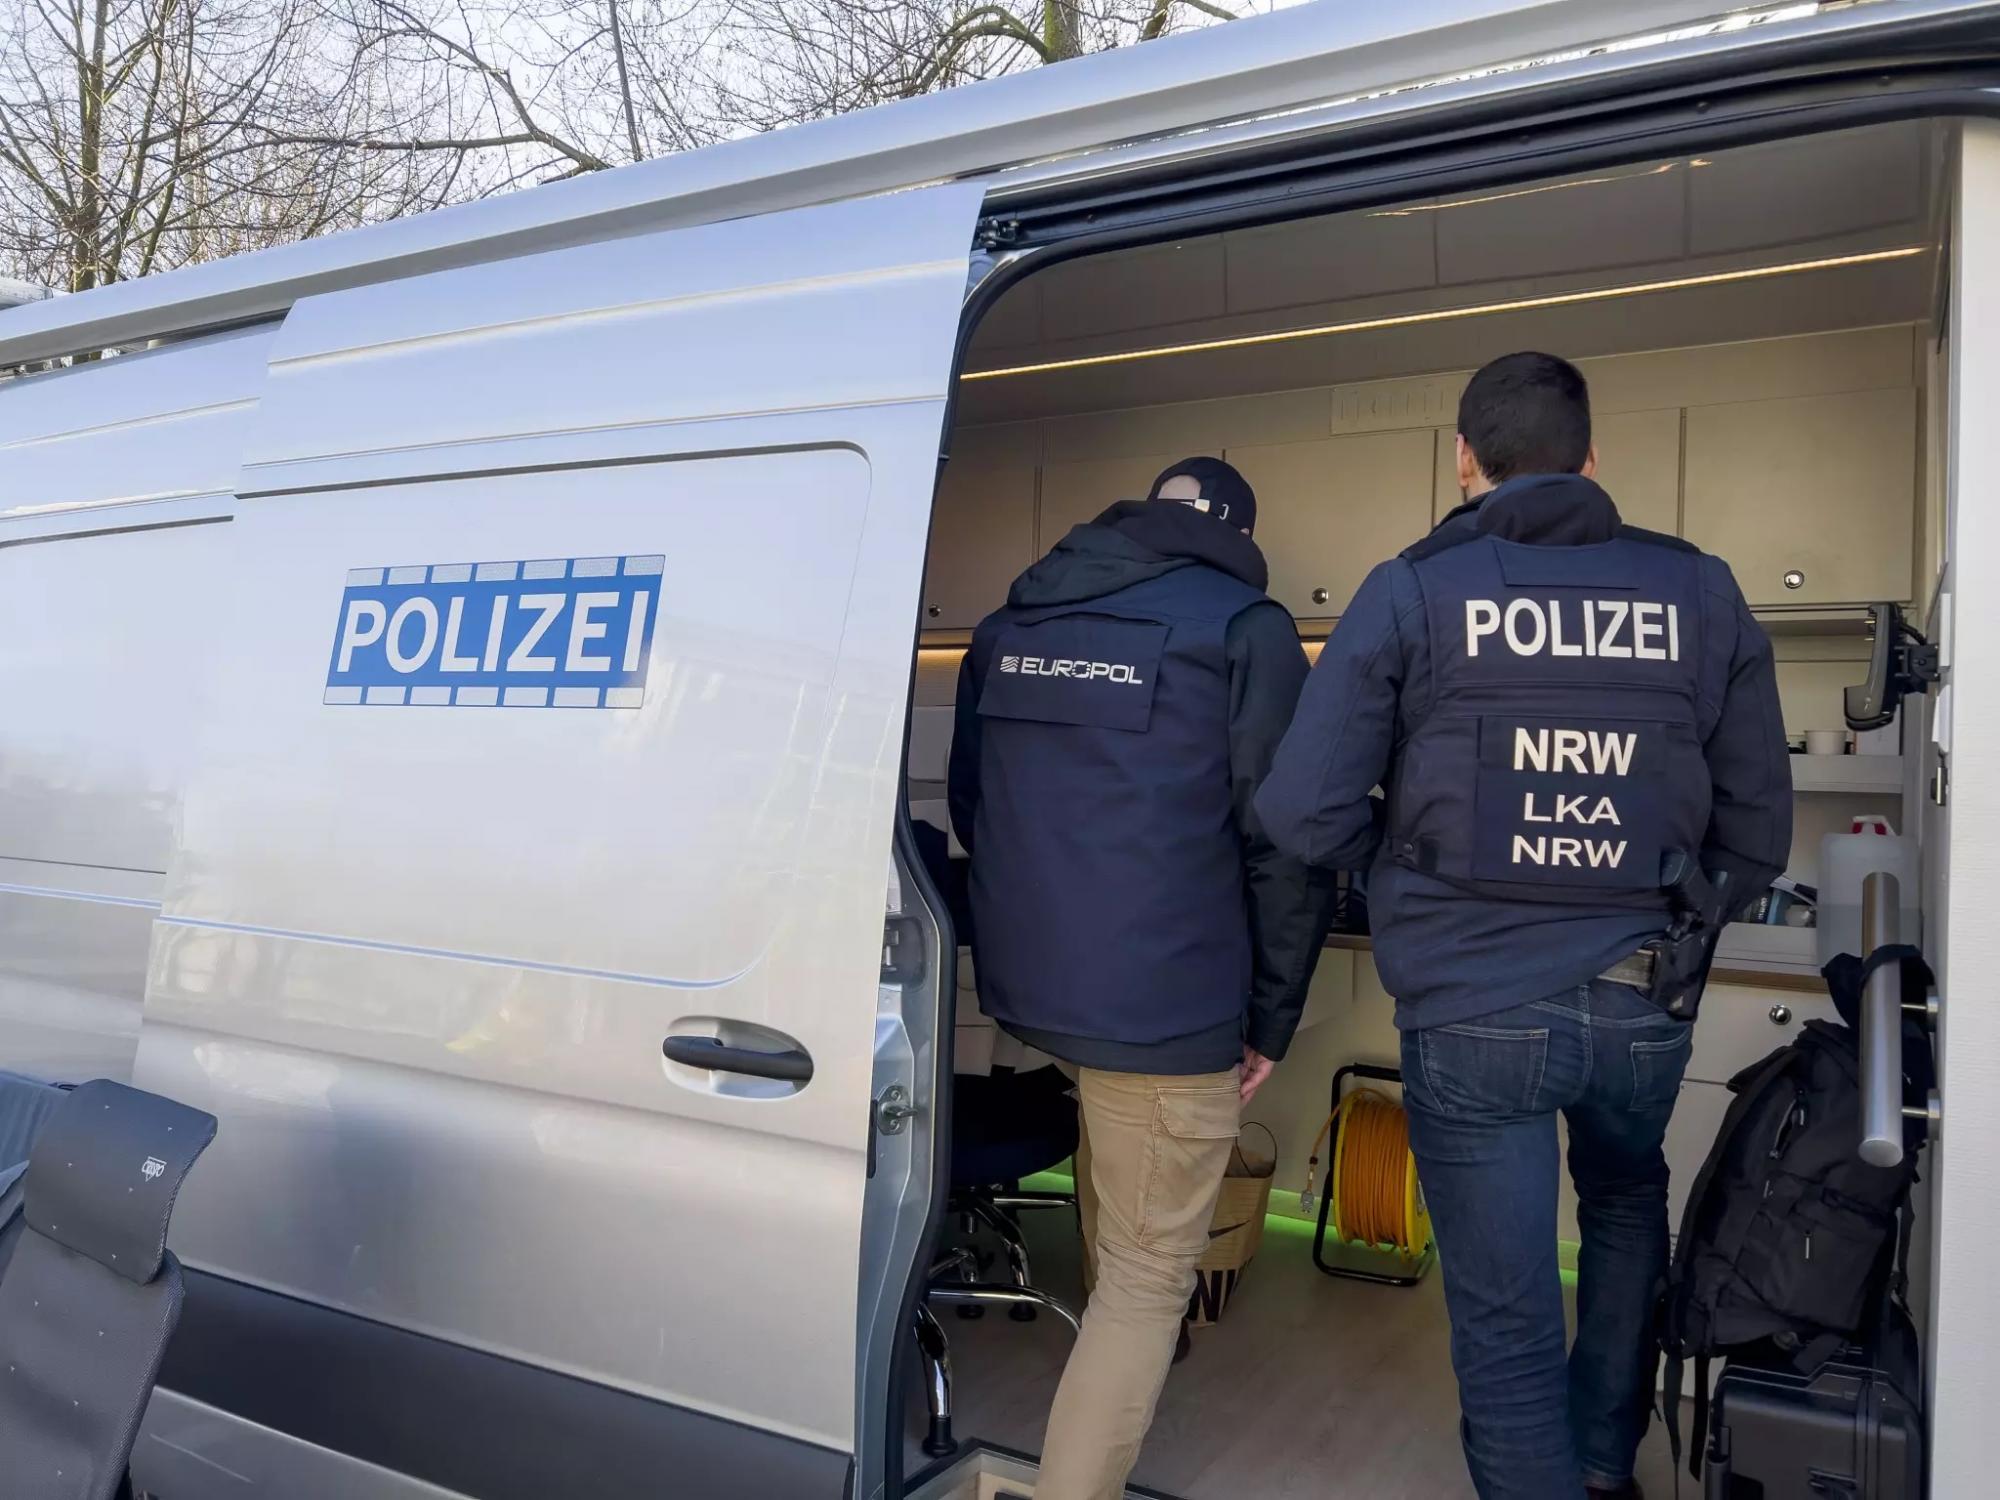
В прошлом месяце в Германии и на Украине были проведены полицейские рейды, нацеленные на поимку лидеров криминальной группировки, ответственной за атаки шифровальщика DoppelPaymer. Действия правоохраны координировал Европол, в расследовании приняли участие киберкопы Нидерландов и ФБР.

В Германии по месту жительства одного из граждан прошел обыск, криминалисты изучают захваченное оборудование, чтобы выяснить степень причастности к деятельности ОПГ. Германской полиции выдали ордер на арест еще трех подозреваемых — россиян Игоря Турашева, Игоря Гаршина и Ирины Земляникиной. Турашев также разыскивается ФБР в связи с выдвинутыми в США обвинениями по делу Evil Corp.


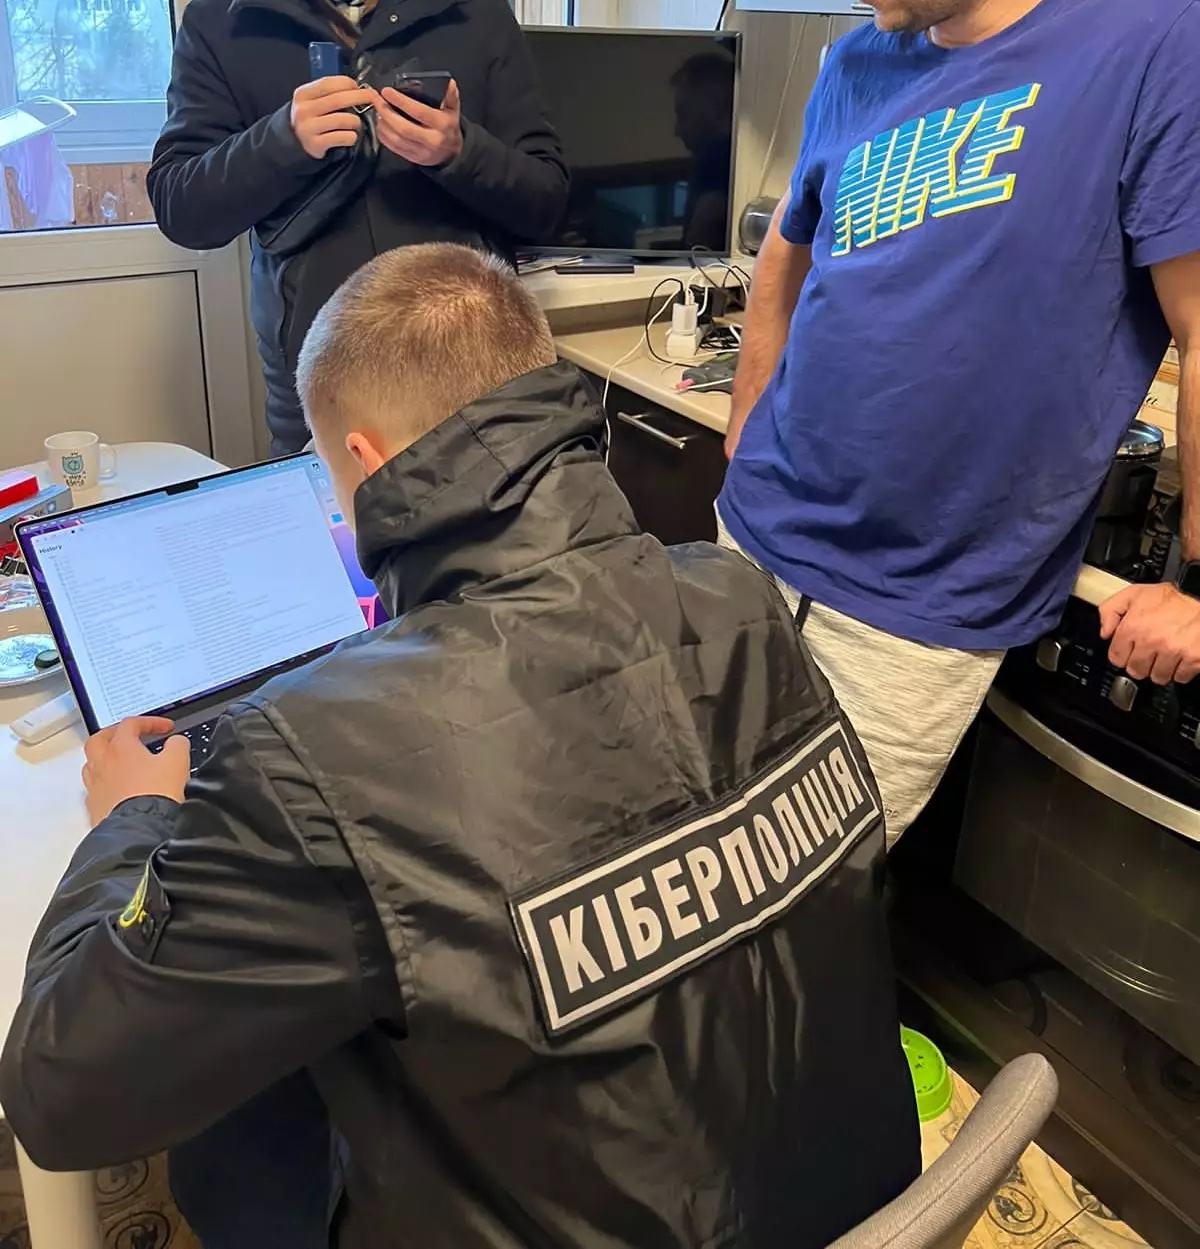
В Киеве и Харькове тоже провели обыски с изъятием электронной аппаратуры. Допрошен гражданин Украины, подозреваемый в причастности к операциям DoppelPaymer.


Данный шифровальщик был создан на основе BitPaymer, начал применяться в атаках на корпоративные сети в 2019 году и впоследствии был переименован в Grief. Все три итерации связаны с деятельностью Evil Corp.

Операторы DoppelPaymer используют схему двойного вымогательства: перед запуском вредоноса крадут данные из сети и угрожают публикацией в случае неуплаты выкупа за дешифратор. С этой целью в начале 2020 года злоумышленники создали так называемый сайт утечек.

По оценке германской полиции, DoppelPaymer поразил не менее 600 организаций, в том числе 37 в Германии. Последствия таких нападений могут быть очень серьезными; так, в результате атаки на больницу в Дюссельдорфе системы экстренной помощи отказали, и один из пациентов умер.

В США жертвы шифровальщика за два года, с мая 2019 по март 2021, суммарно отдали вымогателям более $40 млн (в виде выкупа). В число жертв попали аэрокосмические компании, а также Kia Motors.

Подпишитесь на новости

Проверка 284 сайтов рунета выявила старые библиотеки и проблемы с почтой

Пока компании обсуждают сложные кибератаки, на их сайтах остаются проблемы попроще: слабая защита от подделки писем, устаревшие библиотеки и забытые поддомены. Автор открытого сканера Suveren под ником marsilid проверил 284 сайта российских банков, магазинов, вузов, клиник и других организаций.

Результаты он опубликовал на Хабре. Названия компаний автор не раскрывает, поскольку проверка автоматическая и может ошибаться.

У 66 из 275 доменов, для которых удалось получить данные, отсутствовала запись DMARC либо использовалась политика p=none. Такая настройка не предписывает получателю отклонять письма, не прошедшие проверку DMARC.


Страницы удалось изучить у 170 сайтов. На 24% из них сканер обнаружил версии JavaScript-библиотек с известными уязвимостями. Возможность эксплуатации зависит от того, как библиотека используется.


Нашлись и пять поддоменов, указывающих на предположительно неиспользуемые облачные ресурсы. Это потенциальная возможность для захвата адреса и размещения фишинга. Возможность реального захвата автор не проверял.

Стоит учитывать, что точность сканера на реальных сайтах пока не оценивали по ручной разметке.

RSS: Новости на портале Anti-Malware.ru