



Group-IB зафиксировала двукратный рост активности фишеров в рунете

Group-IB зафиксировала двукратный рост активности фишеров в рунете

Group-IB зафиксировала двукратный рост активности фишеров в рунете

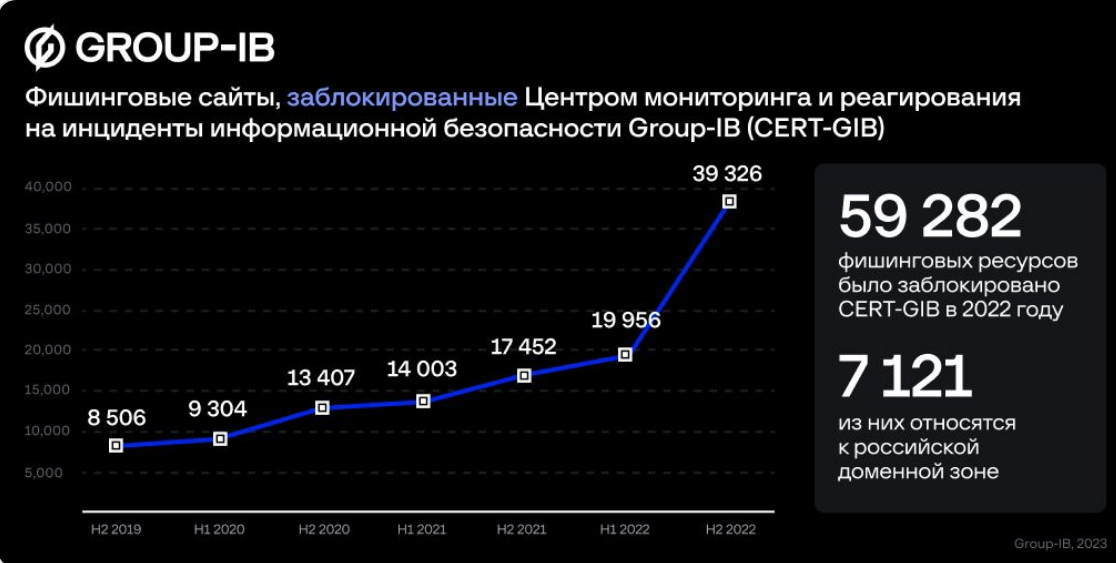
В прошлом году специалисты Group-IB по реагированию на киберинциденты (СERT-GIB) заблокировали более 59 000 фишинговых сайтов, в том числе 7 121 в российском сегменте интернета. В 2021 году показатели составили 31 455 и 3210 соответственно.

В целом в TLD-зонах RU и РФ выявлено 20 170 фишинговых доменов — против 15 363 годом ранее. Из трендов эксперты отметили активизацию фищеров в Telegram.


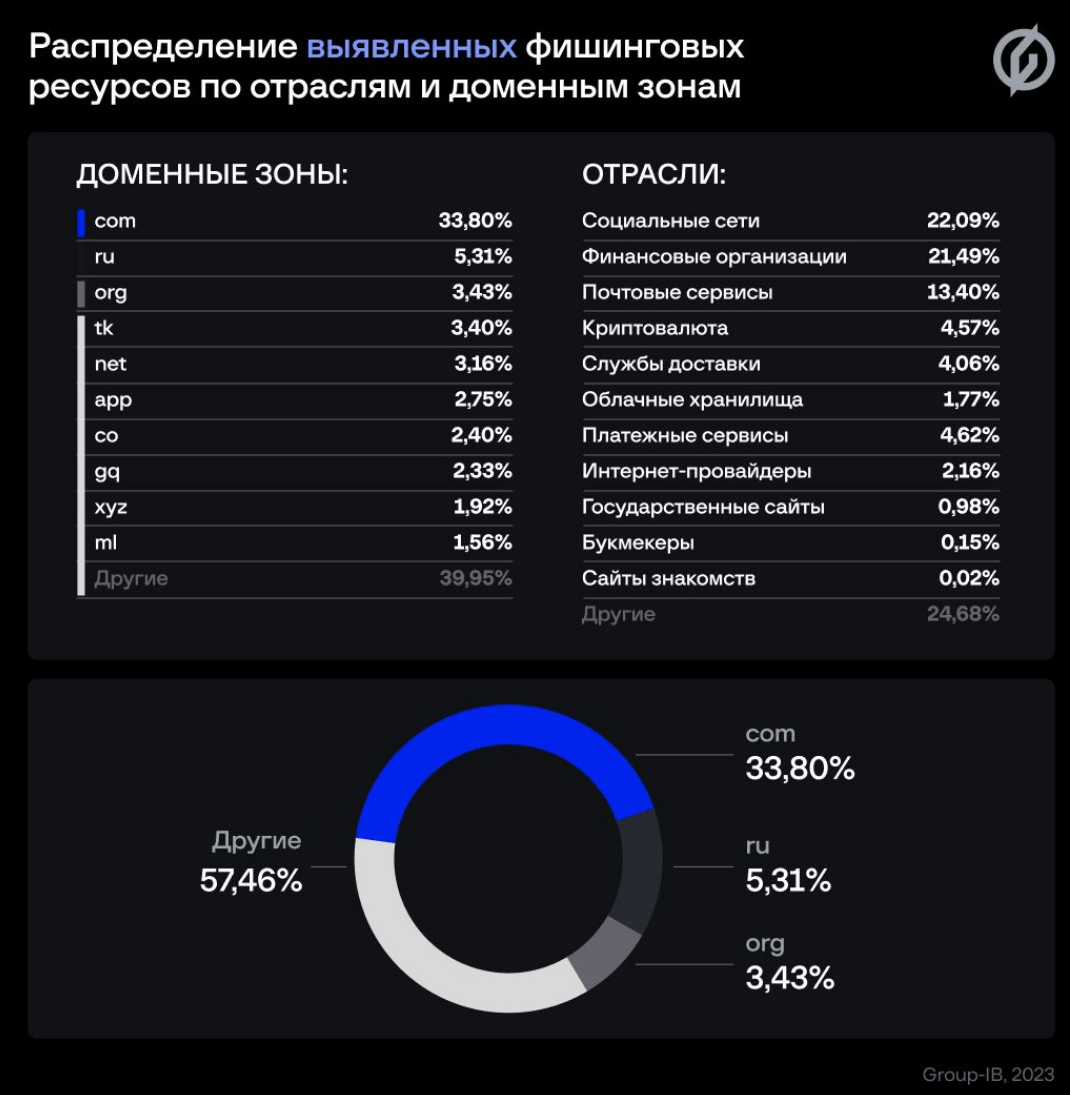
Свои ловушки злоумышленники чаще всего маскировали под социальные сети, банки, почтовые сервисы, а для размещения предпочитали пользоваться услугами провайдеров США, России и Германии. Каждый третий фишинговый сайт, по данным GIB, хостился в TLD-зоне COM.


Фишеры, облюбовавшие Telegram, распространяли от имени жертв сообщения с просьбой проголосовать за участника конкурса детских рисунков или онлайн-викторины. В погоне за ключами к аккаунтам злоумышленники также сулили бесплатную подписку на премиум-пакет мессенджера, прилагая ссылку для активации «подарка». В этом году мошеннические IM-сообщения начали имитировать извещения службы поддержки о временной блокировке учетной записи.

«Фишинг остается наиболее распространенной угрозой в интернете, ее масштабы продолжают расти, — комментирует Иван Лебедев, руководитель группы СERT-GIB по защите от фишинга. — Подобные сайты составляют 98-99% заблокированных ресурсов киберпреступников. В первую очередь это ресурсы, которые играют роль одного их основных элементов популярной схемы «Мамонт» (FakeCourier) и её версий, где у жертвы под предлогом фейковой покупки, доставки, аренды или свидания похищают деньги и данные банковских карт».

Чтобы не стать жертвой фишинга, Group-IB рекомендует придерживаться следующих правил:

  • проявлять осмотрительность при посещении сайтов, даже при загрузке приложений из официальных магазинов;
  • тщательно проверять имена доменов, по возможности использовать официальные приложения;
  • проверять все реквизиты переводов и платежей при оформлении покупок онлайн, не разглашать одноразовые коды, ПИН и CVV;
  • не переходить по подозрительным ссылкам от неизвестных отправителей.
Подпишитесь на новости

GrayKey обещает полиции доступ к данным iPhone в обход автоперезагрузки

Apple усложнила доступ к заблокированным iPhone, а производитель инструментов для полиции нашёл ответ. Magnet Forensics заявляет, что научилась сохранять смартфоны в состоянии, удобном для извлечения данных. Речь о GrayKey Preserve и функции Evidence Preservation Mode для обычных устройств GrayKey.

Как сообщает 404 Media, получившее закрытое видео компании, инструменты нацелены на обход inactivity reboot. Эта функция перезагружает iPhone после 72 часов без разблокировки и затрудняет доступ к конфиденциальным данным.

По заявлениям Magnet, инструменты сохраняют состояние After First Unlock — после первой разблокировки. Причём даже при последующей перезагрузке устройства. Это должно дать специалистам больше времени на работу с изъятым телефоном.

Компания также обещает остановить автоматическое удаление отдельных данных: кешированных геопозиций, недавно удалённых фотографий и сообщений iMessage. Фактически — поставить их срок хранения на паузу.

Как именно это устроено, неизвестно. Исследовательница в области безопасности iPhone Йиска Классен предполагает манипуляции с часами устройства или отключение задач, отвечающих за истечение срока хранения данных. Но по одному видео подтвердить механизм нельзя.

Apple и Magnet не ответили на запросы издания. Независимой проверки заявленных возможностей в публикации нет, как и подтверждения, что инструменты работают с любым iPhone.

RSS: Новости на портале Anti-Malware.ru