Обкатанная в России схема отъема денег с помощью поддельных страниц популярных курьерских служб доставки распространилась на страны СНГ, Западной Европы и США. По оценке Group-IB, за истекший год ущерб от действий таких мошенников превысил $6,2 млн и в дальнейшем может возрасти.
На настоящий момент эксперты ИБ-компании выявили около 40 активных мошеннических групп, работающих по схеме, условно названной «Мамонт / Курьер». Половина из них уже атакуют пользователей за пределами России — на Украине, в Белоруссии, Казахстане, Узбекистане, Киргизии, Болгарии, Румынии, Франции, Польше, Чехии и США.
При этом в России ущерб от одной мошеннической операции составляет от 10 тыс. до 30 тыс. рублей. В странах Западной Европы он, как правило, больше: покупательная способность там выше, и пользователи пока не знакомы с новым видом обмана.
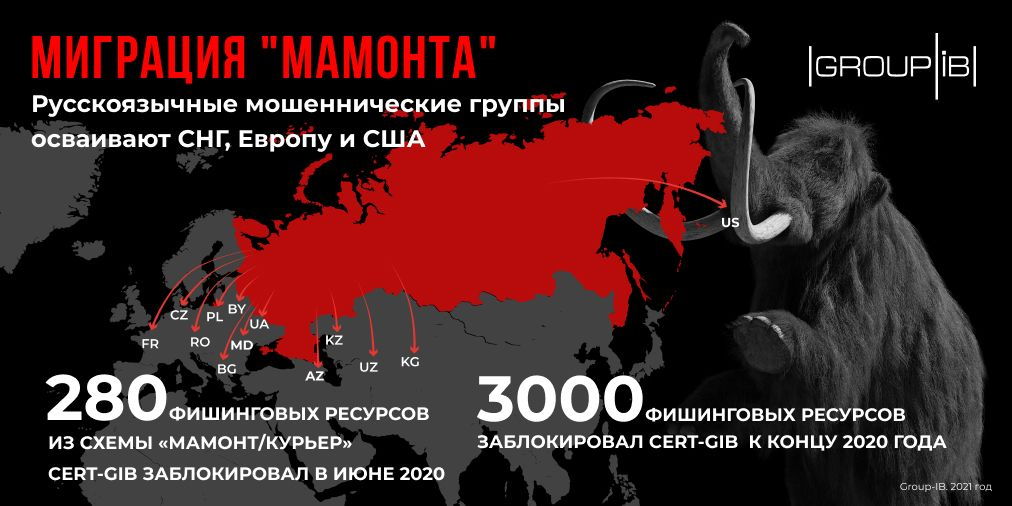
Схема «Мамонт / Курьер» работает следующим образом:
- на бесплатных досках объявлений размещаются приманки — сообщения о продаже товара по заниженным ценам;
- покупатель связывается с продавцом, тот просит перенести обсуждение сделки в мессенджер Telegram;
- в чате у потенциальной жертвы запрашивают контактные данные, якобы для оформления доставки через курьерскую службу, а затем присылают ссылку на ее поддельный сайт для оплаты услуги;
- ввод банковских реквизитов в веб-форму на фишинговой странице влечет их кражу и последующий вывод денег со счета.
Многие курьерские сервисы и доски объявлений пытаются защитить пользователей от мошенничества, публикуя соответствующие предупреждения. К сожалению, эта мера не всегда оправдывает себя: привлекательные цены зачастую заставляют покупателей забыть о бдительности. В случае со схемой «Мамонт / Курьер» злоумышленникам даже удается обмануть жертву повторно — развести на оформление «возврата», позволяющего мошенникам еще раз списать со счета ту же сумму.
Роли в группе, практикующей данную схему обмана, четко распределены. Управление операциями осуществляется с помощью Telegram-ботов, информация о сделках отображается в отдельном канале мессенджера.
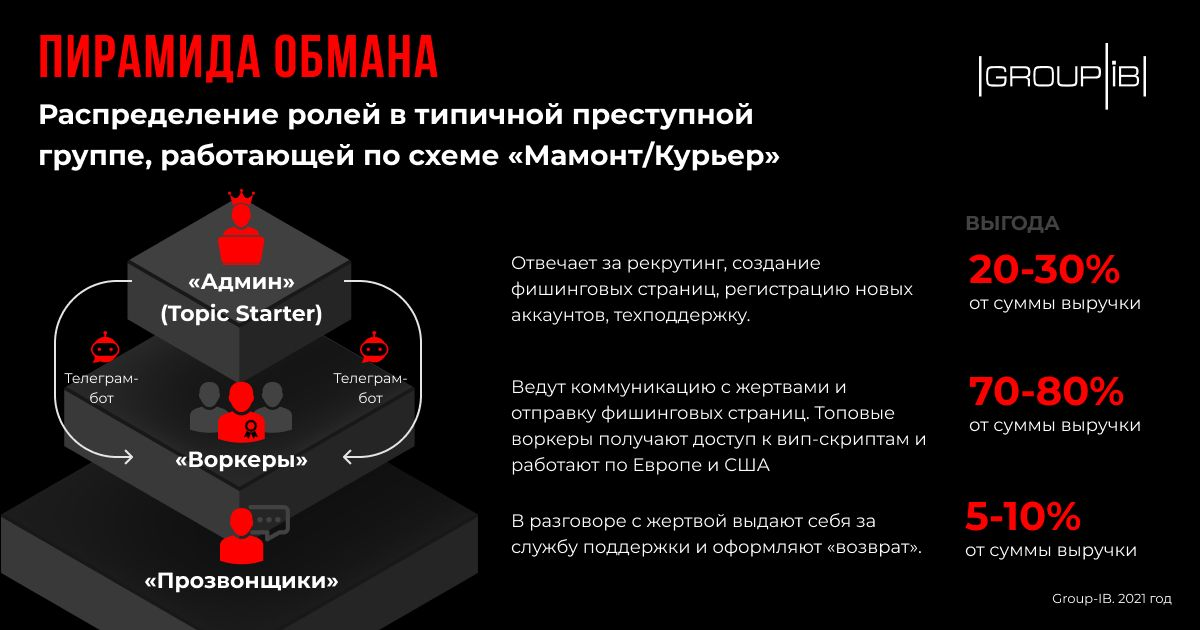
По данным Group-IB, в Telegram зарегистрировано более 5 тыс. пользователей, проявляющих активность в рамках схемы «Мамонт / Курьер». Они просто сбрасывают в мессенджер ссылку на товар-приманку, и бот генерирует для них полный фишинг-комплект: URL поддельных страниц, формы оплаты и мнимого возврата.
Эксперты выявили более 10 Telegram-ботов, которые создают страницы, имитирующие популярные бренды во Франции, Болгарии, Румынии, Польше и Чехии. Под каждый бренд злоумышленники пишут инструкции-скрипты, помогающие сообщникам авторизоваться на зарубежной площадке и вести диалог с жертвой на ее языке. К чат-ботам также привязаны «магазины», в которых можно приобрести аккаунты для досок объявлений, электронные кошельки, заказать целевую email-рассылку и даже нанять адвоката для защиты в суде на тот случай, когда банк обнаружил несанкционированное списание со счета и запустил расследование.
«Пока масштабированию этой мошеннической схемы в Европе мешают две вещи: языковой барьер и сложности с обналичиванием средств за рубежом, — отметил Андрей Бусаргин, заместитель гендиректора Group-IB по направлению Digital Risk Protection. — Как только эти препятствия будут преодолены, мы ожидаем бум мошенничества на западе. Обратной стороной такой популярности стала конкуренция между самими мошенниками, которые часто, сами того не подозревая, пытаются обмануть друг друга».
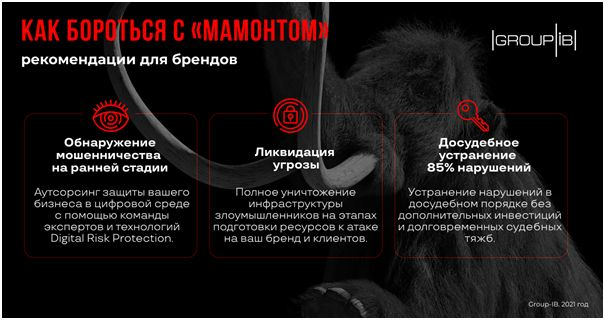
Для противодействия подобным схемам мошенничества владельцам брендов советуют применять автоматизированные системы класса DRP (Digital Risk Protection, защита от цифровых рисков).
Пользователям рекомендуется соблюдать обычные нехитрые правила оформления покупок в интернете:
- использовать только официальные сервисы, проверять адрес сайта и дату его создания перед вводом в форму данных платежной карты;
- вести переписку с продавцом только в чате сервиса, не уходить в сторонние мессенджеры;
- никогда не вносить предоплату;
- обращать внимание на размер скидки — слишком низкая цена может служить признаком мошенничества.










