



Троян-инфостилер WhiteSnake способен атаковать и Windows, и Linux

Троян-инфостилер WhiteSnake способен атаковать и Windows, и Linux

Троян-инфостилер WhiteSnake способен атаковать и Windows, и Linux

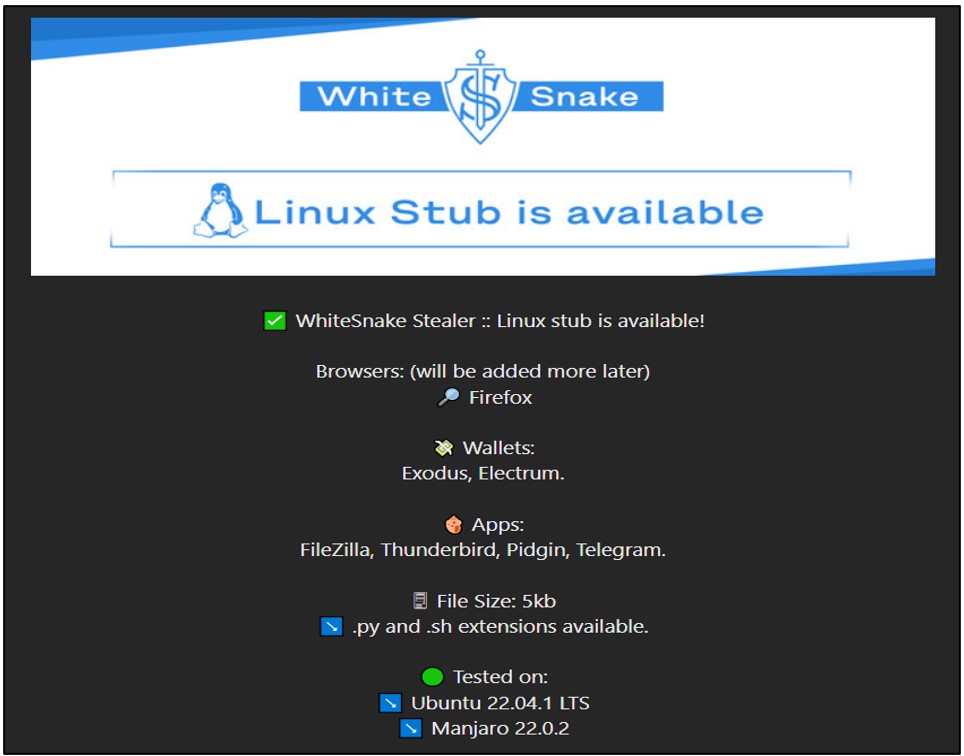
В ИБ-компании Cyble проанализировали образец нового инфостилера для Windows, распространяемого через спам-рассылки. Судя по рекламным объявлениям в даркнете, WhiteSnake существует также в Linux-версии, но ее функциональность пока ограничена.

Новый зловред предоставляется в пользование как услуга (Malware-as-a-Service, MaaS). Первую рекламу сервиса на его основе исследователи обнаружили на хакерских форумах в начале текущего месяца. Наблюдения показали, что вредоносный код обновляется почти каждый день и, видимо, находится в стадии активной разработки.


Судя по анонсу, версия WhiteSnake для Linux по функциям идентична Windows-варианту, но некоторые возможности пока не реализованы, и размер предлагаемого файла заметно меньше — всего 5 Кбайт.


Выявленная атака начинается со спам-письма. Прикрепленный экзешник замаскирован под документ PDF; при его активации в папку временных файлов сбрасывается tmp46D2.tmp.bat и запускается на исполнение.

Этот BAT-файл выполняет PowerShell-скрипт, загружающий из CDN-сети Discord другой BAT-файл (build.bat) — дроппер WhiteSnake. После извлечения и расшифровки вредонос сохраняется в папке %temp% как build.exe.

По свидетельству Cyble, полезная нагрузка build.exe представляет собой 32-битный NET-бинарник с возможностью установки через GUI. Уровень детектирования WhiteSnake на VirusTotal в настоящее время составляет 44 / 69 (результат от 27 февраля).

При исполнении build.exe вначале создает мьютекс, чтобы исключить дублирование запуска, а затем проверяет окружение на наличие виртуальных машин.

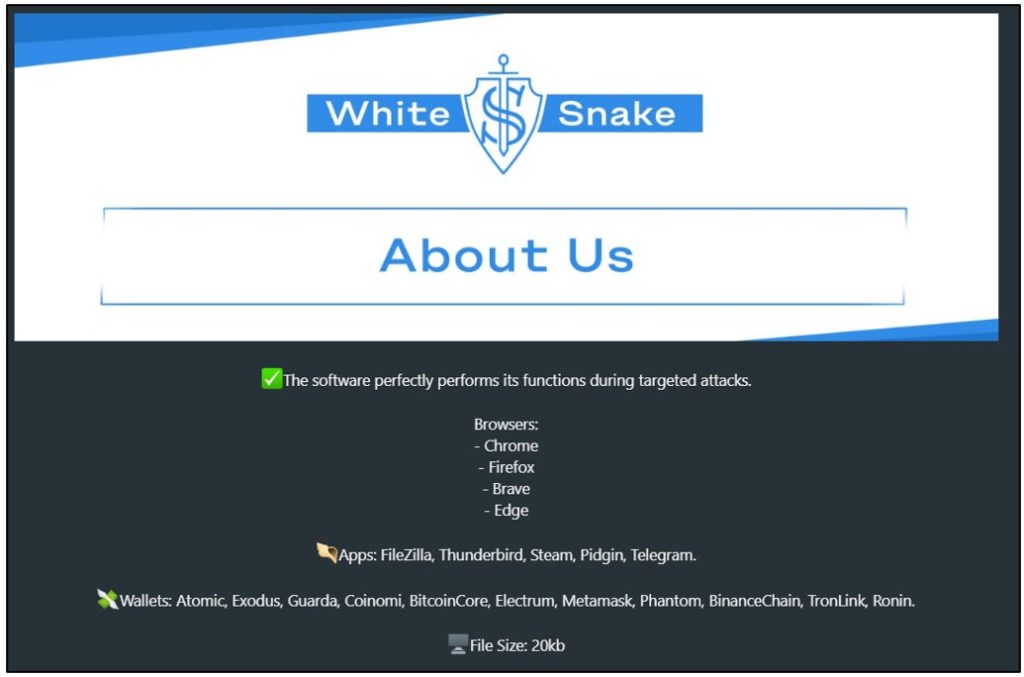
Анализ кода подтвердил наличие функций кражи куки-файлов и учетных данных из различных браузеров:

Вредонос также умеет воровать важные файлы из следующих программ-криптокошельков:

  • Atomic,
  • Guarda,
  • Coinomi,
  • Bitcoin,
  • Electrum,
  • Exodus.

Его также интересуют криптоплагины для браузеров, мессенджеры (Discord, Pidgin, Steam, Telegram), почтовые и FTP-клиенты, а также иной софт — например, Snowflake. Украденные данные вместе с информацией о системе (включает скриншоты) троян в зашифрованном виде (RC4) отсылает телеграм-боту.

Подпишитесь на новости

Google автоматически связывает профили на Android номером телефона

Завели отдельный Google-аккаунт, чтобы не связывать его с основным номером? Android может проявить инициативу за вас. Включённая по умолчанию функция автоматически подтверждает номера телефона и добавляет их ко всем аккаунтам Google, в которые выполнен вход на устройстве.

На такое поведение обратили внимание в Android Authority. Некоторые пользователи узнали о привязке из неожиданных писем о подтверждении номера. Сотрудники издания проверили свои смартфоны и тоже обнаружили включённую настройку.

Механизм описан и в справке Google: он распространяется на существующие и будущие аккаунты и номера. Добавили новый профиль — он связывается с номерами на устройстве. Добавили номер — он попадает в аккаунты.

Google объясняет проверку работой функций входа, восстановления доступа и связи. Но пользователям, которые намеренно разделяют учётные записи, такая забота способна испортить всю организацию цифровой жизни.

Отключить автоматическое подтверждение можно в настройках Android: Google → «Все сервисы» → «Конфиденциальность и безопасность» → «Подтверждение номера телефона».


При этом выключатель не удаляет уже добавленные номера. По инструкции Android Authority, их нужно отдельно убрать из ненужных профилей: настройки аккаунта Google → «Личная информация» → «Контактная информация» → «Телефон».

Некоторые пользователи жалуются, что настройка включается повторно, однако редакция издания воспроизвести это не смогла.

RSS: Новости на портале Anti-Malware.ru