



DarkCloud: новый зловред с большими возможностями по краже и выводу данных

DarkCloud: новый зловред с большими возможностями по краже и выводу данных

DarkCloud: новый зловред с большими возможностями по краже и выводу данных

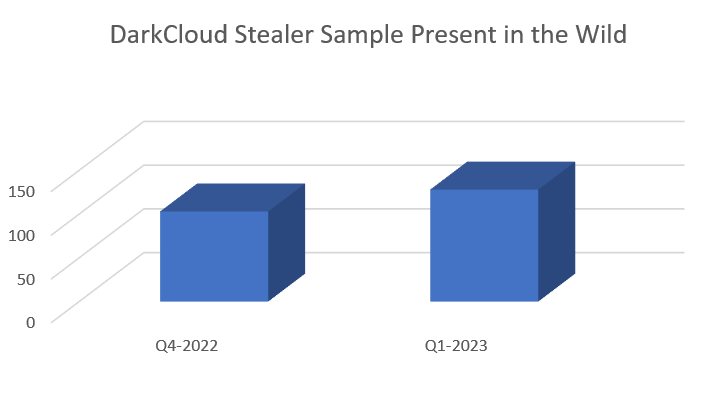
Исследователи из Cyble зафиксировали рост активности инфостилера DarkCloud, объявившегося в прошлом году. Распространяемый через спам-рассылки вредонос всеяден: его интересуют учетные данные, ПДн, финансовая информация; он также умеет выводить краденое, используя электронную почту, Telegram, FTP, веб-панель.

В прошлом месяце в даркнете начали продавать доступ к билдеру DarkCloud с тем, чтобы злоумышленники смогли приспособить полезную нагрузку для своих целей. Билдер также позволяет придать зловреду функции граббера и клипера.

Спам-письма, нацеленные на засев DarkCloud, могут содержать вредоносную ссылку или вложение. Обычно они имитируют переписку с поставщиком или ретейлером; вредоносный архивный файл в таких случаях замаскирован под заказ-накладную.


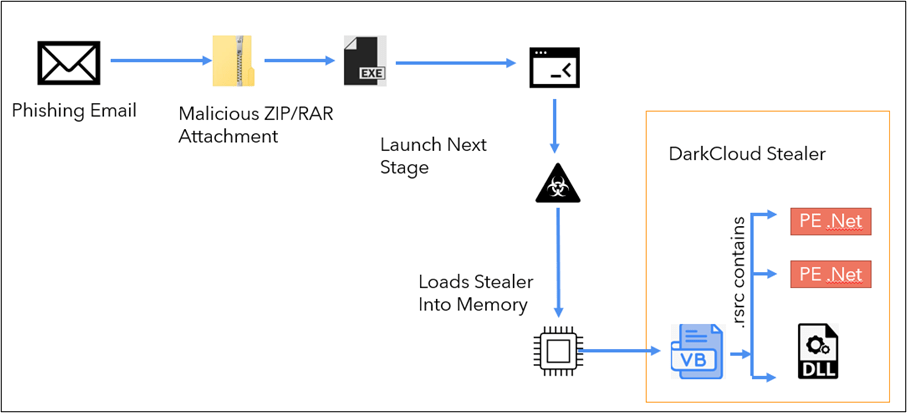
Проведенный в Cyble анализ показал, что заражение DarkCloud осуществляется в несколько этапов. Доставляемый в спаме файл (NET-бинарник) работает как дроппер. Он копирует себя в папку Users\\AppData\\Roaming и создает запланированное задание, чтобы удержаться в системе.

После запуска дроппер загружает другой бинарник; пейлоад загружается в память запущенного процесса как VB-файл. При исполнении этот 32-битный код извлекает из ресурсов ConsoleApp1.exe, спрятанный в PK-архиве, и загружает его в папку AppData\Roaming\Microsoft\Windows\Templates\, а затем запускает на исполнение.

Файл ConsoleApp1.exe представляет собой скомпилированный 32-битный бинарник, в ресурсах которого содержатся исходники для полезной нагрузки DarkCloud Stealer. Основной задачей ConsoleApp1.exe является загрузка и компиляция этой заготовки средствами .NET Framework.

Итоговый пейлоад credentials.exe помещается в ту же папку и запускается как новый процесс. Этот 32-битный бинарник работает 60 секунд, после чего удаляется.


При исполнении credentials.exe начинает собирать конфиденциальную информацию из различных приложений:

  • учетные данные из браузеров на движке Gecko, в том числе из Firefox (для расшифровки использует алгоритм 3DES);
  • данные, ассоциированные с аккаунтами и кредитными картами, из браузеров на основе Chromium;
  • учетки из почтовых клиентов (Outlook, Thunderbird, Eudora, Foxmail);
  • учетки из FTP-клиентов FileZilla, CoreFTP, FlashFXP, WinSCP (в последнем случае расшифровывает данные средствами Windows).

Судя по рекламным объявлениям на хакерских форумах, DarkCloud умеет собирать системную информацию, делать снимки экрана, мониторить буфер обмена, извлекать куки, сообщения и контакты (из 163 MailMaster). Его интересуют аккаунты NordVPN и Pidgin, а также хранилища паролей Internet Explorer, Microsoft Edge и RDP-клиента.

Граббер помогает зловреду воровать файлы определенных форматов (TXT, XLS, XLSX, PDF, RTF) и конфиденциальные данные из программ-криптокошельков, а клипер — подменять адреса кошельков в буфере обмена (поддерживаемые цифровые валюты: BTC, BCH, ETH, XRP). Краденая информация сохраняется в файле credentials.txt, а затем отсылается на C2-сервер.

Подпишитесь на новости

Минцифры запретит оформлять eSIM удаленно с неквалифицированной подписью

Минцифры планирует разрешить дистанционное оформление eSIM и заключение договоров с операторами только с усиленной квалифицированной электронной подписью (УКЭП). Усиленную неквалифицированную подпись (УНЭП) для этого использовать будет нельзя. Такие требования содержатся в письме замминистра Олега Качанова операторам связи от 9 ноября.

Об этом пишет «Коммерсантъ». По закону eSIM и сейчас можно оформить только с УКЭП, использование УНЭП не предусмотрено.

Однако часть операторов технически могла применять ее через систему «Госключ». До 1 декабря операторы должны заново интегрироваться с «Госключом» так, чтобы eSIM выдавались только по УКЭП.

Подключаться к госсистемам разрешено только через СМЭВ, без API и других каналов. Кроме того, операторам поручили проверить данные абонентов, которые удаленно оформили eSIM до 15 ноября.

В Минцифры объяснили, что меры нужны для защиты абонентов от мошенничества с незаконно оформленными номерами. Независимый эксперт по цифровым сертификатам Евгений Лахаткин указывает, что для получения УНЭП достаточно подтвержденной учетной записи на «Госуслугах».

Если злоумышленник получит к ней доступ, он может оформить сертификат на имя жертвы. Для УКЭП требуется более строгая идентификация. В «Информзащите» добавили, что мошенники переносят номер на чужую eSIM, перехватывают коды из СМС и получают доступ к банкам и мессенджерам.

За первые восемь месяцев 2026 года «Госключ» выдал более 18,9 млн сертификатов подписи, из них более 15,7 млн составили УНЭП. В «Т2 Мобайл» заявили, что изменения не повлияют на работу с абонентами существенно. В МТС на запрос не ответили, в «Вымпелкоме» от комментариев отказались.

RSS: Новости на портале Anti-Malware.ru