



В Samsung Galaxy появилась защита от целевых атак zero-click

В Samsung Galaxy появилась защита от целевых атак zero-click

В Samsung Galaxy появилась защита от целевых атак zero-click

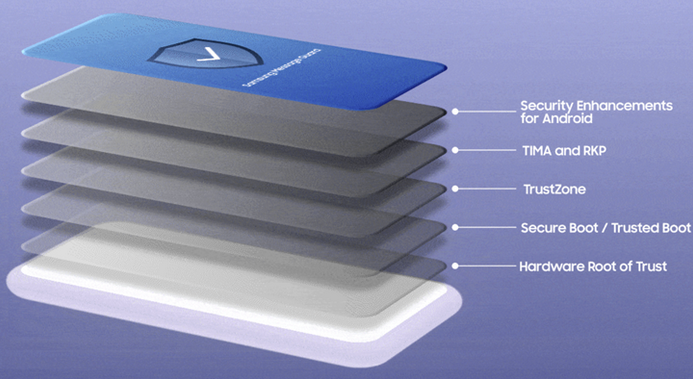
В минувший уикенд компания Samsung анонсировала новый защитный механизм для Android-устройств линейки Galaxy. Решение Message Guard автоматически выявляет и нейтрализует спрятанных в картинках зловредов, распространяемых в рамках атак zero-click.

Атаки zero-click обычно используют уязвимости нулевого дня в почтовых клиентах, приложениях для обмена SMS / MMS или мессенджерах; запуск вредоносного кода при этом не требует никаких действий от жертвы. Поскольку подобная тактика повышает скрытность, злоумышленники зачастую прибегают к ней для доставки шпионских программ.

На смартфонах Samsung Galaxy таких атак пока не замечено, однако производитель решил принять меру защиты на опережение. Механизм Message Guard, ограждающий пользователей Samsung Messages и Google Messages от скрытых угроз, пока доступен лишь на Galaxy S23, но в дальнейшем через обновление распространится и на другие смартфоны и планшеты, использующие интерфейс One UI 5.1 или выше.

Новинка поддерживает семь форматов изображений: PNG, JPG/JPEG, GIF, ICO, WEBP, BMP и WBMP. Полученный через приложение файл помещается в карантин, его содержимое проверяется побитово, с обработкой в контролируемой среде. Механизм не требует активации вручную и работает в фоновом режиме.


Новый охранник Samsung Galaxy аналогичен Apple-сервису BlastDoor — песочнице для iMessage, впервые реализованной в iOS 14. Необходимость подобной защиты доказал участник проекта Google Project Zero Сэмьюэл Грос (Samuel Groß), продемонстрировав атаку zero-click на iPhone. После реального случая, когда шпиону Pegasus удалось обойти BlastDoor, нововведение Apple пришлось дорабатывать.

В прошлом году пользователям iPhone предоставили еще один механизм защиты от сложных шпионских атак — Lockdown Mode (режим блокировки). Когда опция активна, работа ряда приложений, сайтов и функций строго ограничена, а некоторые возможности вообще недоступны. Режим блокировки был введен в iOS 16, iPadOS 16 и macOS Ventura.

Подпишитесь на новости

Apple начнёт сканировать фото и файлы iCloud по публичным ссылкам

Поделиться файлом со всеми, у кого есть ссылка, теперь означает пригласить на просмотр ещё и Apple. Начиная с iOS 27.3, iPadOS 27.3, macOS 27.3 и visionOS 27.3 компания будет проверять такой контент в iCloud на наличие вредоносных материалов.

Новые правила Apple описала в официальном документе. Изменение касается фотографий и файлов, для которых выбран доступ «Всем, у кого есть ссылка».

Проверка всей личной медиатеки или каждого документа, просто загруженного в iCloud, в этом анонсе не заявлена. Приглашение конкретных пользователей — отдельный вариант обмена.

Apple также напоминает: у контента с публичным доступом по ссылке нет сквозного шифрования. Даже включённая Advanced Data Protection у владельца или получателей этого не меняет.

Если материал признают вредоносным, компания оставляет за собой право ограничить его размещение, изменить или удалить. Возможны и меры против Apple Account: блокировка аккаунта, запрет регистрации нового на тот же телефон или адрес почты, а при необходимости — обращение к правоохранителям.

При этом подробного определения вредоносного контента Apple не привела. Будут ли проверять ранее созданные ссылки, тоже не уточняется.

RSS: Новости на портале Anti-Malware.ru