



Загрузчик GuLoader использует NSIS-скрипты в атаках на коммерсантов

Загрузчик GuLoader использует NSIS-скрипты в атаках на коммерсантов

Загрузчик GuLoader использует NSIS-скрипты в атаках на коммерсантов

Распространители GuLoader, полагающиеся на спам-рассылки, отказались от макросов Microsoft Office и взамен стали использовать файлы NSIS. По данным Trellix, смена способа доставки полезной нагрузки произошла в начале прошлого года; NSIS-атаки зловреда актуальны до сих пор.

Вредоносный загрузчик GuLoader примечателен тем, что использует множество трюков, помогающих затруднить анализ и обнаружение. В 2021 году ассоциированные с ним спам-кампании использовали вложения в формате ZIP, содержащие документ Word с вредоносным макросом.

Цепочка заражения при этом выглядела следующим образом:

  • макрос загружает файл LNK и VBS-скрипт;
  • сценарий отрабатывает, и в систему сбрасывается PE-файл;
  • исполнение PE влечет загрузку шелл-кода GuLoader для доставки целевого пейлоада.

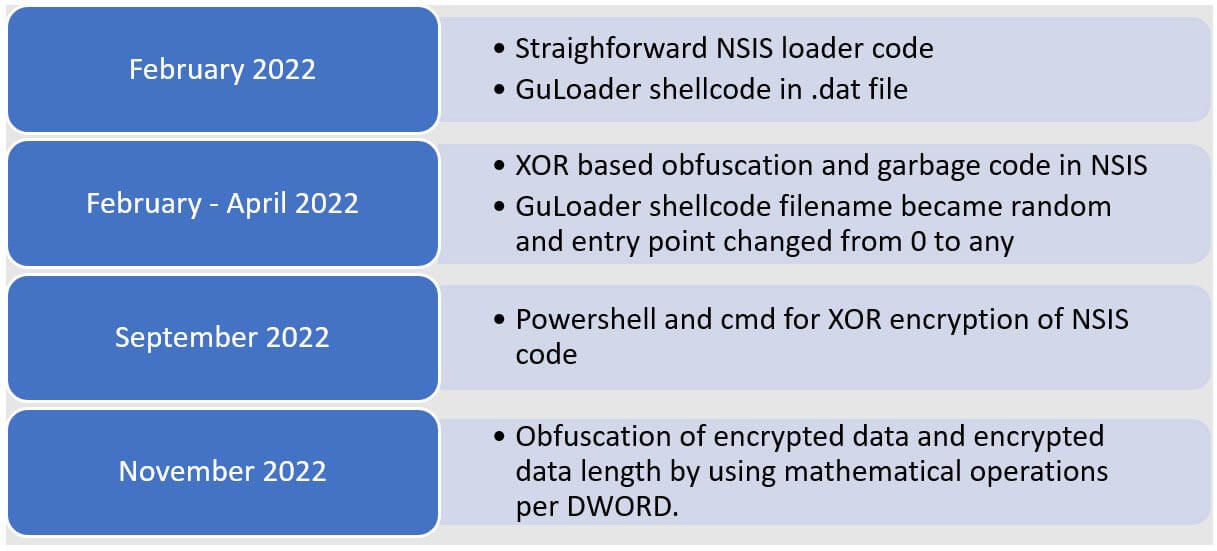
В начале 2022 года злоумышленники отошли от этой схемы, отдав предпочтение другому триггеру — NSIS. Вложения, содержащие такой файл, стали разнообразнее; экспертам встречались архивы в форматах ZIP, RAR, ISO, LZH, ACE, замаскированные под справку о состоянии банковского счета или запрос цены на товар/услугу.

Авторы атак также научились тщательно скрывать шелл-код GuLoader. В их арсенале появились обфускация и шифрование, схема маскировки постепенно усложнялась, становилась многоступенчатой.


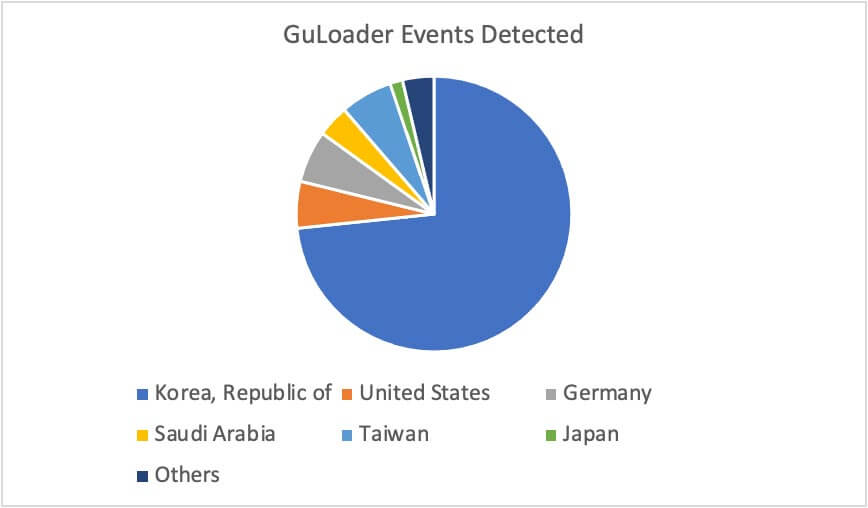
В первые две недели декабря по клиентской базе Trellix было зафиксировано не менее 5000 событий, связанных с рассылкой GuLoader-вложений. Вредоносные письма получили полтора десятка организаций разного профиля в 13 странах — в основном из сферы электронной коммерции.


Полезная нагрузка, доставляемая с помощью GuLoader, разнообразна; это может быть AgentTesla, LokiBot, NanoCore RAT, NetWire RAT или представитель иного семейства зловредов.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru