



Загрузчик GuLoader использует NSIS-скрипты в атаках на коммерсантов

Загрузчик GuLoader использует NSIS-скрипты в атаках на коммерсантов

Загрузчик GuLoader использует NSIS-скрипты в атаках на коммерсантов

Распространители GuLoader, полагающиеся на спам-рассылки, отказались от макросов Microsoft Office и взамен стали использовать файлы NSIS. По данным Trellix, смена способа доставки полезной нагрузки произошла в начале прошлого года; NSIS-атаки зловреда актуальны до сих пор.

Вредоносный загрузчик GuLoader примечателен тем, что использует множество трюков, помогающих затруднить анализ и обнаружение. В 2021 году ассоциированные с ним спам-кампании использовали вложения в формате ZIP, содержащие документ Word с вредоносным макросом.

Цепочка заражения при этом выглядела следующим образом:

  • макрос загружает файл LNK и VBS-скрипт;
  • сценарий отрабатывает, и в систему сбрасывается PE-файл;
  • исполнение PE влечет загрузку шелл-кода GuLoader для доставки целевого пейлоада.

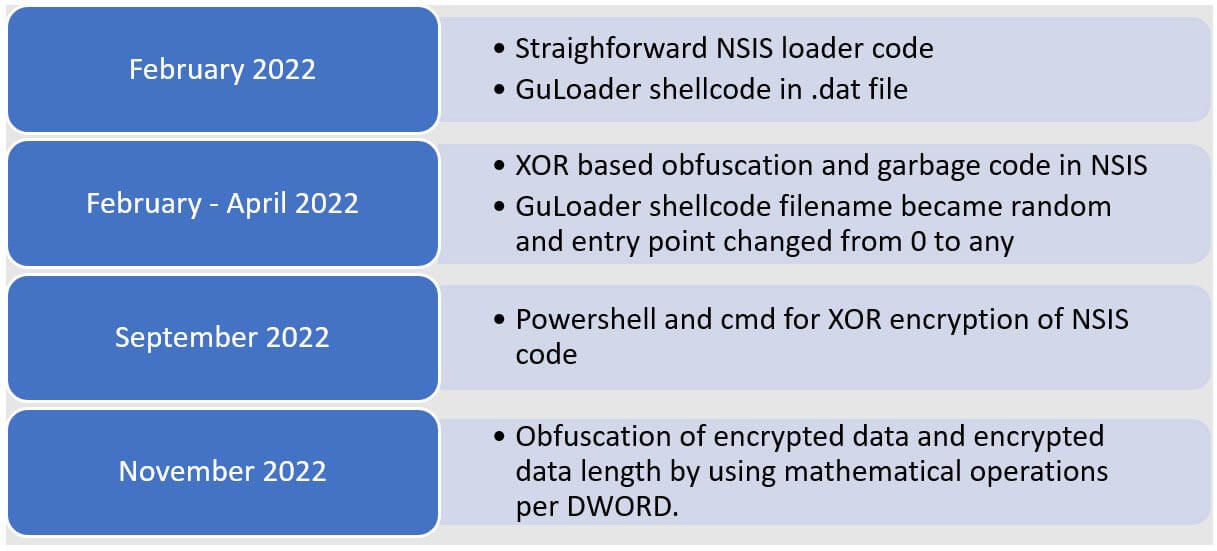
В начале 2022 года злоумышленники отошли от этой схемы, отдав предпочтение другому триггеру — NSIS. Вложения, содержащие такой файл, стали разнообразнее; экспертам встречались архивы в форматах ZIP, RAR, ISO, LZH, ACE, замаскированные под справку о состоянии банковского счета или запрос цены на товар/услугу.

Авторы атак также научились тщательно скрывать шелл-код GuLoader. В их арсенале появились обфускация и шифрование, схема маскировки постепенно усложнялась, становилась многоступенчатой.


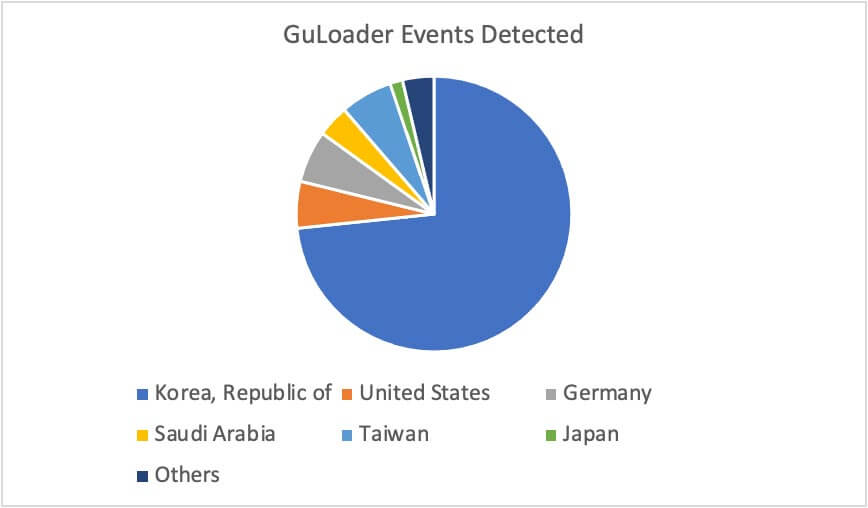
В первые две недели декабря по клиентской базе Trellix было зафиксировано не менее 5000 событий, связанных с рассылкой GuLoader-вложений. Вредоносные письма получили полтора десятка организаций разного профиля в 13 странах — в основном из сферы электронной коммерции.


Полезная нагрузка, доставляемая с помощью GuLoader, разнообразна; это может быть AgentTesla, LokiBot, NanoCore RAT, NetWire RAT или представитель иного семейства зловредов.

Подпишитесь на новости

Сбер подтвердил атаку на дата-центр: банк сообщает о штатной работе систем

Сбербанк подтвердил атаку на свой дата-центр. По заявлению первого зампреда правления Александра Ведяхина, все системы банка работают в штатном режиме, сотрудники не пострадали.

Комментарий руководителя получил РБК от пресс-службы компании. Ранее СМИ сообщали об ударе по центру обработки данных Сбера в Балаково Саратовской области.

Банк подтвердил сам факт атаки, но в приведенном комментарии не раскрыл характер и масштаб возможных повреждений. Заявленная штатная работа систем также не позволяет судить о состоянии отдельной площадки.

Губернатор Саратовской области Роман Бусаргин утром сообщил об атаке на регион и гибели одного человека. При этом связывать погибшего именно с дата-центром по представленным сведениям нельзя. Сбер отдельно заявил, что среди его сотрудников пострадавших нет.

Для клиентов главный практический факт сейчас — банк не сообщает о перебоях. По его заявлению, системы продолжают работать штатно после атаки.

Подробностей о последствиях для самой площадки пока мало. Поэтому делать выводы о том, что объект не получил повреждений или что именно обеспечило непрерывность работы, преждевременно.

RSS: Новости на портале Anti-Malware.ru