


Windows 11 переносит чаты WhatsApp с Android на ПК, но мессенджер тормозит

Windows 11 переносит чаты WhatsApp с Android на ПК, но мессенджер тормозит

Windows 11 переносит чаты WhatsApp с Android на ПК, но мессенджер тормозит

Microsoft начала массово развёртывать функцию «Возобновить» для WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) в Windows 11. Она позволяет открыть на компьютере чат, которым пользователь только что занимался на Android-смартфоне. Звучит как аналог Handoff от Apple. Работает тоже почти красиво, пока не запускается сам WhatsApp.

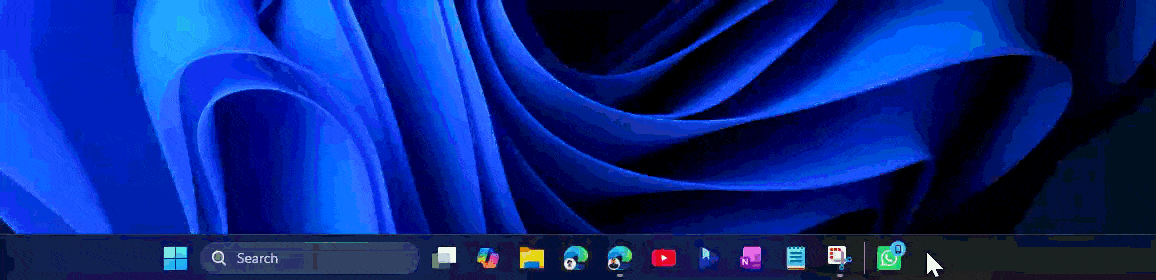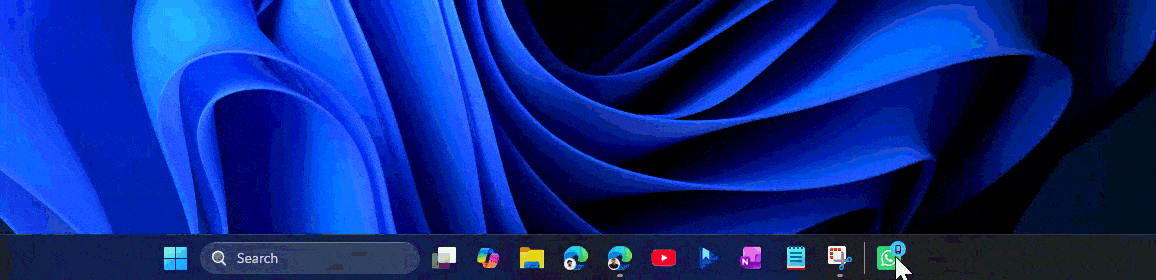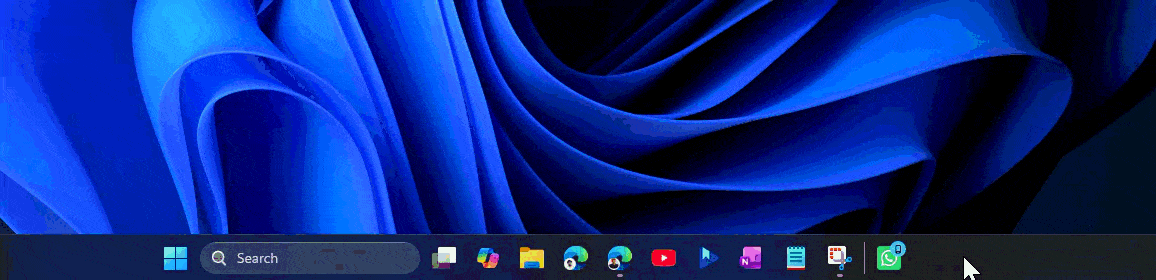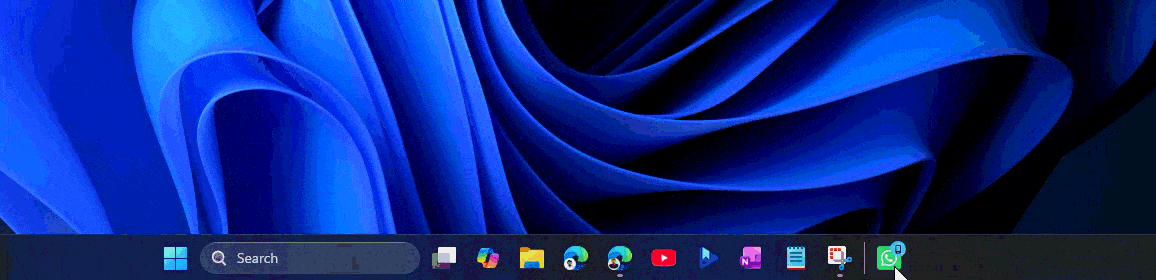
После получения сообщения на панели задач появляется логотип мессенджера с маленьким значком телефона.


Он отделён от остальных приложений вертикальной чертой. При наведении Windows предлагает продолжить на этом компьютере, а после нажатия открывает нужный чат.

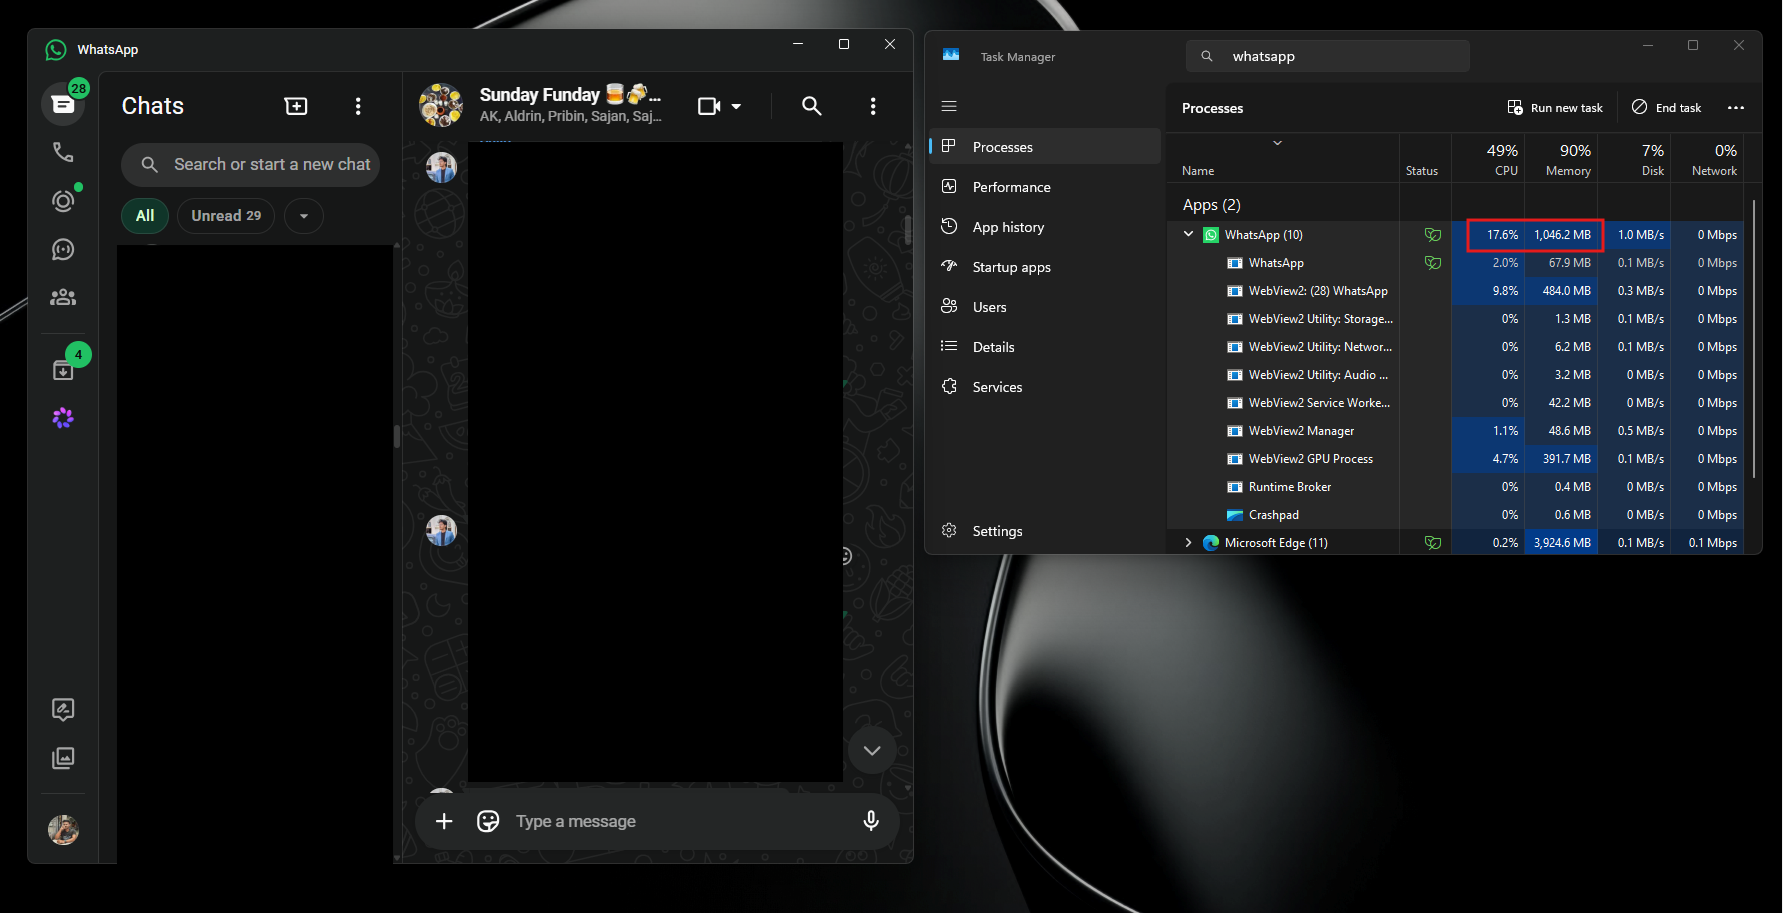
Проблема в том, что клиент WhatsApp для Windows может загружаться дольше, чем пользователь достанет телефон и ответит самостоятельно. Приложение работает как оболочка WebView2 с веб-версией мессенджера внутри.


После синхронизации чатов оно способно занимать около 1,2 Гбайт оперативной памяти, тормозить при прокрутке и не спешить с отправкой сообщений.


Получается странный аттракцион: Microsoft два года строила удобный мост между Android и Windows, а на другом берегу поставили медленный веб-клиент.

Отключить перенос WhatsApp можно в разделе «Параметры» → «Приложения» → «Возобновить». Уведомления мессенджера после этого продолжат работать.

Сама идея у Microsoft отличная. Но быстрый ярлык для запуска медленного приложения не делает приложение быстрее. Он просто помогает добраться до тормозов раньше.

15 тыс. отправили ИИ-агентов на борьбу с кибератаками

Более 15 тыс. компаний уже используют в публичных облаках сервисы информационной безопасности на базе искусственного интеллекта. ИИ помогает выявлять атаки в реальном времени, сортировать поток предупреждений и разбираться с уязвимостями, пока специалисты ещё пытаются понять, какое из тысяч уведомлений действительно горит.

Такие данные представила Yandex Cloud в отчёте об угрозах для облачных и гибридных инфраструктур за первое полугодие 2026 года.

За это время изменились и действия атакующих. Если раньше главным пропуском в корпоративные сети оставались украденные пароли, то теперь злоумышленники всё чаще эксплуатируют уязвимости публичных приложений.

В российских облаках фиксировались попытки использовать критическую уязвимость React2Shell, а также проблемы ядра Linux Copy Fail и Dirty Frag.

Закрывать все найденные дыры вручную компании уже не успевают, поэтому часть рутины передают ИИ-агентам. Они мгновенно расставляют приоритеты, проводят триаж алертов, собирают информацию об инцидентах и выполняют первичные расследования.

К устранению критических уязвимостей человек пока подключается лично, полностью отдавать роботу ключи от инфраструктуры бизнес всё же не решился.

В Yandex Cloud считают, что современным корпоративным системам защиты необходимы поведенческие детекторы, объединённая телеметрия и ИИ-агенты. Причина проста: атаки ускоряются, а классическая схема «получили алерт — открыли тикет — когда-нибудь посмотрели» всё чаще проигрывает злоумышленникам по темпу.

Поменялись и главные цели. В первой половине 2025 года 35% атак приходилось на ИТ-компании. К середине 2026 года на первое место вышел ретейл с долей 39%, следом расположилось производство с 29%, а ИТ-сектор опустился до 20%.

RSS: Новости на портале Anti-Malware.ru