



Загрузчик GuLoader использует NSIS-скрипты в атаках на коммерсантов

Загрузчик GuLoader использует NSIS-скрипты в атаках на коммерсантов

Загрузчик GuLoader использует NSIS-скрипты в атаках на коммерсантов

Распространители GuLoader, полагающиеся на спам-рассылки, отказались от макросов Microsoft Office и взамен стали использовать файлы NSIS. По данным Trellix, смена способа доставки полезной нагрузки произошла в начале прошлого года; NSIS-атаки зловреда актуальны до сих пор.

Вредоносный загрузчик GuLoader примечателен тем, что использует множество трюков, помогающих затруднить анализ и обнаружение. В 2021 году ассоциированные с ним спам-кампании использовали вложения в формате ZIP, содержащие документ Word с вредоносным макросом.

Цепочка заражения при этом выглядела следующим образом:

  • макрос загружает файл LNK и VBS-скрипт;
  • сценарий отрабатывает, и в систему сбрасывается PE-файл;
  • исполнение PE влечет загрузку шелл-кода GuLoader для доставки целевого пейлоада.

В начале 2022 года злоумышленники отошли от этой схемы, отдав предпочтение другому триггеру — NSIS. Вложения, содержащие такой файл, стали разнообразнее; экспертам встречались архивы в форматах ZIP, RAR, ISO, LZH, ACE, замаскированные под справку о состоянии банковского счета или запрос цены на товар/услугу.

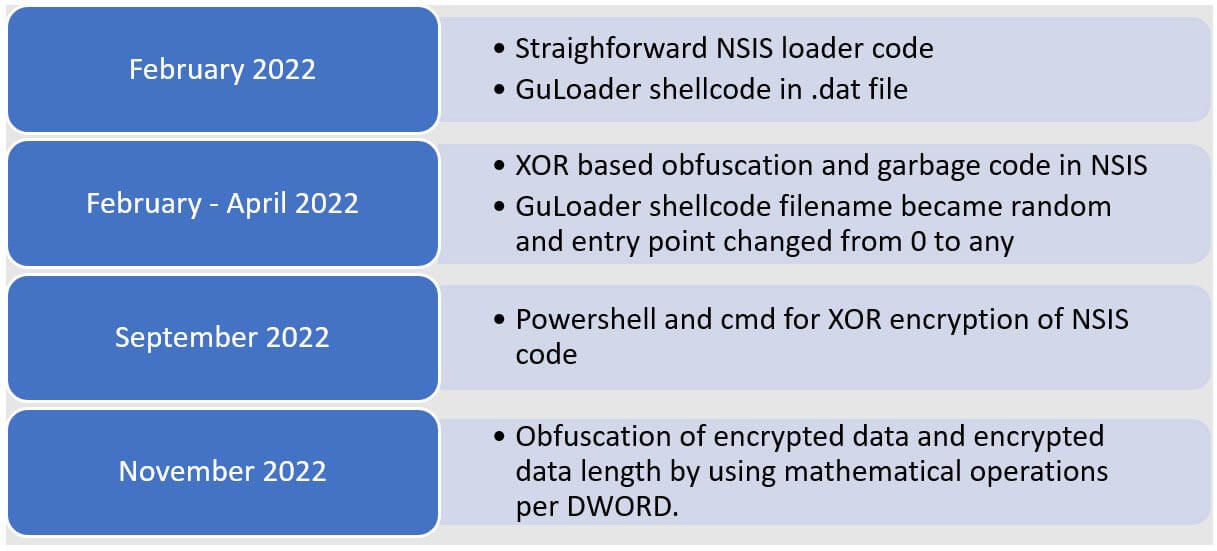
Авторы атак также научились тщательно скрывать шелл-код GuLoader. В их арсенале появились обфускация и шифрование, схема маскировки постепенно усложнялась, становилась многоступенчатой.


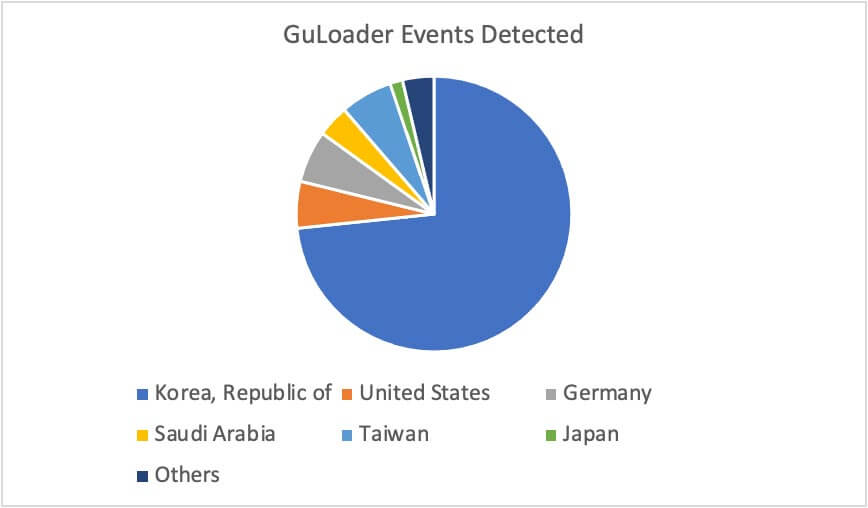
В первые две недели декабря по клиентской базе Trellix было зафиксировано не менее 5000 событий, связанных с рассылкой GuLoader-вложений. Вредоносные письма получили полтора десятка организаций разного профиля в 13 странах — в основном из сферы электронной коммерции.


Полезная нагрузка, доставляемая с помощью GuLoader, разнообразна; это может быть AgentTesla, LokiBot, NanoCore RAT, NetWire RAT или представитель иного семейства зловредов.

Подпишитесь на новости

Сдайся и получи награду: что адвокат Бух предлагал мнимому главе LockBit

«Известия» опубликовали расследование о переговорах американского адвоката Аркадия Буха с человеком, выдававшим себя за предполагаемого руководителя LockBit Дмитрия Хорошева. По версии издания, юрист предлагал собеседнику сдаться властям США и разделить награду за его поимку. Бух это отрицает.

В материале «Известий» говорится, что анонимный источник передал редакции видеозаписи разговоров. Сам источник утверждает, что назвался Хорошевым, чтобы получить ответы адвоката.

За информацию, позволяющую установить местонахождение Хорошева или добиться его задержания, американские власти предлагают до $10 млн. По интерпретации опубликованных записей, Бух обсуждал вариант, при котором две трети награды достались бы собеседнику, а треть — адвокату.

Издание также описывает предложения встретиться на нейтральной территории или организовать разговор с ФБР через Zoom.

Опрошенный «Известиями» американский адвокат поставил под сомнение правовую основу выплаты разыскиваемому награды за собственную явку и указал на возможный конфликт интересов.

Бух заявил редакции, что не подталкивает доверителей к сделкам: он обязан объяснять доступные стратегии, а решение принимает клиент. Предложение делить награду он отверг, назвав такую практику недопустимой.

В итоге перед нами спор о содержании переговоров с человеком под вымышленной личностью. Громкий сюжет есть; подтвержденного вывода, что адвокат продает клиентов ФБР, опубликованный материал сам по себе не устанавливает.

RSS: Новости на портале Anti-Malware.ru