



Новый шифратор LockBit Green заимствует код у Conti

Новый шифратор LockBit Green заимствует код у Conti

Новый шифратор LockBit Green заимствует код у Conti

Грозный вымогатель вновь изменил свой шифратор. Анализ образцов вариации LockBit Green показал, что ее создатели воспользовались утечкой исходных кодов сгинувшего Conti.

Вредонос LockBit обновляет свой шифратор далеко не первый раз. Изначально код был кастомный, но по мере развития проекта в него вносились изменения, пока не появился LockBit 3.0 (LockBit Black) с шифратором на основе исходников BlackMatter.

По данным Group-IB, в настоящее время шифровальщик LockBit возглавляет список киберугроз этого класса. О новом приобретении одноименного RaaS-сервиса (Ransomware-as-a-Service, вымогатель как услуга) — версии Green — первой узнала команда аналитиков VX-Underground.

После ее твита ИБ-исследователи начали искать образцы на VirusTotal и в других аналогичных источниках. Одну из таких находок изучил аналитик, известный в Twitter как CyberGeeksTech, и пришел к выводу, что шифратор LockBit Green позаимствован у Conti.

ИБ-компания PRODAFT тоже расшарила хеши нескольких семплов вместе с новым Yara-правилом. Экспертам, по свидетельству BleepingComputer, удалось также выявить пять жертв новобранца.

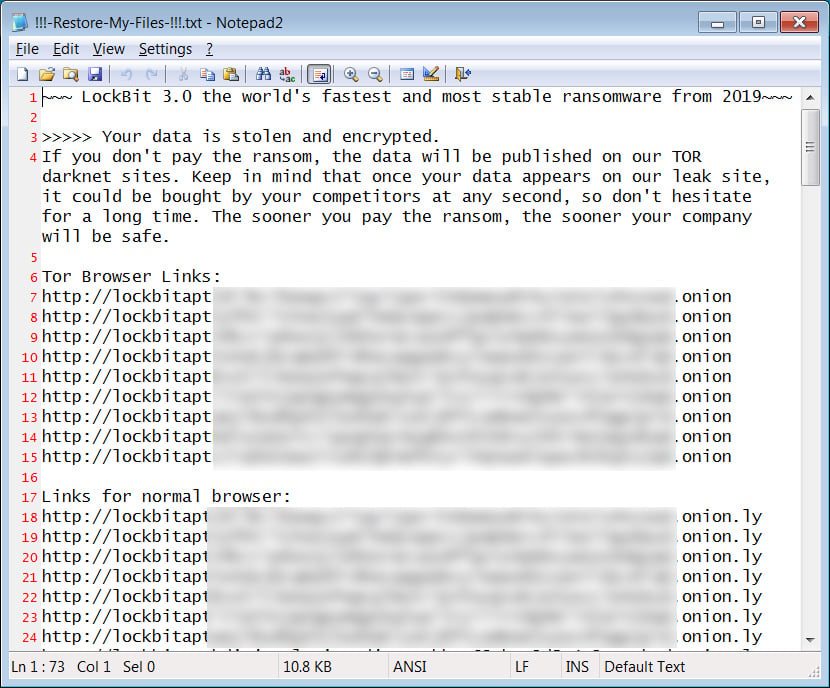
Тестирование образца LockBit Green из коллекции PRODAFT подтвердило сходство шифратора с кодом Conti. Прежней осталась лишь записка с требованием выкупа.


Специалисты BleepingComputer также обнаружили еще одно приметное изменение: вместо .lockbit к имени зашифрованных файлов теперь добавляется произвольное расширение (случайный набор букв и цифр).

Почему RaaS-сервис LockBit решил сменить исправно работающий шифратор, доподлинно неизвестно. В PRODAFT полагают, что одной из причин может являться удобство для бывших участников группировки Conti: по наблюдениям, версия Green пришлась им по вкусу.

Летом прошлого года преступный синдикат, которому на Западе склонны приписывать российские корни, свернул свои операции из-за повышенного внимания со стороны ИБ-сообщества и правоохраны. Внутренняя переписка и коды Conti, включая шифратор, были слиты в Сеть, кибербанда распалась, а исходники подхватили конкуренты.

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru