



Avast выпустила бесплатный дешифратор для жертв вымогателя BianLian

Avast выпустила бесплатный дешифратор для жертв вымогателя BianLian

Avast выпустила бесплатный дешифратор для жертв вымогателя BianLian

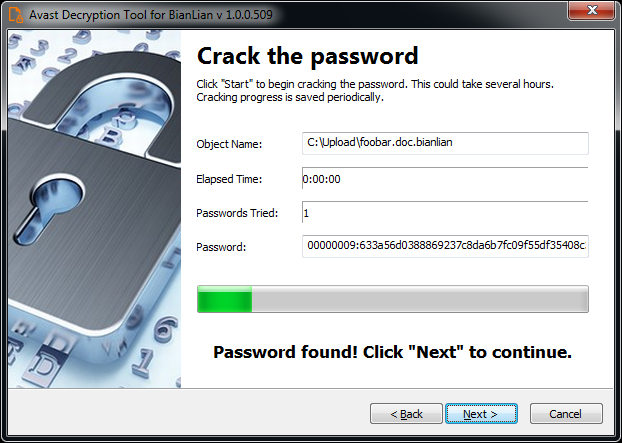
Специалисты антивирусной компании Avast выпустили бесплатный дешифратор для жертв программы-вымогателя BianLian. Теперь зашифрованные файлы можно вернуть в прежнее состояние без необходимости платить злоумышленникам.

Пик активности операторов BianLian пришёлся на лето 2022 года. Тогда киберпреступникам удалось взломать несколько серьёзных организаций.

Стоит учитывать, что декриптор Avast может расшифровать только известные варианты BianLian. Если атакующие использовали новый образец программы-вымогателя, который ещё не успел попасть в руки исследователей, дешифратор вам не поможет.

Как отметили представители чешской антивирусной компании, специалисты постоянно дорабатывают декриптор, постепенно добавляя возможность расшифровки новых версий.

К слову, вымогателя BianLian часто путают с одноимённым банковским трояном для Android. Сам шифровальщик написан на Go и заточен исключительно на атаки Windows. Вредонос использует алгоритм AES-256 в режиме CBC, а к пострадавшим файлам добавляет расширение “.bianlian“.

Подпишитесь на новости

Gemini на подхвате у трояна: RATHat осваивает чужие Android-смартфоны

Банковский троян RATHat использует Google Gemini как помощника для заражения смартфонов. По данным исследователей из Cleafy, нейросеть помогает вредоносу ориентироваться в незнакомых интерфейсах Android, а его операторам — выбирать жертв побогаче.

Как сообщают специалисты, всё начинается с маскировки под легитимное приложение и уговоров включить специальные возможности — Accessibility.

Получив доступ, троян самостоятельно активирует беспроводную отладку и подключается к устройству через ADB. Дальше оператор может развернуть отдельный сервис на Go с правами системного пользователя.

И вот неприятный фокус: удалить приложение недостаточно. Сервис работает отдельно и способен оставаться активным до перезагрузки, а также возвращать удалённый APK.


Gemini помогает RATHat обходить различия между версиями Android, языками и оболочками производителей. Когда обычный сценарий нажатий буксует, троян отправляет модели структуру интерфейса и просит подсказать, где нужная кнопка. Меньше ручной настройки — больше возможностей автоматизировать заражение.


На стороне злоумышленников ИИ разбирает перехваченные СМС, оценивает банковские остатки и помогает сортировать устройства по привлекательности.


С апреля Cleafy выявила почти 100 развёртываний управляющей инфраструктуры. Исследователи предполагают модель «вредонос как услуга».

RSS: Новости на портале Anti-Malware.ru