



Магазины App Store и Play Store заполонили сомнительные ChatGPT-приложения

Магазины App Store и Play Store заполонили сомнительные ChatGPT-приложения

Магазины App Store и Play Store заполонили сомнительные ChatGPT-приложения

Поскольку чат-бот с искусственным интеллектом ChatGPT в последнее время приковал к себе внимание не только пользователей, но и разработчиков, нет ничего удивительного в том, что недобросовестные девелоперы стараются нажиться на громком имени. В официальных магазинах App Store и Play Store появилось множество подозрительных копий ChatGPT.

Важно помнить, что ChatGPT — абсолютно бесплатный сервис. Об этом прямо сказано на официальном сайте компании OpenAI, стоящей за разработкой трендового чат-бота. Обратите также внимание на тот факт, что OpenAI пока не выпустила официального мобильного приложения ни для одной из ОС.

Никто не мешает сторонним разработчикам пользоваться GPT-3, однако официального API ChatGPT пока тоже нет. И тут пользователи встают перед проблемой сомнительного софта, обещающего «неограниченный доступ к чат-боту».

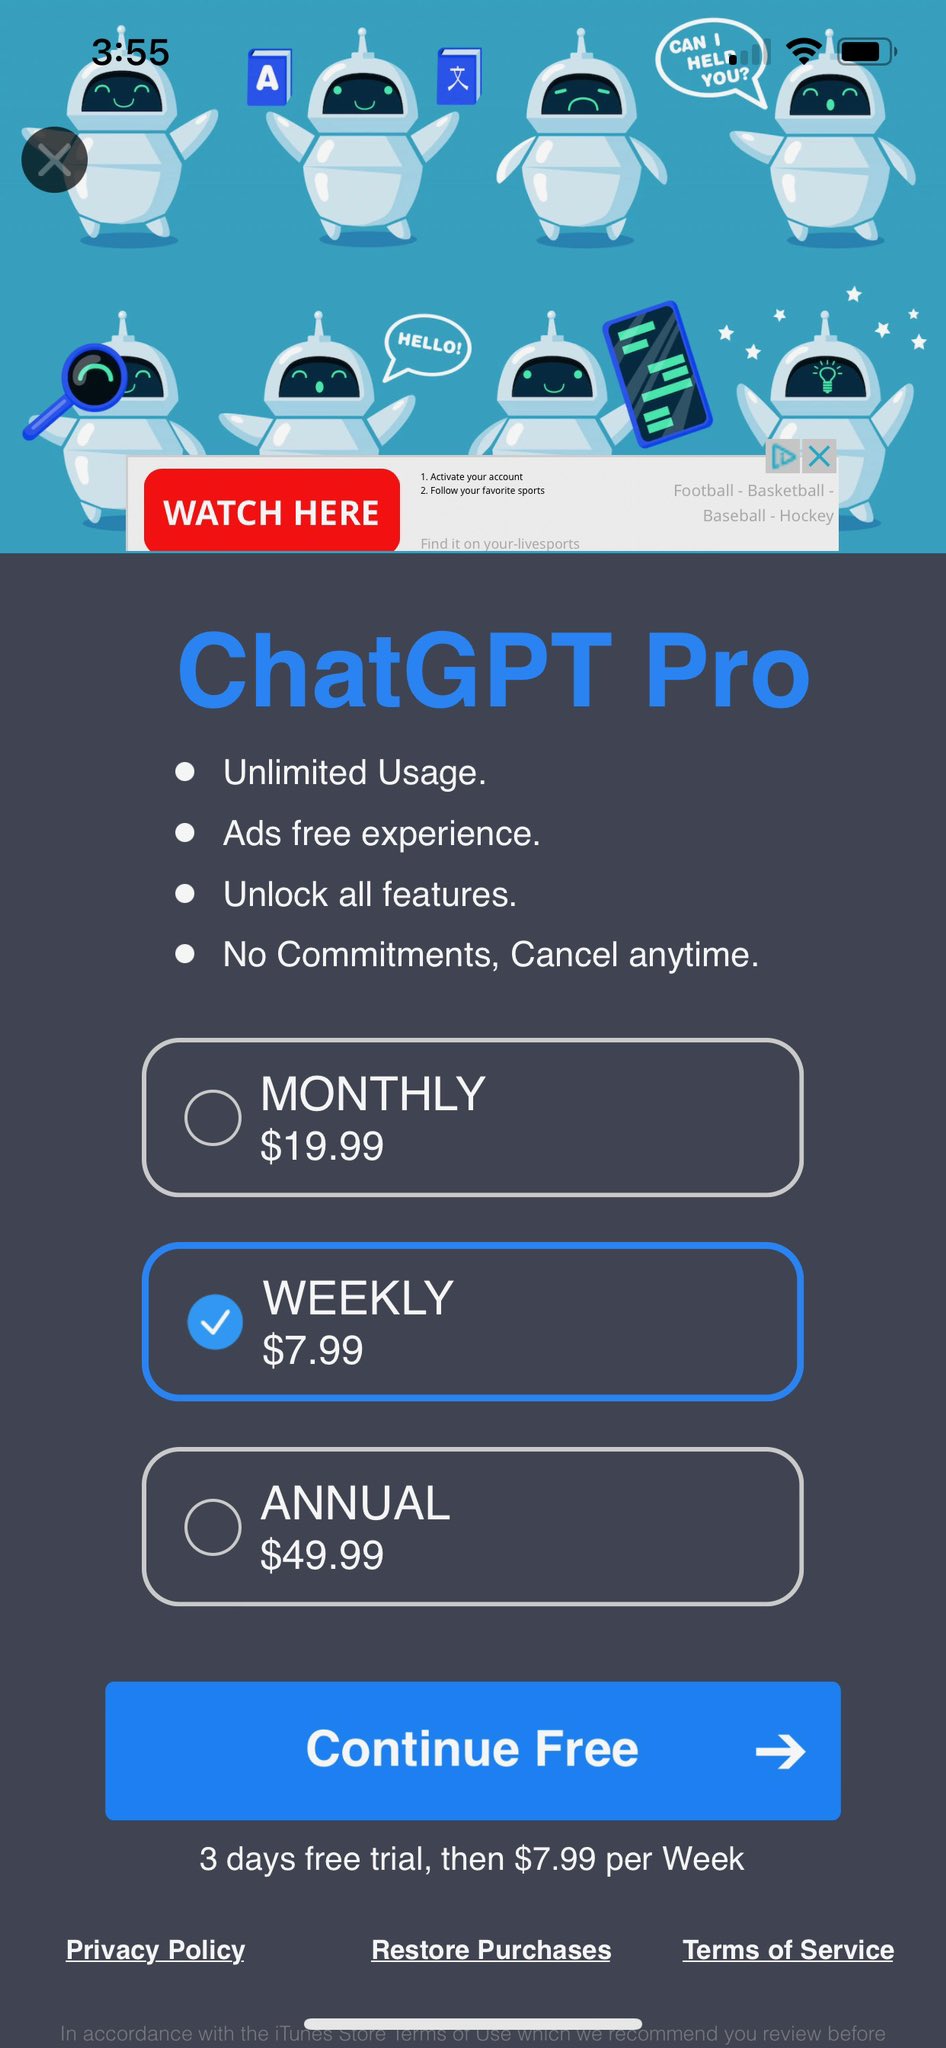
Как отметило издание MacRumors, одно из таких приложений — ChatGPT Chat GPT AI With GPT-3 — смогло пробраться в топ официального магазина в категории «продуктивность». Изначально приложение бесплатное, но разработчики предлагают недельную (за $7,99) или месячную (за $49,99) подписки, которые якобы открывают доступ к безлимитному общению с ChatGPT.

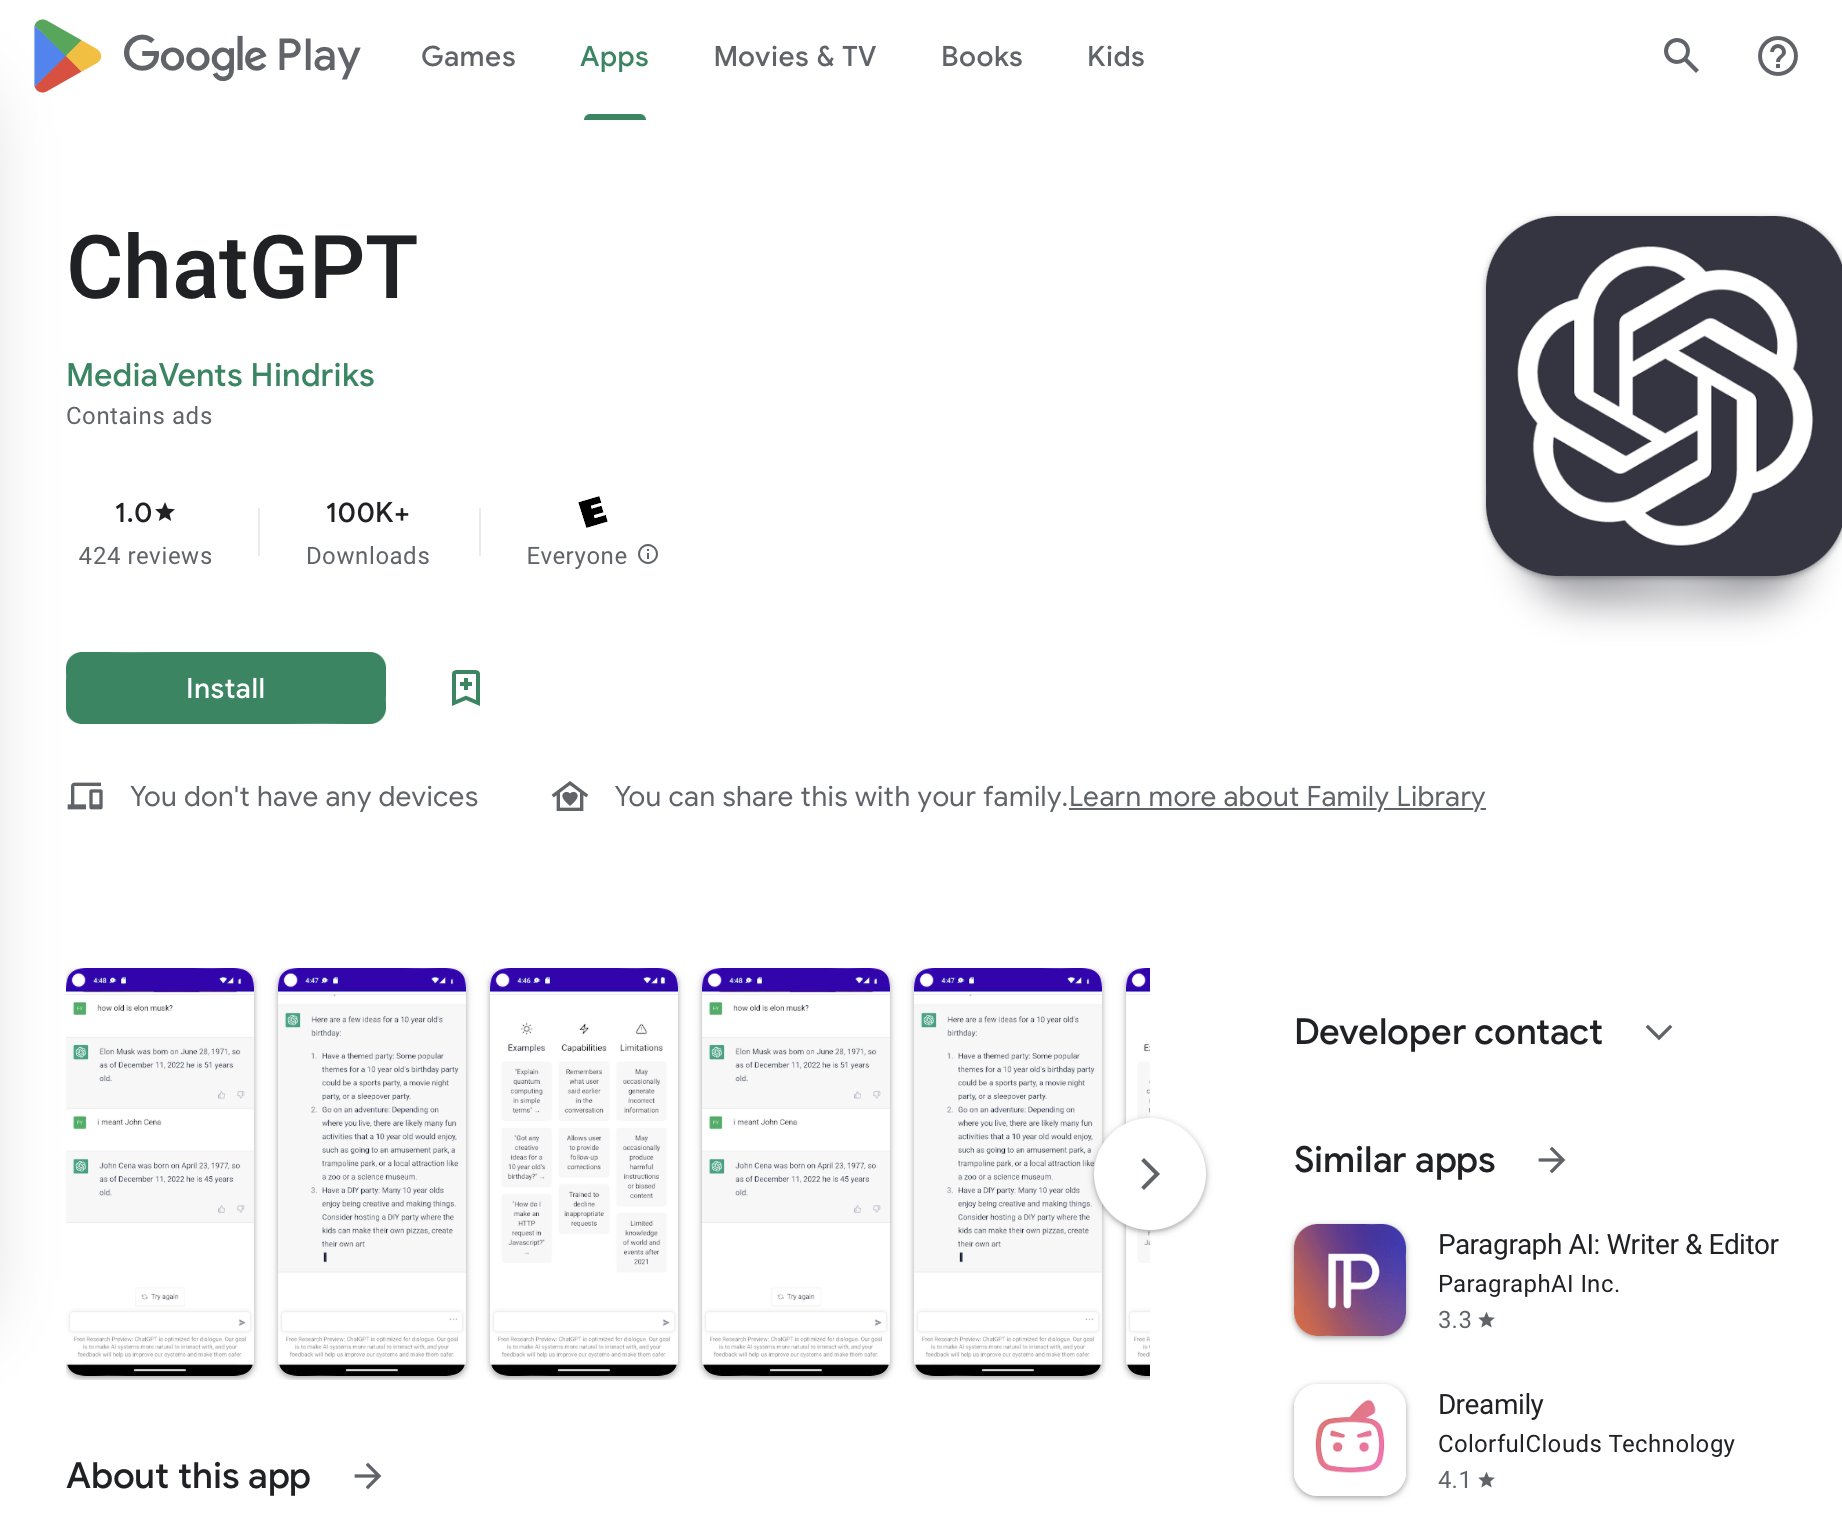
Можно посмотреть ряд отзывов, в которых пользователи подвергают сомнению полезность подписочной модели. Многие считают приложение фейковым. К слову, в магазине Play Store у этих разработчиков была похожая программа, которую скачали более 100 тысяч пользователей. Сейчас софт удалён, но осталась архивная ссылка.

Гендиректор Bloomtech также отметил, что App Store наводнили программы, не имеющие никакого отношения к OpenAI, но при этом пытающиеся заработать на чат-боте.


В Google Play Store ситуация не лучше: многие сомнительные приложения насчитывают тысячи загрузок, но не предоставляют никакой полезной функциональности.

Подпишитесь на новости

ДЭГ атаковали из сетей более 30 стран: мощность DDoS достигала 1,7 Тбит/с

Во время выборов в Госдуму российская избирательная инфраструктура пережила киберштурм внушительного масштаба. За три дня специалисты отразили более 3 тыс. волн DDoS-атак мощностью до 1,7 Тбит/с и заблокировали свыше 170 млн вредоносных воздействий на веб-сервисы.

Как сообщил «Ростелеком», вредоносный трафик поступал из IP-пространств более чем 30 государств, включая Великобританию и Украину.

Среди основных стран-источников атак на инфраструктуру дистанционного электронного голосования компания назвала США, Францию и Сингапур.

Здесь стоит соблюдать цифровую гигиену уже в формулировках: расположение IP-адреса не доказывает, что за атакой стоит правительство или даже житель соответствующей страны. Ботнеты, прокси и арендованные серверы давно умеют путешествовать по глобусу.

Главными целями стали платформа ДЭГ, ГАС «Выборы», портал Госуслуг, единая система идентификации и аутентификации, инфраструктура «Ростелекома» и информационные ресурсы ЦИК.

Злоумышленники пытались нарушить доступность сервисов и проникнуть внутрь систем. Особое внимание защитники уделяли предотвращению подмены или преждевременного раскрытия результатов голосования.

Интенсивность и количество атак превысили показатели предыдущего Единого дня голосования и президентских выборов 2024 года. При этом «Ростелеком» заявляет, что обеспечил бесперебойную работу ключевых систем, защищённых каналов связи и видеонаблюдения в 89 регионах.

RSS: Новости на портале Anti-Malware.ru