



Магазины App Store и Play Store заполонили сомнительные ChatGPT-приложения

Магазины App Store и Play Store заполонили сомнительные ChatGPT-приложения

Магазины App Store и Play Store заполонили сомнительные ChatGPT-приложения

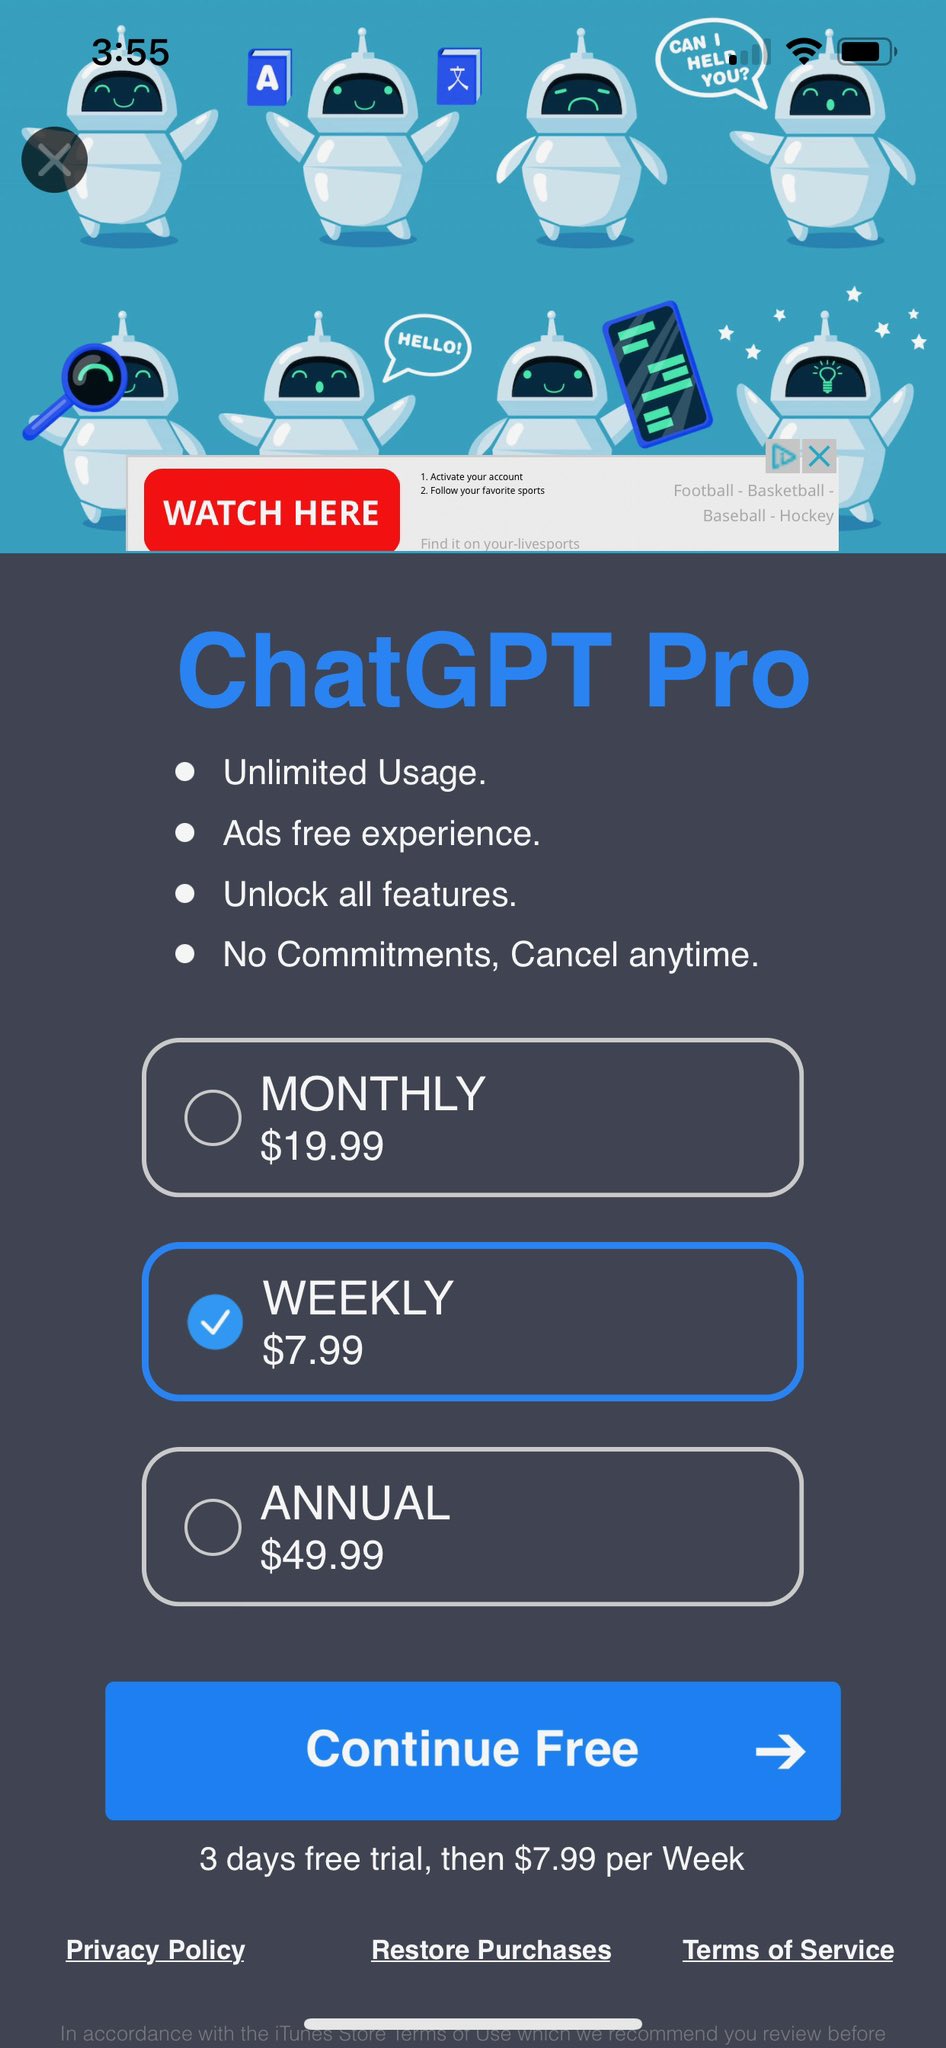
Поскольку чат-бот с искусственным интеллектом ChatGPT в последнее время приковал к себе внимание не только пользователей, но и разработчиков, нет ничего удивительного в том, что недобросовестные девелоперы стараются нажиться на громком имени. В официальных магазинах App Store и Play Store появилось множество подозрительных копий ChatGPT.

Важно помнить, что ChatGPT — абсолютно бесплатный сервис. Об этом прямо сказано на официальном сайте компании OpenAI, стоящей за разработкой трендового чат-бота. Обратите также внимание на тот факт, что OpenAI пока не выпустила официального мобильного приложения ни для одной из ОС.

Никто не мешает сторонним разработчикам пользоваться GPT-3, однако официального API ChatGPT пока тоже нет. И тут пользователи встают перед проблемой сомнительного софта, обещающего «неограниченный доступ к чат-боту».

Как отметило издание MacRumors, одно из таких приложений — ChatGPT Chat GPT AI With GPT-3 — смогло пробраться в топ официального магазина в категории «продуктивность». Изначально приложение бесплатное, но разработчики предлагают недельную (за $7,99) или месячную (за $49,99) подписки, которые якобы открывают доступ к безлимитному общению с ChatGPT.

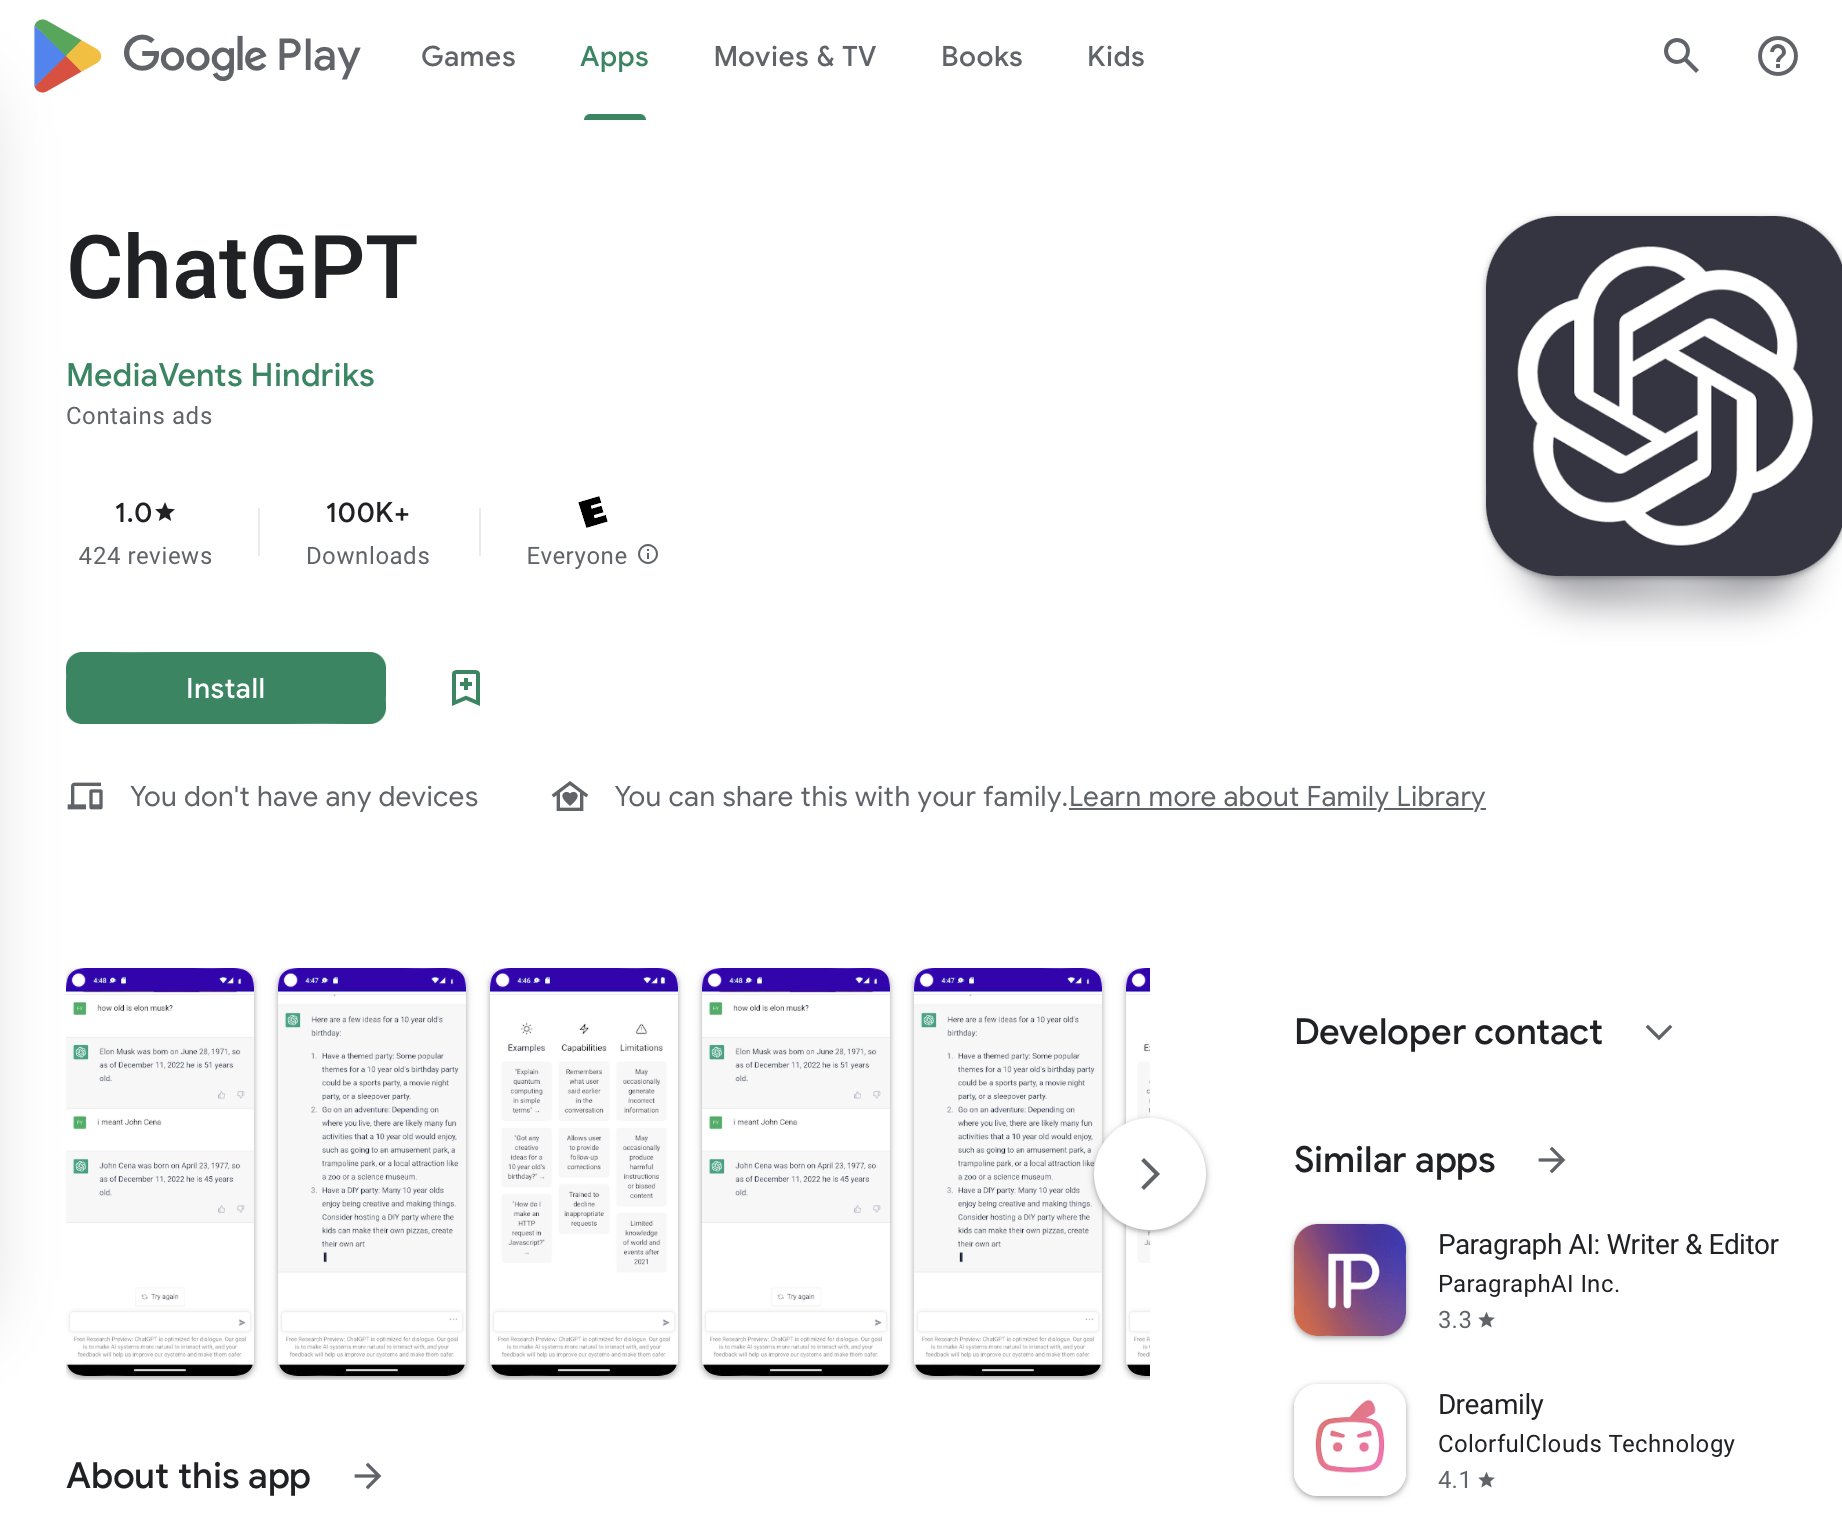
Можно посмотреть ряд отзывов, в которых пользователи подвергают сомнению полезность подписочной модели. Многие считают приложение фейковым. К слову, в магазине Play Store у этих разработчиков была похожая программа, которую скачали более 100 тысяч пользователей. Сейчас софт удалён, но осталась архивная ссылка.

Гендиректор Bloomtech также отметил, что App Store наводнили программы, не имеющие никакого отношения к OpenAI, но при этом пытающиеся заработать на чат-боте.


В Google Play Store ситуация не лучше: многие сомнительные приложения насчитывают тысячи загрузок, но не предоставляют никакой полезной функциональности.

Подпишитесь на новости

Бэкдор MacSync научился получать команды через публичные календари iCloud

Создатели вредоносной программы MacSync нашли новое применение iCloud Calendar: теперь публичные события сервиса помогают доставлять команды и следующие компоненты атаки на компьютеры с macOS. Корпоративный календарь, говорите? У киберпреступников там своя повестка.

Как выяснили эксперты «Лаборатории Касперского», загрузчик скачивает данные публичного события и отправляет их прямо в командную оболочку zsh.

Большая часть текста вызывает ошибки, зато команда, спрятанная после строки DESCRIPTION:, успешно запускается и загружает из iCloud архив с очередным вредоносным приложением.

MacSync распространяется через ClickFix-атаки, пиратский софт и поддельные приложения. В одной из обнаруженных кампаний зловред изображал несуществующий криптокошелёк Toria, для которого злоумышленники создали отдельный сайт и даже устроили рекламу в соцсетях.

Сам стилер собирает историю браузера, файлы cookie, сохранённые пароли, данные криптовалютных кошельков, Telegram и Keychain. В его список покупок также попали конфигурации SSH, AWS, Kubernetes и Git, история команд Zsh и Bash, сведения об устройстве и другие полезные разработчикам секреты.


Новая версия получила отдельный бэкдор на Objective-C, который маскируется под Finder. Он закрепляется через LaunchAgent, файл .zshrc и глобальные Git-хуки, а заодно завершает процессы уведомлений macOS, чтобы система не задавала владельцу лишних вопросов.

Бэкдор умеет запускать полученные с управляющего сервера AppleScript-команды, похищать файлы и заменять расширения браузера. Особенно интересно выглядит возможность подменить установленное приложение аппаратного кошелька Ledger версией от злоумышленников.

Присутствует и загадочная команда live_browser, назначение которой исследователям пока установить не удалось. Пользователям советуют не выполнять найденные в интернете команды, не устанавливать DMG-файлы с сомнительных сайтов и внимательно относиться к запросам пароля администратора.

RSS: Новости на портале Anti-Malware.ru