



Магазины App Store и Play Store заполонили сомнительные ChatGPT-приложения

Магазины App Store и Play Store заполонили сомнительные ChatGPT-приложения

Магазины App Store и Play Store заполонили сомнительные ChatGPT-приложения

Поскольку чат-бот с искусственным интеллектом ChatGPT в последнее время приковал к себе внимание не только пользователей, но и разработчиков, нет ничего удивительного в том, что недобросовестные девелоперы стараются нажиться на громком имени. В официальных магазинах App Store и Play Store появилось множество подозрительных копий ChatGPT.

Важно помнить, что ChatGPT — абсолютно бесплатный сервис. Об этом прямо сказано на официальном сайте компании OpenAI, стоящей за разработкой трендового чат-бота. Обратите также внимание на тот факт, что OpenAI пока не выпустила официального мобильного приложения ни для одной из ОС.

Никто не мешает сторонним разработчикам пользоваться GPT-3, однако официального API ChatGPT пока тоже нет. И тут пользователи встают перед проблемой сомнительного софта, обещающего «неограниченный доступ к чат-боту».

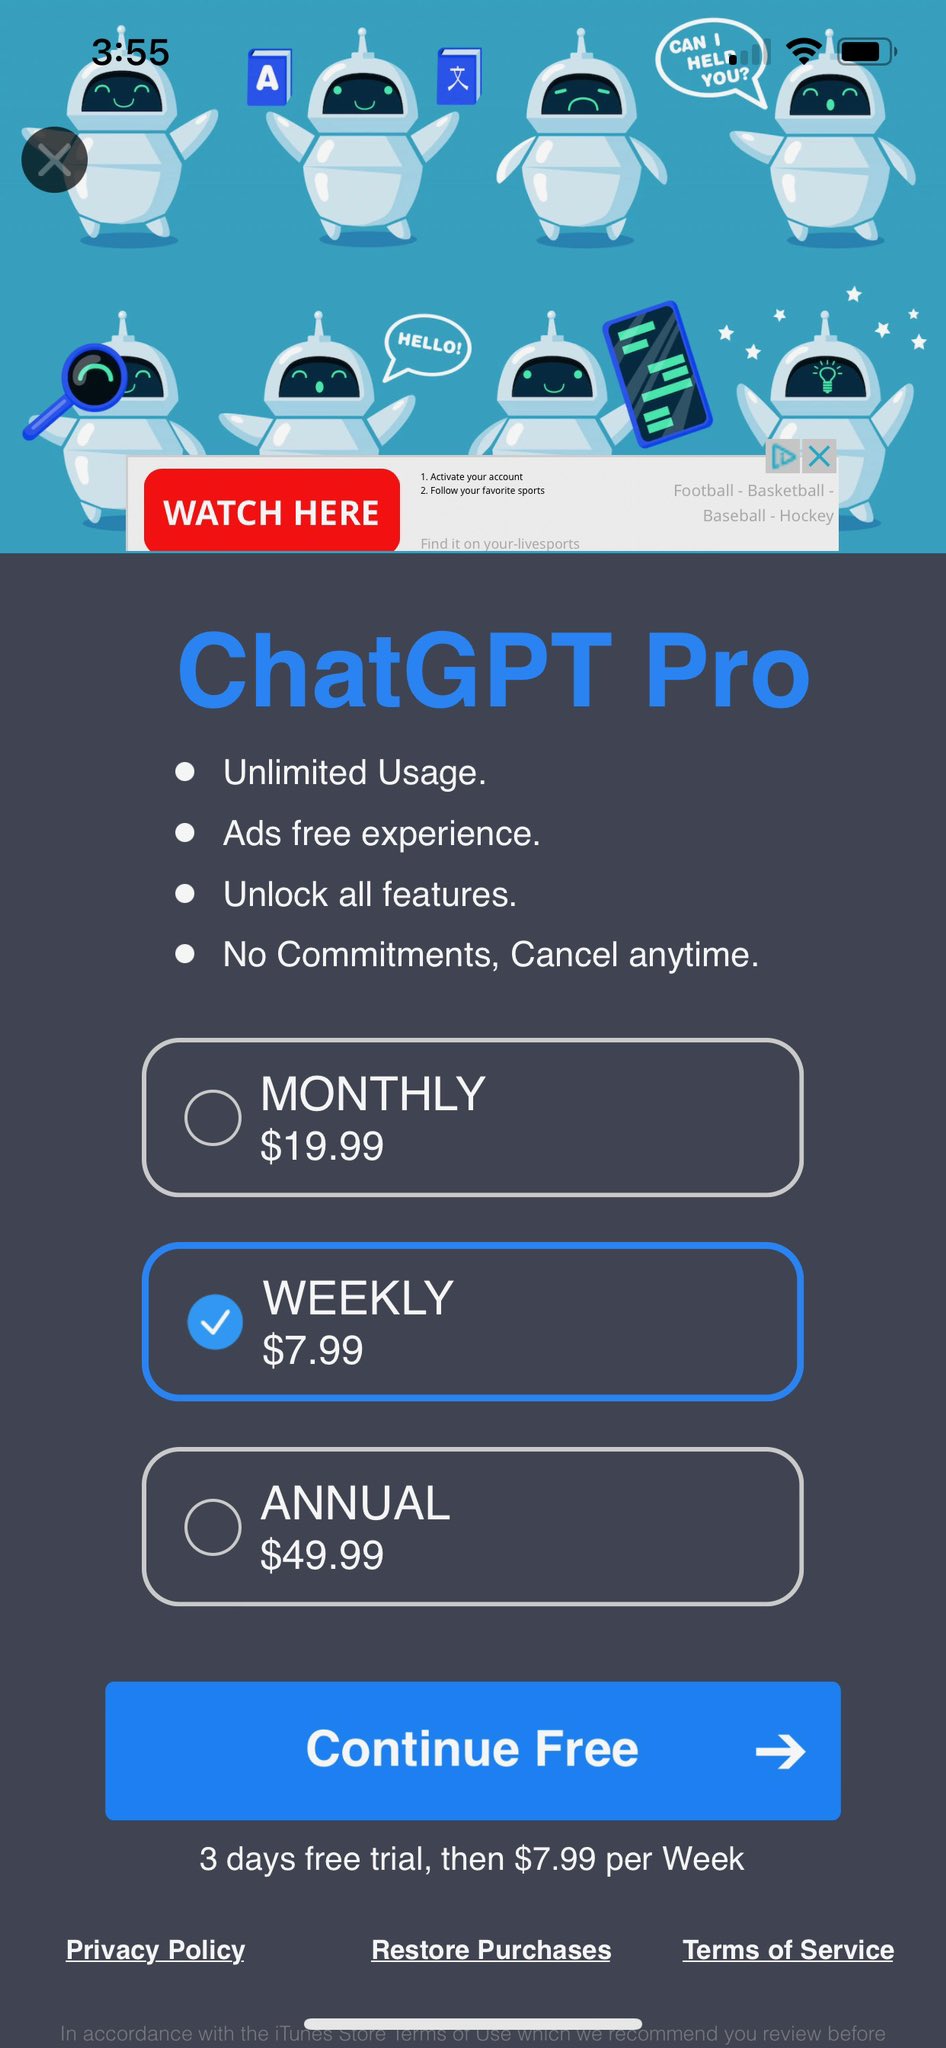
Как отметило издание MacRumors, одно из таких приложений — ChatGPT Chat GPT AI With GPT-3 — смогло пробраться в топ официального магазина в категории «продуктивность». Изначально приложение бесплатное, но разработчики предлагают недельную (за $7,99) или месячную (за $49,99) подписки, которые якобы открывают доступ к безлимитному общению с ChatGPT.

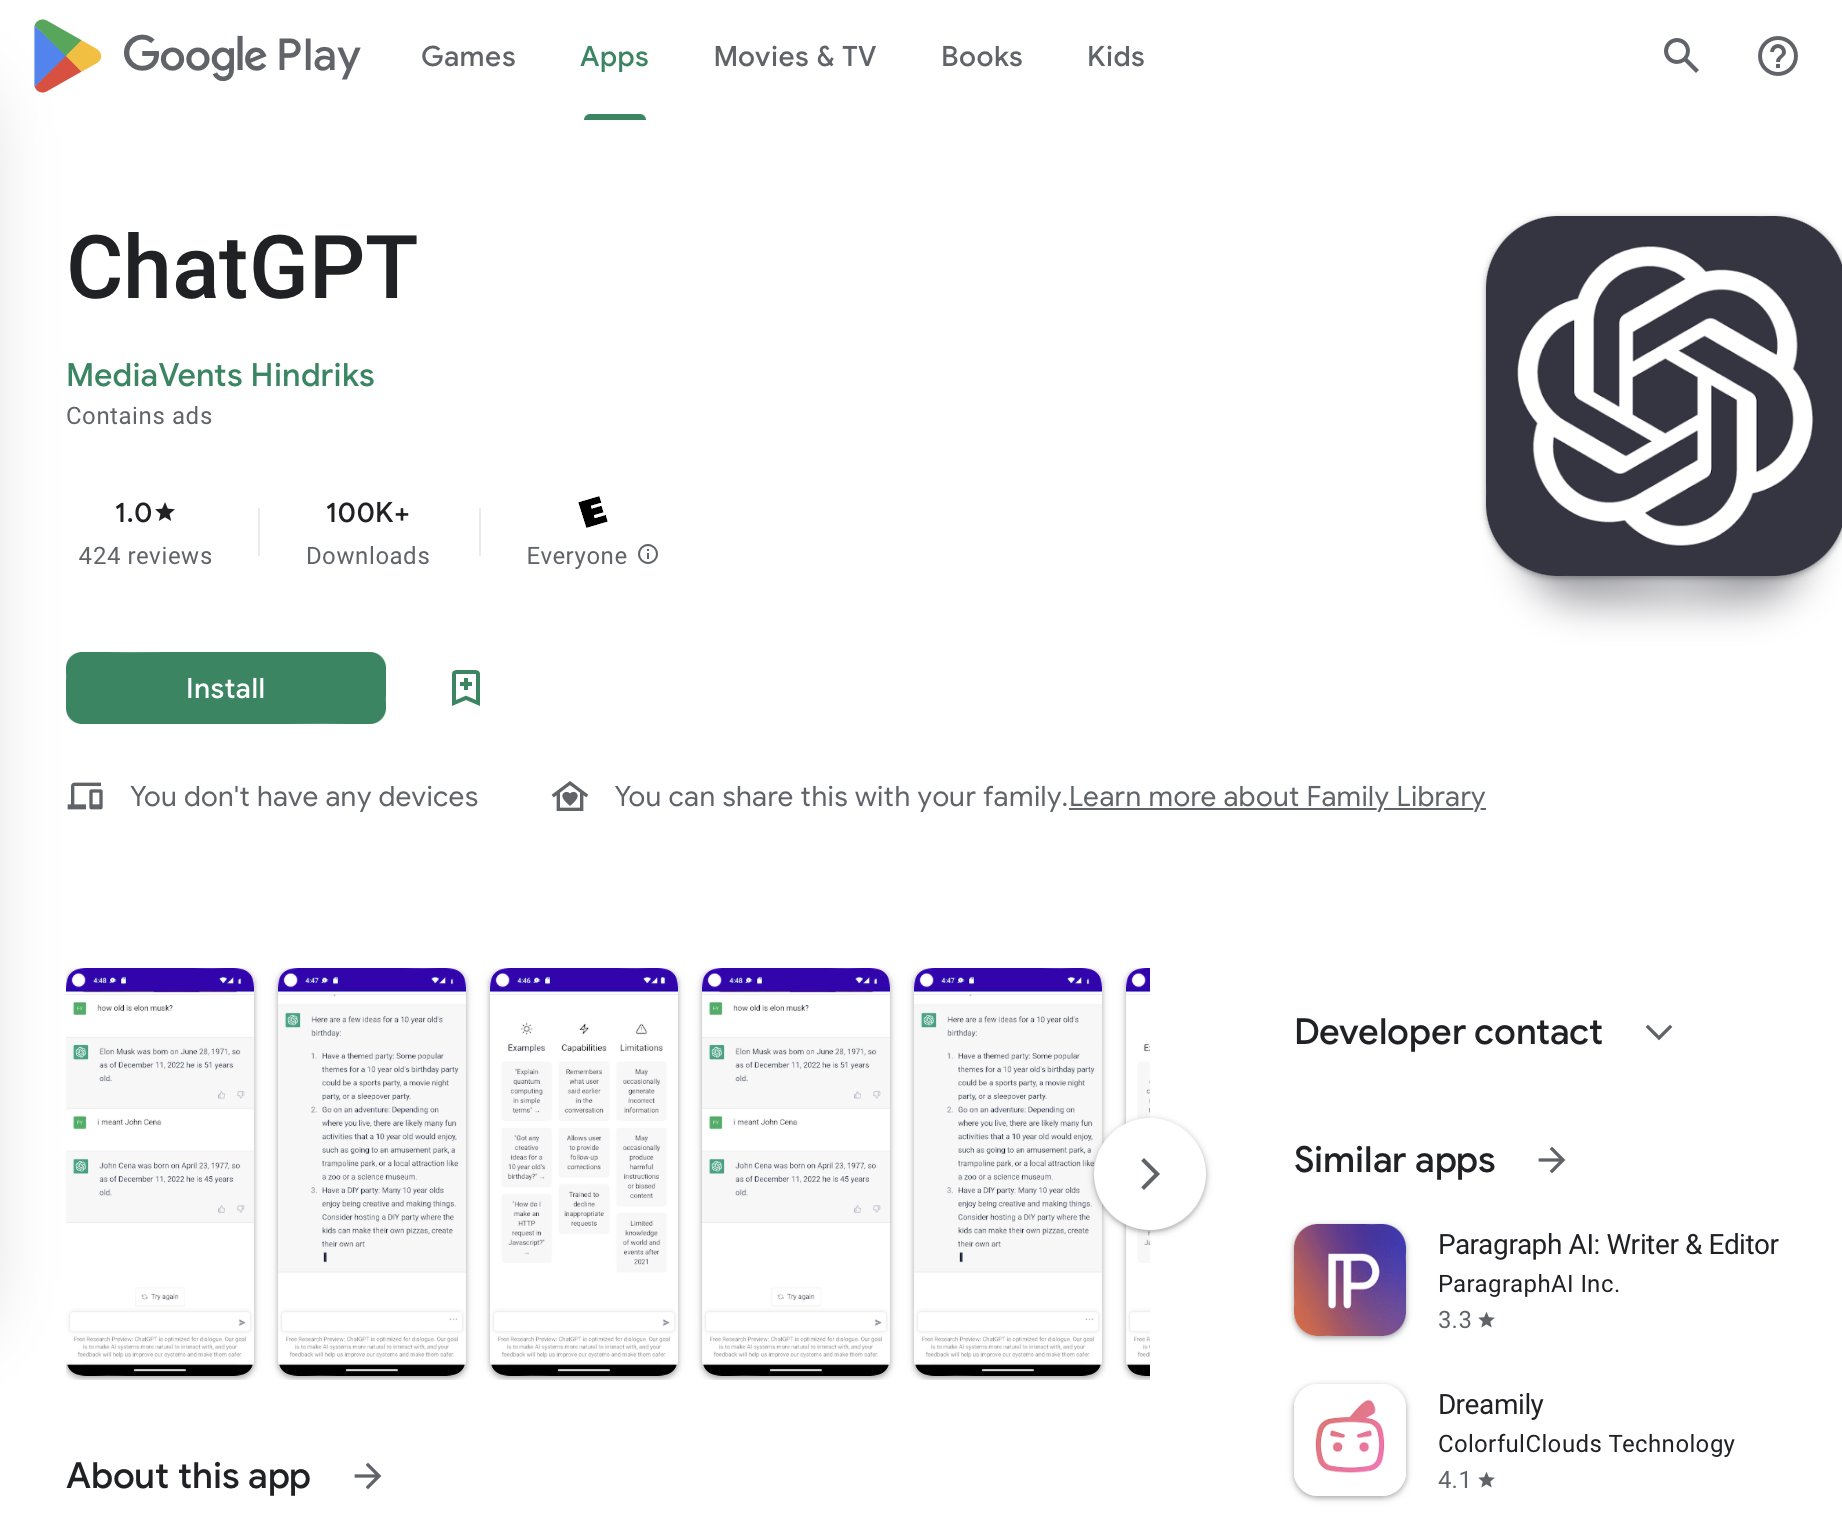
Можно посмотреть ряд отзывов, в которых пользователи подвергают сомнению полезность подписочной модели. Многие считают приложение фейковым. К слову, в магазине Play Store у этих разработчиков была похожая программа, которую скачали более 100 тысяч пользователей. Сейчас софт удалён, но осталась архивная ссылка.

Гендиректор Bloomtech также отметил, что App Store наводнили программы, не имеющие никакого отношения к OpenAI, но при этом пытающиеся заработать на чат-боте.


В Google Play Store ситуация не лучше: многие сомнительные приложения насчитывают тысячи загрузок, но не предоставляют никакой полезной функциональности.

Подпишитесь на новости

Взломанные украинские сайты раздают Windows-стилер под видом CAPTCHA

Злоумышленники взламывают легитимные сайты украинских компаний и подсовывают их посетителям поддельную проверку Cloudflare. Вместо галочки «Я не робот» человек получает инструкцию, как собственноручно установить на Windows новый инфостилер Psychedelic. Киберпреступникам остаётся только наблюдать за магией социальной инженерии.

Как выяснили специалисты Arctic Wolf Labs, вредоносная страница незаметно копирует в буфер обмена команду для msiexec.exe, а затем предлагает открыть окно «Выполнить» и вставить её.

Psychedelic крадёт пароли и токены из Chrome, Edge, Brave, Opera, Vivaldi и «Яндекс Браузера». Заодно он охотится за кошельками MetaMask, Trust Wallet, OKX Wallet, SafePal, Exodus, Electrum, Bitcoin Core и другими криптохранилищами. Вредонос закрепляется через планировщик заданий, модифицирует профили браузеров и связывается с управляющим сервером.


Одноразовой кражей дело не ограничивается. Операторы могут удалённо передавать стилеру новые задания и запускать на заражённом компьютере EXE, MSI, BAT, CMD и PowerShell-сценарии.

Исследователи нашли панель управления кампанией под названием «РУБЛЁВКА TDS». На момент анализа она зарегистрировала 557 просмотров приманки, 426 кликов и 79 завершённых действий.

Большинство пришлось на Украину: 446 просмотров и 71 успешное прохождение цепочки. Следы русскоязычного интерфейса позволяют предположить участие русскоговорящих операторов, однако окончательной атрибуции пока нет.

RSS: Новости на портале Anti-Malware.ru