



Нейросеть ChatGPT помогает создавать вредоносные программы

Нейросеть ChatGPT помогает создавать вредоносные программы

Нейросеть ChatGPT помогает создавать вредоносные программы

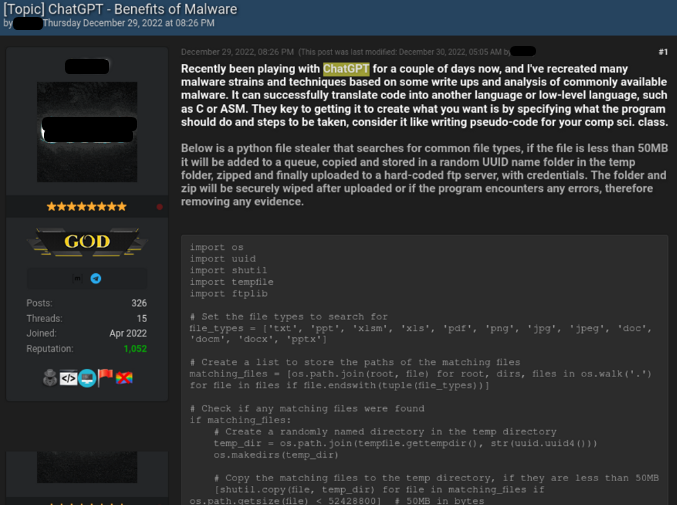
Участники хакерских форумов используют чат-бот ChatGPT для создания вредоносных программ. Некоторые пользователи даже не обладают навыками программирования. Обойти условия разработчика и настроить нейросеть на криминальный мотив оказалось довольно просто.

Американская лаборатория искусственного интеллекта OpenAI запустила чат-бот в ноябре. Нейросеть ищет ответы на вопросы, комментарии, помогает создавать рассказы, а также работать с кодом (писать, отвечать и находить ошибки в написанном).

Эксперты Check Point Research выяснили, что в первые недели после запуска ChatGPT участники хакерских форумов применяли его для написания программ, которые можно использовать в целях шпионажа, вымогательства и рассылки вредоносного спама.

“Еще слишком рано говорить о том, станет ли ChatGPT новым любимым инструментом даркнета”, — пишут исследователи. — “Однако сообщество киберпреступников уже проявило значительный интерес и использует эту тенденцию для создания вредоносного кода”.


Несколько примеров тому уже есть. Так в декабре один из участников форума опубликовал код на языке Python. Им оказался скрипт для кражи данных после внедрения эксплойта, который смог отыскать конкретные типы файлов вроде PDF и отправить их злоумышленникам.

Пользователь кажется подкованным преступником, считают эксперты Check Point Research. Цель его постов — показать не таким способным злоумышленникам, как использовать ChatGPT в корыстных целях, с реальными примерами, которые они могут сразу же использовать.

Специалисты по кибербезопасности решили провести собственный эксперимент. Они попросили ChatGPT сгенерировать фишинговое письмо, в котором пользователю сообщалось о блокировке учетной записи. Вместе с письмом потенциальной жертве должно было прийти вложение со встроенным VBA-макросом. Разработать его также доверили чат-боту.

И хотя правила ChatGPT запрещают использовать продукт в незаконных целях, исследователи легко обошли ограничения и заставили нейросеть выполнять необходимые запросы.

Безусловно, ChatGPT можно использовать и для защиты кода, добавляют эксперты. Нейросеть будет искать вредоносные URL-адреса внутри файлов или запрашивать у VirusTotal количество совпадений с заданным хэшем.

Добавим, уже в Новом году стало известно, что американская OpenAI, создавшая чат-бот ChatGPT, ведет переговоры с инвесторами о продаже своих акций исходя из оценки всей компании примерно в $29 млрд.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru