



Все новые объекты в корзинах Amazon S3 теперь дефолтно шифруются AES-256

Все новые объекты в корзинах Amazon S3 теперь дефолтно шифруются AES-256

Все новые объекты в корзинах Amazon S3 теперь дефолтно шифруются AES-256

С 5 января веб-сервис Amazon S3 начал автоматически шифровать все вносимые в корзины объекты, по умолчанию используя 256-битные ключи AES. Ранее шифрование данных на стороне сервера (SSE-S3) было доступно клиентам только в виде опции.

Нововведение, по словам провайдера, призвано обеспечить базовый уровень криптозащиты информации в облаке. Изменения предоставляются в пользование бесплатно, не влияют на быстродействие и не требуют дополнительных усилий от админа. 

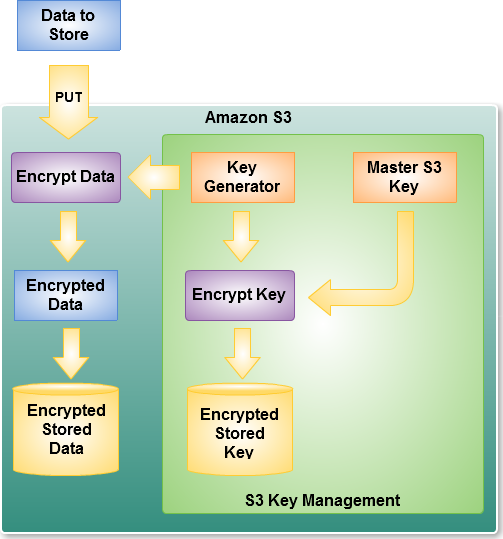
Возможность SSE-S3 появилась на сервисе еще в 2011 году. Пользователь мог задать шифрование при сохранении нового объекта или копировании существующего. С этой целью в запрос PUT включался соответствующий HTTP-заголовок.

Получив такой запрос, сервис генерирует уникальный ключ AES-256, обрабатывает данные, а затем шифрует сам ключ (с помощью мастер-ключа). Из предосторожности все ключи при этом хранятся на специально выделенных серверах Amazon.


Те, у кого в настройках уже включено дефолтное шифрование, изменений не заметят. Остальные смогут удостовериться в автоматическом шифровании данных, заглянув в журнал событий AWS CloudTrail. В скором времени этот статус также станет отображаться в консоли AWS, отчетах S3 Inventory, аналитике Storage Lens, а в ответах Amazon S3 API появится дополнительный заголовок.

В апреле облачный провайдер по умолчанию включит еще две настройки безопасности — блокировку публичного доступа к S3 для всех новых корзин и замену ACL-списков политикой AWS IAM (Identity and Access Management). Созданных к тому моменту S3-ведер это нововведение не коснется.

Утечки баз данных — давняя проблема ИБ, сохраняющая актуальность из-за небрежной защиты и ошибок в конфигурации серверов. Так, в 2019 году в Сеть из S3-ведер Amazon были слиты 540 записей о пользователях Facebook (в России соцсеть признана экстремистской и запрещена).

Если бы эти данные были зашифрованы, злоумышленнику пришлось бы изрядно потрудиться, чтобы использовать утечку в своих интересах. К сожалению, владельцы таких баз нечасто тратят ресурсы и деньги на подобную защиту, что создает дополнительные риски для пользователей, вверивших им свою информацию.

Подпишитесь на новости

ЦБ будет сообщать ФНС о переводах между физлицами только с 2027 года

Минфин согласился, что Банк России будет сообщать налоговой о гражданах, систематически получающих деньги от других физлиц, только по операциям начиная с 1 января 2027 года. В первоначальной версии поправок норма распространялась на операции, совершенные после 1 января 2026 года.

Об этом замминистра финансов Алексей Сазанов заявил на заседании комитета Госдумы по бюджету и налогам 15 ноября. Слова замминистра приводит «Интерфакс».

На проблему обратил внимание председатель комитета Андрей Макаров: по его словам, в нынешнем виде поправка придает норме обратную силу. Сазанов объяснил, что положение перенесли из законопроекта об обелении экономики, который внесли весной, когда эта дата была актуальна.

«Конечно, сейчас эту норму надо распространять с 1 января 2027 года», — сказал Макаров.

Поправки Минфин внес ко второму чтению законопроекта № 617-9 из бюджетного пакета. Они дополняют статью 85 Налогового кодекса: ЦБ будет передавать в ФНС сведения о гражданах, у которых по счетам видны признаки систематического получения доходов от других людей. Сами признаки, а также форму и периодичность передачи данных определит соглашение ЦБ и ФНС.

Получив такие сведения, налоговая сможет запросить у банка выписки по счетам гражданина. Сейчас выписки по счетам людей без статуса ИП ФНС запрашивает только при взыскании долга, налоговой проверке или истребовании документов.

RSS: Новости на портале Anti-Malware.ru