



Киберпреступники обходят блокировку макросов в Office через XLL-формат

Киберпреступники обходят блокировку макросов в Office через XLL-формат

Киберпреступники обходят блокировку макросов в Office через XLL-формат

Когда Microsoft начала по умолчанию блокировать макросы в документах Office, загружаемых из интернета, киберкриминалу пришлось искать альтернативные способы доставки зловредов. По данным Cisco Talos, в прошлом году злоумышленники провели ряд вредоносных атак с использованием файлов XLL; пробный вектор заражения прижился и актуален по сей день.

Решение Microsoft усложнить активацию VBA-макросов было вызвано большим количеством злоупотреблений. Дефолтную блокировку для веб-загрузок начали развертывать в июле, однако из-за недовольства пользователей процесс пришлось откатить.

Тем не менее некий эффект эта мера все же дала: распространители вредоносов стали реже использовать документы Office на начальном этапе атаки. Злоумышленники, полагающиеся на имейл-рассылки и социальную инженерию, теперь зачастую отдают предпочтение экзотическим форматам — ISO, VHD, RAR.

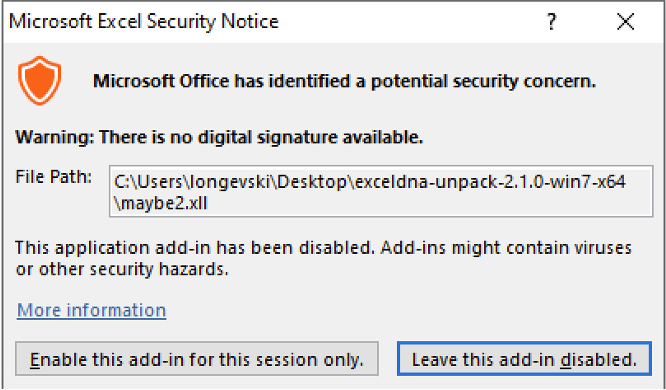
Файлы надстройки Excel (.xll) тоже оказались пригодными для этой цели. Подобная динамическая библиотека вряд ли вызовет подозрение у антивируса; при открытии файла Excel выдает предупреждение о потенциальной угрозе, однако многие пользователи его игнорируют.


Чтобы обеспечить автоматический запуск вредоносного кода, авторы зловредов реализуют функции обработки событий — Worbook_Open, Workbook_Close, Auto_Open, Auto_Close.

Попытки использования XLL во вредоносных рассылках наблюдаются с середины 2021 года. Этот вектор заражения уже опробовали распространители Agent Tesla, Dridex, FormBook, Warzone RAT, а также некоторые APT-группы — FIN7, APT10 (она же Cicada и Stone Panda).

В прошлом месяце XLL-формат взяли на вооружение операторы грозного инфостилера RedLine и RAT-трояна Ekipa. Последний примечателен также тем, что может доставляться через макросы в файлах .pub (приложение Publisher входит в набор инструментов Microsoft Office). Для злоумышленника это большое преимущество: макрос в данном случае исполняется при открытии или закрытии файла; более того, ограничение в виде блокировки Microsoft на PUB-файлы не распространяется.

Подпишитесь на новости

Экс-главу Минцифры Смоленской области обвиняют в мошенничестве

Бывшему министру цифрового развития Смоленской области Андрею Рудометкину предъявлены обвинения в мошенничестве в особо крупном размере и превышении должностных полномочий. Потерпевшей стороной по делу выступает региональное Минцифры.

Об этом сообщает ТАСС со ссылкой на материалы суда. Рудометкину вменяют два эпизода превышения полномочий, в том числе в составе группы и из корыстной заинтересованности, а также мошенничество по части 4 статьи 159 УК РФ. Конкретные обстоятельства предполагаемых преступлений и сумма ущерба в публикации не раскрываются.

Всего в деле четыре фигуранта. Среди них — Артём Калугин, ранее возглавлявший отдел защиты информации областного Минцифры. По данным агентства, ему вменяют злоупотребление должностными полномочиями. Ещё двое обвиняются в мошенничестве в особо крупном размере.

Рудометкин находится под стражей с конца 2025 года. Защита неоднократно просила смягчить меру пресечения, ссылаясь на троих несовершеннолетних детей и тяжёлое материальное положение семьи. Апелляционные жалобы оставлены без удовлетворения. Суд в Смоленске должен приступить к рассмотрению дела в ближайшее время.

Рудометкин возглавлял министерство с 2023 года. Его уволили с государственной гражданской службы 16 октября 2025 года в связи с истечением срока служебного контракта.

RSS: Новости на портале Anti-Malware.ru