


Android разрешит скрывать Wi-Fi от других пользователей устройства

Android разрешит скрывать Wi-Fi от других пользователей устройства

Android разрешит скрывать Wi-Fi от других пользователей устройства

В Android готовят небольшое, но полезное нововведение для тех, кто пользуется несколькими профилями на одном устройстве. В ближайших версиях системы появится возможность запретить другим пользователям доступ к конкретным сетям Wi-Fi. Сейчас Android позволяет создавать отдельные профили — с собственными приложениями, файлами и настройками.

Это особенно удобно на планшетах, которыми пользуются сразу несколько человек.

Но есть нюанс: данные Wi-Fi между профилями всегда общие. Если один пользователь подключился к сети, остальные получают к ней доступ автоматически — без выбора и дополнительных настроек.

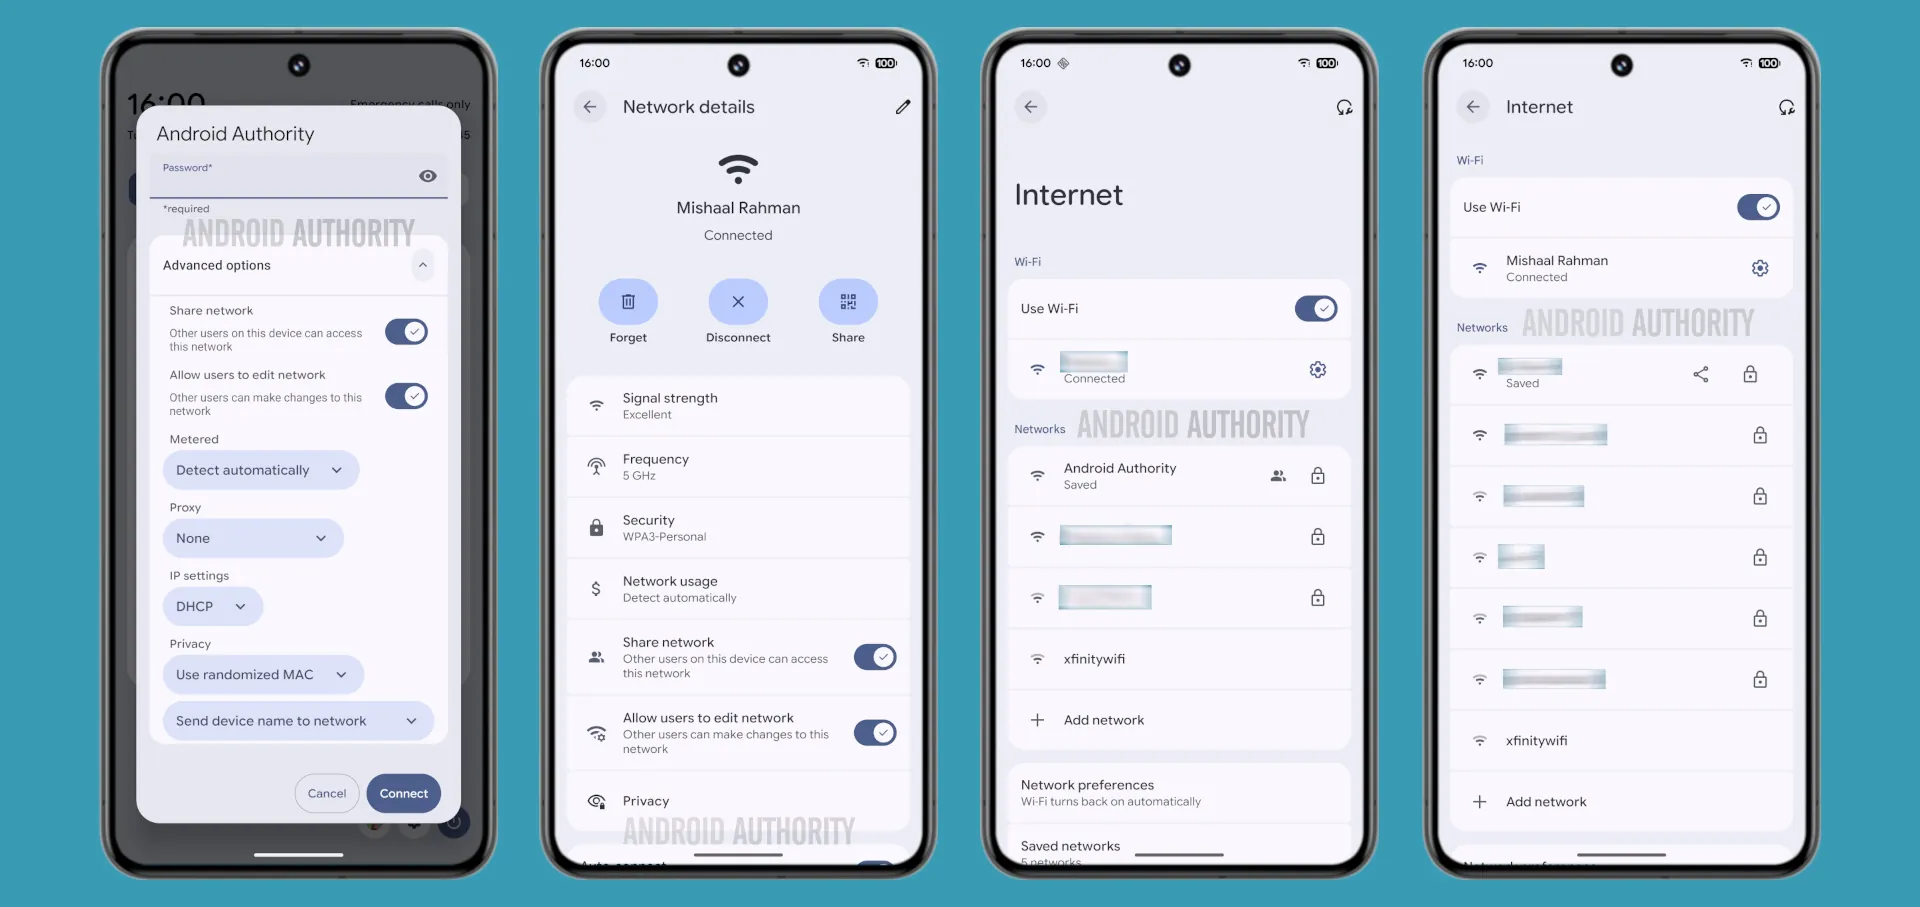
В тестовой сборке Android Canary 2511, о которой пишет Android Authority, Google начала это менять. При подключении к Wi-Fi теперь появляются два новых переключателя:

  • Share network — разрешает или запрещает другим пользователям устройства доступ к сети;
  • Allow users to edit network — позволяет другим профилям менять настройки сети.

Оба параметра включены по умолчанию, но их можно отключить в разделе расширенных настроек при подключении к Wi-Fi — через быстрые настройки или меню «Сеть и интернет».


Общие сети в списке теперь помечаются иконкой с несколькими пользователями. Если сеть сохранена, но не расшарена, рядом появляется кнопка «поделиться». Остальные сети отображаются как обычно — с замком или без значка, в зависимости от защиты паролем.

По первым тестам функция «поделиться сетью» работает корректно: если отключить этот переключатель, другие пользователи не смогут подключиться без ввода пароля. А вот опция редактирования сети пока, похоже, не доведена до ума — даже при включённом разрешении Android всё ещё сообщает, что у пользователя нет прав на изменение настроек.

Изменение кажется мелочью, но на практике может быть очень полезным. Особенно в сценариях с общими устройствами — например, в офисах, магазинах, больницах или учебных заведениях. Там это поможет избежать случайного распространения паролей от защищённых сетей или нежелательных изменений настроек.

Функция уже несколько недель доступна в Canary-канале, так что ожидается, что позже она появится в одной из бета-версий Android — возможно, в Android 16 QPR3.

Подпишитесь на новости

Группа Астра представила экосистему ИИ для закрытых корпоративных сетей

Бизнесу предлагают запускать ИИ на собственной инфраструктуре и обрабатывать конфиденциальные данные внутри компании. На форуме «Цифровые решения — 2026» «Группа Астра» представила экосистему для разработки, управления моделями и автоматизации рабочих задач.

Линейка «Астра ИИ» рассчитана на корпоративные контуры, госорганы и объекты КИИ.

По заявлению вендора, при локальном развертывании вычисления выполняются внутри инфраструктуры заказчика, без передачи данных внешним сервисам. В основе — Astra Linux и платформа контейнеризации «Боцман».

В экосистеме пять компонентов. «Код» помогает автоматизировать написание, тестирование и рефакторинг ПО. «Цифровой офис» объединяет ассистентов для повседневных задач, а low-code «Платформа» позволяет собирать собственные агентные сервисы.

«Хаб» отвечает за хранение моделей, распределение вычислительных ресурсов и разграничение доступа. «Траектория» — методология перехода к агентной разработке: аудит процессов, выбор сценариев внедрения и оценка результатов.

Доступны локальная установка, размещение через Astra Cloud и готовые программно-аппаратные комплексы. Компания заявляет о росте производительности разработки более чем на 50%, а для специализированного ПАК — о преимуществах до четырех раз относительно серверов с аналогичными GPU.

Главная идея — дать организациям инструменты для запуска и контроля ИИ на своем стеке. Но закрытый контур сам по себе не превращает нейросеть в безошибочного сотрудника: права агентов, качество ответов и безопасность интеграций все равно придется контролировать.

RSS: Новости на портале Anti-Malware.ru