



В Сеть слиты личные данные 1 млн россиян, якобы взятых из ЕСИА

В Сеть слиты личные данные 1 млн россиян, якобы взятых из ЕСИА

В Сеть слиты личные данные 1 млн россиян, якобы взятых из ЕСИА

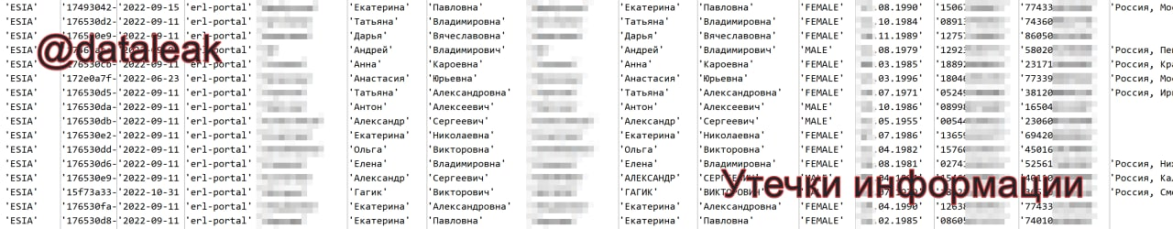
В открытый доступ выложена база ПДн на 1 067 034 записей. Авторы слива утверждают, что данные получены из российской ГИС ЕСИА (Единая Система Идентификации и Аутентификации пользователей госуслуг).

Сообщение об инциденте появилось сегодня утром, 19 декабря, в Telegram-канале «Утечки информации» (@dataleak). Выборочная проверка записей подтвердила, что слитые данные принадлежат реальным лицам.


Опубликованный текстовый файл содержит следующую информацию:

  • ФИО,
  • имейл (около 890 тыс. уникальных адресов),
  • телефон (около 1 млн уникальных номеров),
  • пол,
  • дата рождения,
  • место жительства,
  • паспорт (серия, номер, кем и когда выдан),
  • ИНН,
  • дата обновления записи (с 01.01.2022 по 30.11.2022).

Откуда именно взяты эти данные, команда @dataleak сказать не берется. Авторы алерта лишь ссылаются на похожие случаи, о которых они писали две недели назад и в октябре.

Тревожную новость подхватил другой русскоязычный Telegram-канал, «Раньше всех. Ну почти». Ссылаясь на слова главы Минцифры Максута Шадаева, там пишут, что слитая база — компиляция информации, попавшей в паблик после летней кибератаки на «Почту России».

За восемь месяцев 2022 года (с января по август) Роскомнадзор зафиксировал около 60 масштабных утечек ПДн; совокупно слито 230 млн записей с данными россиян. Согласно результатам опроса, проведенного Kaspersky, возможность утечки личной информации волнует 45% граждан России.

Подпишитесь на новости

Фишинг под видом договоров: группа Rezet разослала письма на 7000 адресов

Исследователи из Ф6/F6 обнаружили у кибершпионской группы Rezet панель AnyDoor для автоматизации фишинговых атак. По их оценке, инструмент создан с помощью ИИ. Через него злоумышленники отправили письма более чем на 7000 адресов, а одна из октябрьских рассылок охватила свыше 4800 получателей.

Подробности опубликованы в исследовании F6. AnyDoor собирает вредоносные файлы, выполняет массовую рассылку писем и предоставляет доступ к заражённым устройствам.

Аналитики нашли панель на управляющем сервере Rezet при изучении сентябрьских атак. После её переноса на другой хост в октябре специалисты снова обнаружили инструмент и продолжили наблюдение.


О применении нейросетей при разработке, по мнению F6, говорят комментарии в коде, оформление интерфейса и ошибки в логике скриптов. Исследователи предполагают, что панель ещё дорабатывается: сбои в цепочке заражения сохраняются, хотя инструмент уже используют в атаках.


Письма направляли промышленным, логистическим, финансовым и медицинским организациям, а также НИИ и компаниям других отраслей. Вредоносные EXE-файлы маскировали под акты, договоры и техническую документацию. Для отправки Rezet чередовала учётные записи на Яндексе.


Около 85% адресатов использовали домены в зоне .ru. Всего в базе рассылок обнаружены адреса в 25 национальных доменных зонах. Среди получателей были организации из стран СНГ, Европы, Азии и Африки.

Rezet также известна как RareWerewolf, LibrarianGhouls и LibrarianLikho. Группа действует как минимум с конца 2018 года. Её основные цели — кража данных и получение постоянного удалённого доступа к устройствам.

RSS: Новости на портале Anti-Malware.ru