



В Сеть выложили базу клиентов Почты России

В Сеть выложили базу клиентов Почты России

В Сеть выложили базу клиентов Почты России

Почта России признала факт утечки. Накануне в открытый доступ попали имена и трек-номера клиентов госкомпании. Потерю данных “на почте” объясняют хакерской атакой.

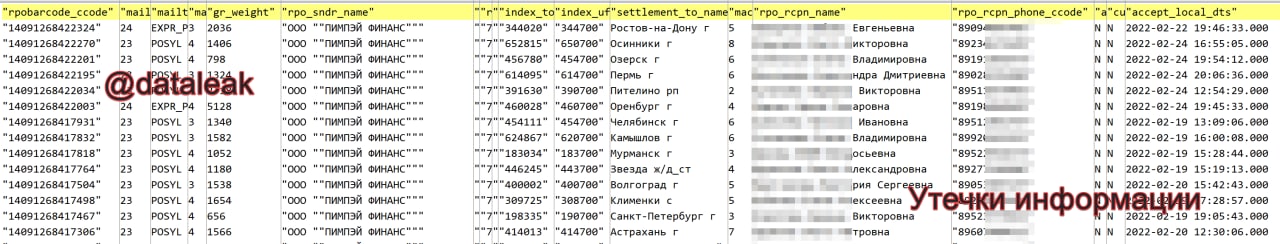
О крупном “сливе” из “Почты России” накануне вечером написал Telegram-канал “Утечки информации”. Исследователи сервиса разведки утечек данных и мониторинга даркнета DLBI обнаружили в сети файл в 100 млн строк.

Документ содержит трек-номера отправления заказа, ФИО или названия компаний, телефоны получателя, города, индексы, вес, статус отправления, дату и время.

По выложенному фрагменту можно предположить, что базу скопировали в июне.


“Почта России” признала факт утечки сразу, но частично. Оператор почтовых отправлений утверждает, что банковские данные не попали в Сеть и безопасности пользователей ничего не угрожает.

Информация утекла через “скомпрометированный аккаунт”, и служба безопасности компании уже заблокировала к нему доступ и перепроверила уровень безопасности по всем возможным точкам доступа, заявили в пресс-службе “Почты России”.

Запрос оператору о деталях кибератаки уже направил Роскомнадзор.

Напомним, на этой неделе в сеть утекли данные Ozon и клиентов “домашнего интернета” Билайн. В Ozone слив объяснили недобросовестностью сотрудника. В Билайне заверяют, что в интернете публикуют данные еще старой утечки, 2015 года, хотя эксперты говорят о дампах 2021 года.

Добавим, 25 июля суд Москвы оштрафовал сеть лабораторий «Гемотест» на 60 тыс. рублей за майскую утечку персональных данных. Тогда в сеть попали 300 ГБ информации о клиентах.

Подпишитесь на новости

«В общак»: подпись к банковскому переводу может закончиться проверкой

Комментарий к переводу — не лучшее место для импровизированного стендапа. Подписи вроде «взятка», «откат» или «в общак» могут вызвать вопросы у банка и привести к ограничениям, предупредила юрист Мери Валишвили.

Как сообщает РИА Новости, доцент РЭУ имени Плеханова объяснила: автоматизированные банковские системы учитывают текст, но не обязаны понимать намерение пошутить.

При этом единого публичного списка опасных слов нет. Банки самостоятельно настраивают алгоритмы и не раскрывают полные перечни маркеров подозрительных операций. Поэтому речь не об универсальном правиле.

Внимание могут привлечь и вполне бытовые комментарии: «за маникюр», «за ЖКУ», «по договору». Сами формулировки не запрещены, однако регулярность поступлений, одинаковые суммы и другие обстоятельства могут сформировать подозрительный для комплаенс-системы паттерн.

Для обычных частных переводов Валишвили рекомендует не добавлять лишние комментарии. Если платеж имеет юридическое значение, она советует указывать конкретные реквизиты документа, например номер и дату договора займа. Для коллективных сборов можно использовать предусмотренные банком инструменты с обозначенной целью.

Главный вывод — писать фактическое назначение платежа без двусмысленных украшений. Другу шутка может понравиться, а банковскому контролю после нее потребуются объяснения.

RSS: Новости на портале Anti-Malware.ru