



CloudSEK признала утечку и винит в этом другую ИБ-компанию

CloudSEK признала утечку и винит в этом другую ИБ-компанию

CloudSEK признала утечку и винит в этом другую ИБ-компанию

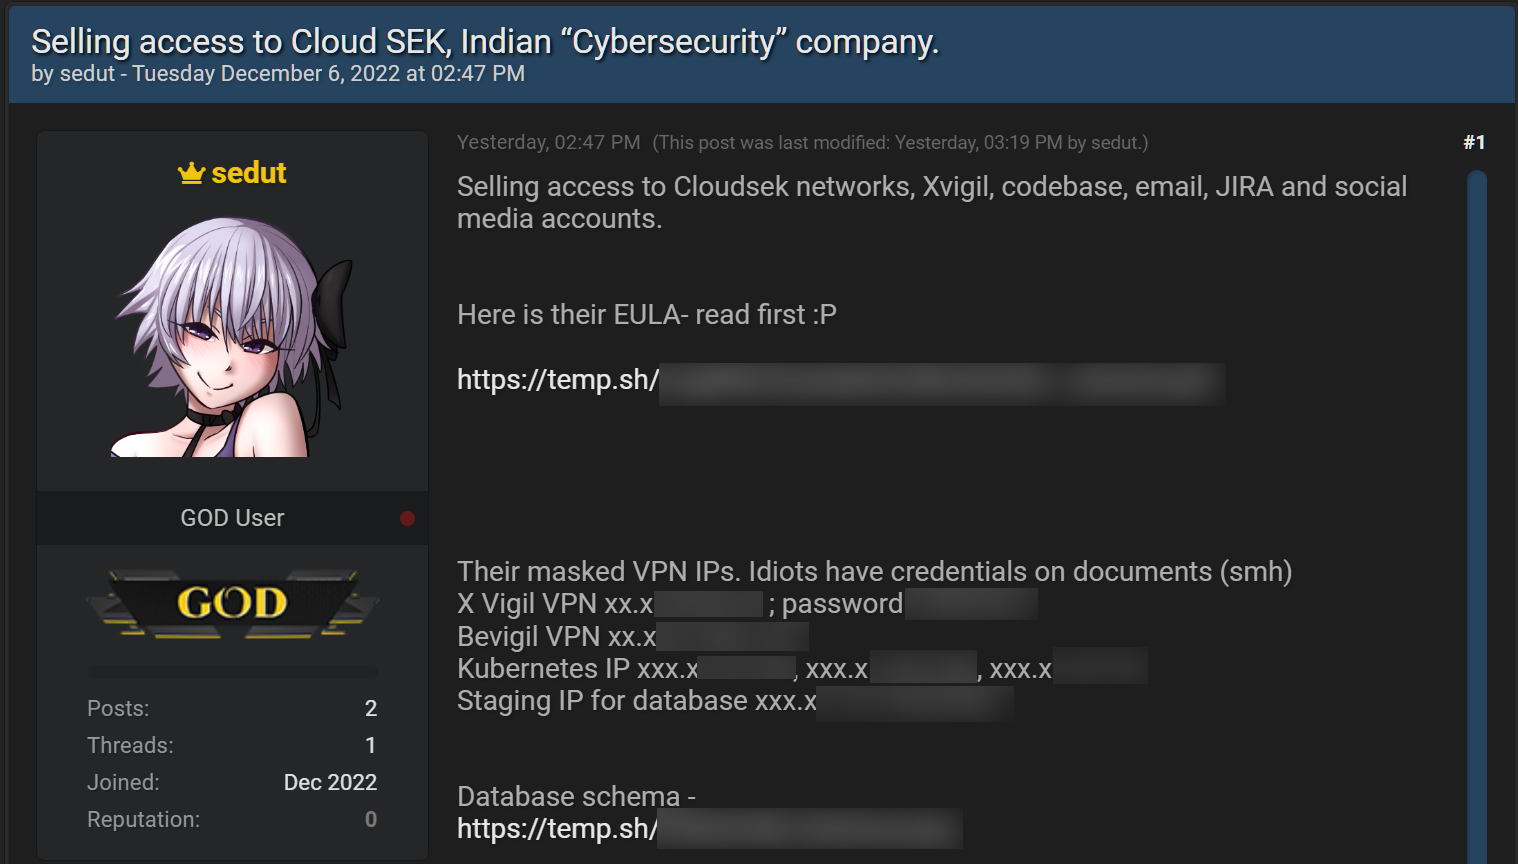
На хакерских форумах появилось объявление о продаже доступа к сетям, инструментам и аккаунтам CloudSEK. Индийская ИБ-компания подтвердила факт утечки и подозревает, что к атаке причастен коллега — злостный нарушитель общепринятых правил и норм конкуренции.

Расследование показало, что продавец, некто sedut, имеет нулевую репутацию в даркнете и создал аккаунт специально для продвижения своего лота. На счету sedut лишь два рекламных поста, посвященных инциденту в CloudSEK, — от 5 и 6 декабря.


Как оказалось, в конце прошлого месяца рабочий лэптоп одного из сотрудников CloudSEK пришлось отдать в сервис из-за возникших проблем. Из ремонта он вернулся с перезалитой Windows и инфостилером Vidar в придачу. Вредонос украл все найденные пароли и куки, данные были выставлены на торги в даркнете и в тот же день куплены для проведения целевой атаки. 

В итоге злоумышленнику удалось взломать Jira-аккаунт владельца зараженного лэптопа и получить доступ к задачам Jira и страницам Confluence с внутренними документами и учебными видео и скриншотами. До базы данных Elastic и исходных кодов продуктов CloudSEK автору атаки, вопреки уверениям, добраться не удалось.

Скомпрометирован Twitter-аккаунт CloudsekXvigil (не основной). Пользовательские данные в целом не пострадали, слиты лишь имена и заказы трех клиентов, оповещенных через Twitter. Репортер BleepingComputer попытался выяснить, кого именно CloudSEK подозревает в проведении целевой атаки, однако в ИБ-компании отказались назвать имя, но пообещали и далее обновлять свою блог-запись по мере выявления подробностей.

Подпишитесь на новости

В Drupal закрыли критическую брешь с возможностью атаки без аутентификации

Команда Drupal выпустила патч для критической уязвимости в модуле Field UI, которая при определённых сочетаниях компонентов позволяет удалённо выполнять код. Хотя для атаки недостаточно одного ядра CMS, как минимум один известный сценарий не требует аутентификации. Пароль администратора в таком случае злоумышленнику вообще не понадобится.

Условия эксплуатации и заплатки описаны в официальном бюллетене Drupal. Уязвимость получила идентификатор CVE-2026-108097.

Опасные пути атаки появляются в сочетании со сторонними модулями. Собственный код сайта также может сделать уязвимую функциональность доступной.

Исправления входят в Drupal 11.4.10, 11.3.19 и 10.6.19. Временной мерой разработчики называют удаление модуля Field UI на период обновления. Защита Drupal Steward перекрывает часть известных вариантов атаки, но не все возможные.

Отдельно закрыта RCE-уязвимость CVE-2026-108099 в дополнительном модуле Entity List. Для него требуется версия 3.0.10; здесь также известен сценарий без аутентификации при сочетании с другими модулями.

Ещё до публикации патчей команда предупреждала, что эксплойты могут появиться за часы или дни. При этом сообщения об уже идущих атаках в бюллетенях нет.

RSS: Новости на портале Anti-Malware.ru