



Авторы вредоносов подписывали их с помощью сертификатов для Android

Авторы вредоносов подписывали их с помощью сертификатов для Android

Авторы вредоносов подписывали их с помощью сертификатов для Android

Киберпреступники подписывали вредоносные программы с помощью сертификатов, используемых производителями мобильных устройств на Android для подписи системных приложений. Таким вредоносам удавалось получить высокие права в ОС.

Как правило, производители девайсов на Android используют специальные сертификаты для подписи ROM-образов, в которых содержатся операционная система Android и связанные приложения.

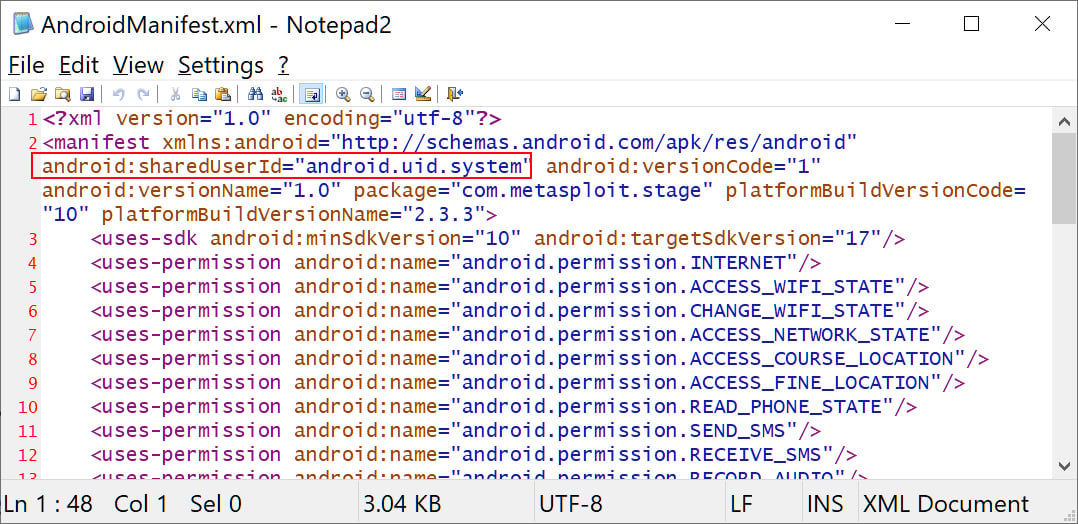
Если подписать с помощью этих же сертификатов вредоносную программу, она получит идентификатор “android.uid.system“ и наиболее высокие права в системе.


Само собой, такой вредонос сможет добраться до важной информации, а также будет иметь возможность перехватывать звонки, устанавливать или удалять пакеты и осуществлять ряд других действий, недоступных обычному софту.

На площадке Android Partner Vulnerability Initiative (AVPI) появился отчёт, согласно которому специалист команды Google Android Security Лукаш Сьюуэрски обнаружил неправомерное использование легитимных сертификатов.

Сьюуэрски также выявил несколько образцов вредоносов, подписанных с помощью десяти соответствующих сертификатов, и предоставил SHA256-хеши для каждого семпла:

  • com.russian.signato.renewis
  • com.sledsdffsjkh.Search
  • com.android.power
  • com.management.propaganda
  • com.sec.android.musicplayer
  • com.houla.quicken
  • com.attd.da
  • com.arlo.fappx
  • com.metasploit.stage
  • com.vantage.ectronic.cornmuni
Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru