



В даркнете продают номера телефонов 500 млн пользователей WhatsApp

В даркнете продают номера телефонов 500 млн пользователей WhatsApp

В даркнете продают номера телефонов 500 млн пользователей WhatsApp

Неделю назад на известном хакерском форуме появилось объявление о продаже базы данных WhatsApp (принадлежит Meta, запрещенной в России), содержащей 487 млн номеров мобильных телефонов пользователей. Проведенный в Cybernews анализ выборки подтвердил достоверность и актуальность слитой информации.

По внутренним данным, мессенджером WhatsApp пользуются более 2 млрд человек в 180+ странах. Продавец утверждает, что предложенная к продаже база за 2022 год содержит данные пользователей из 84 стран.

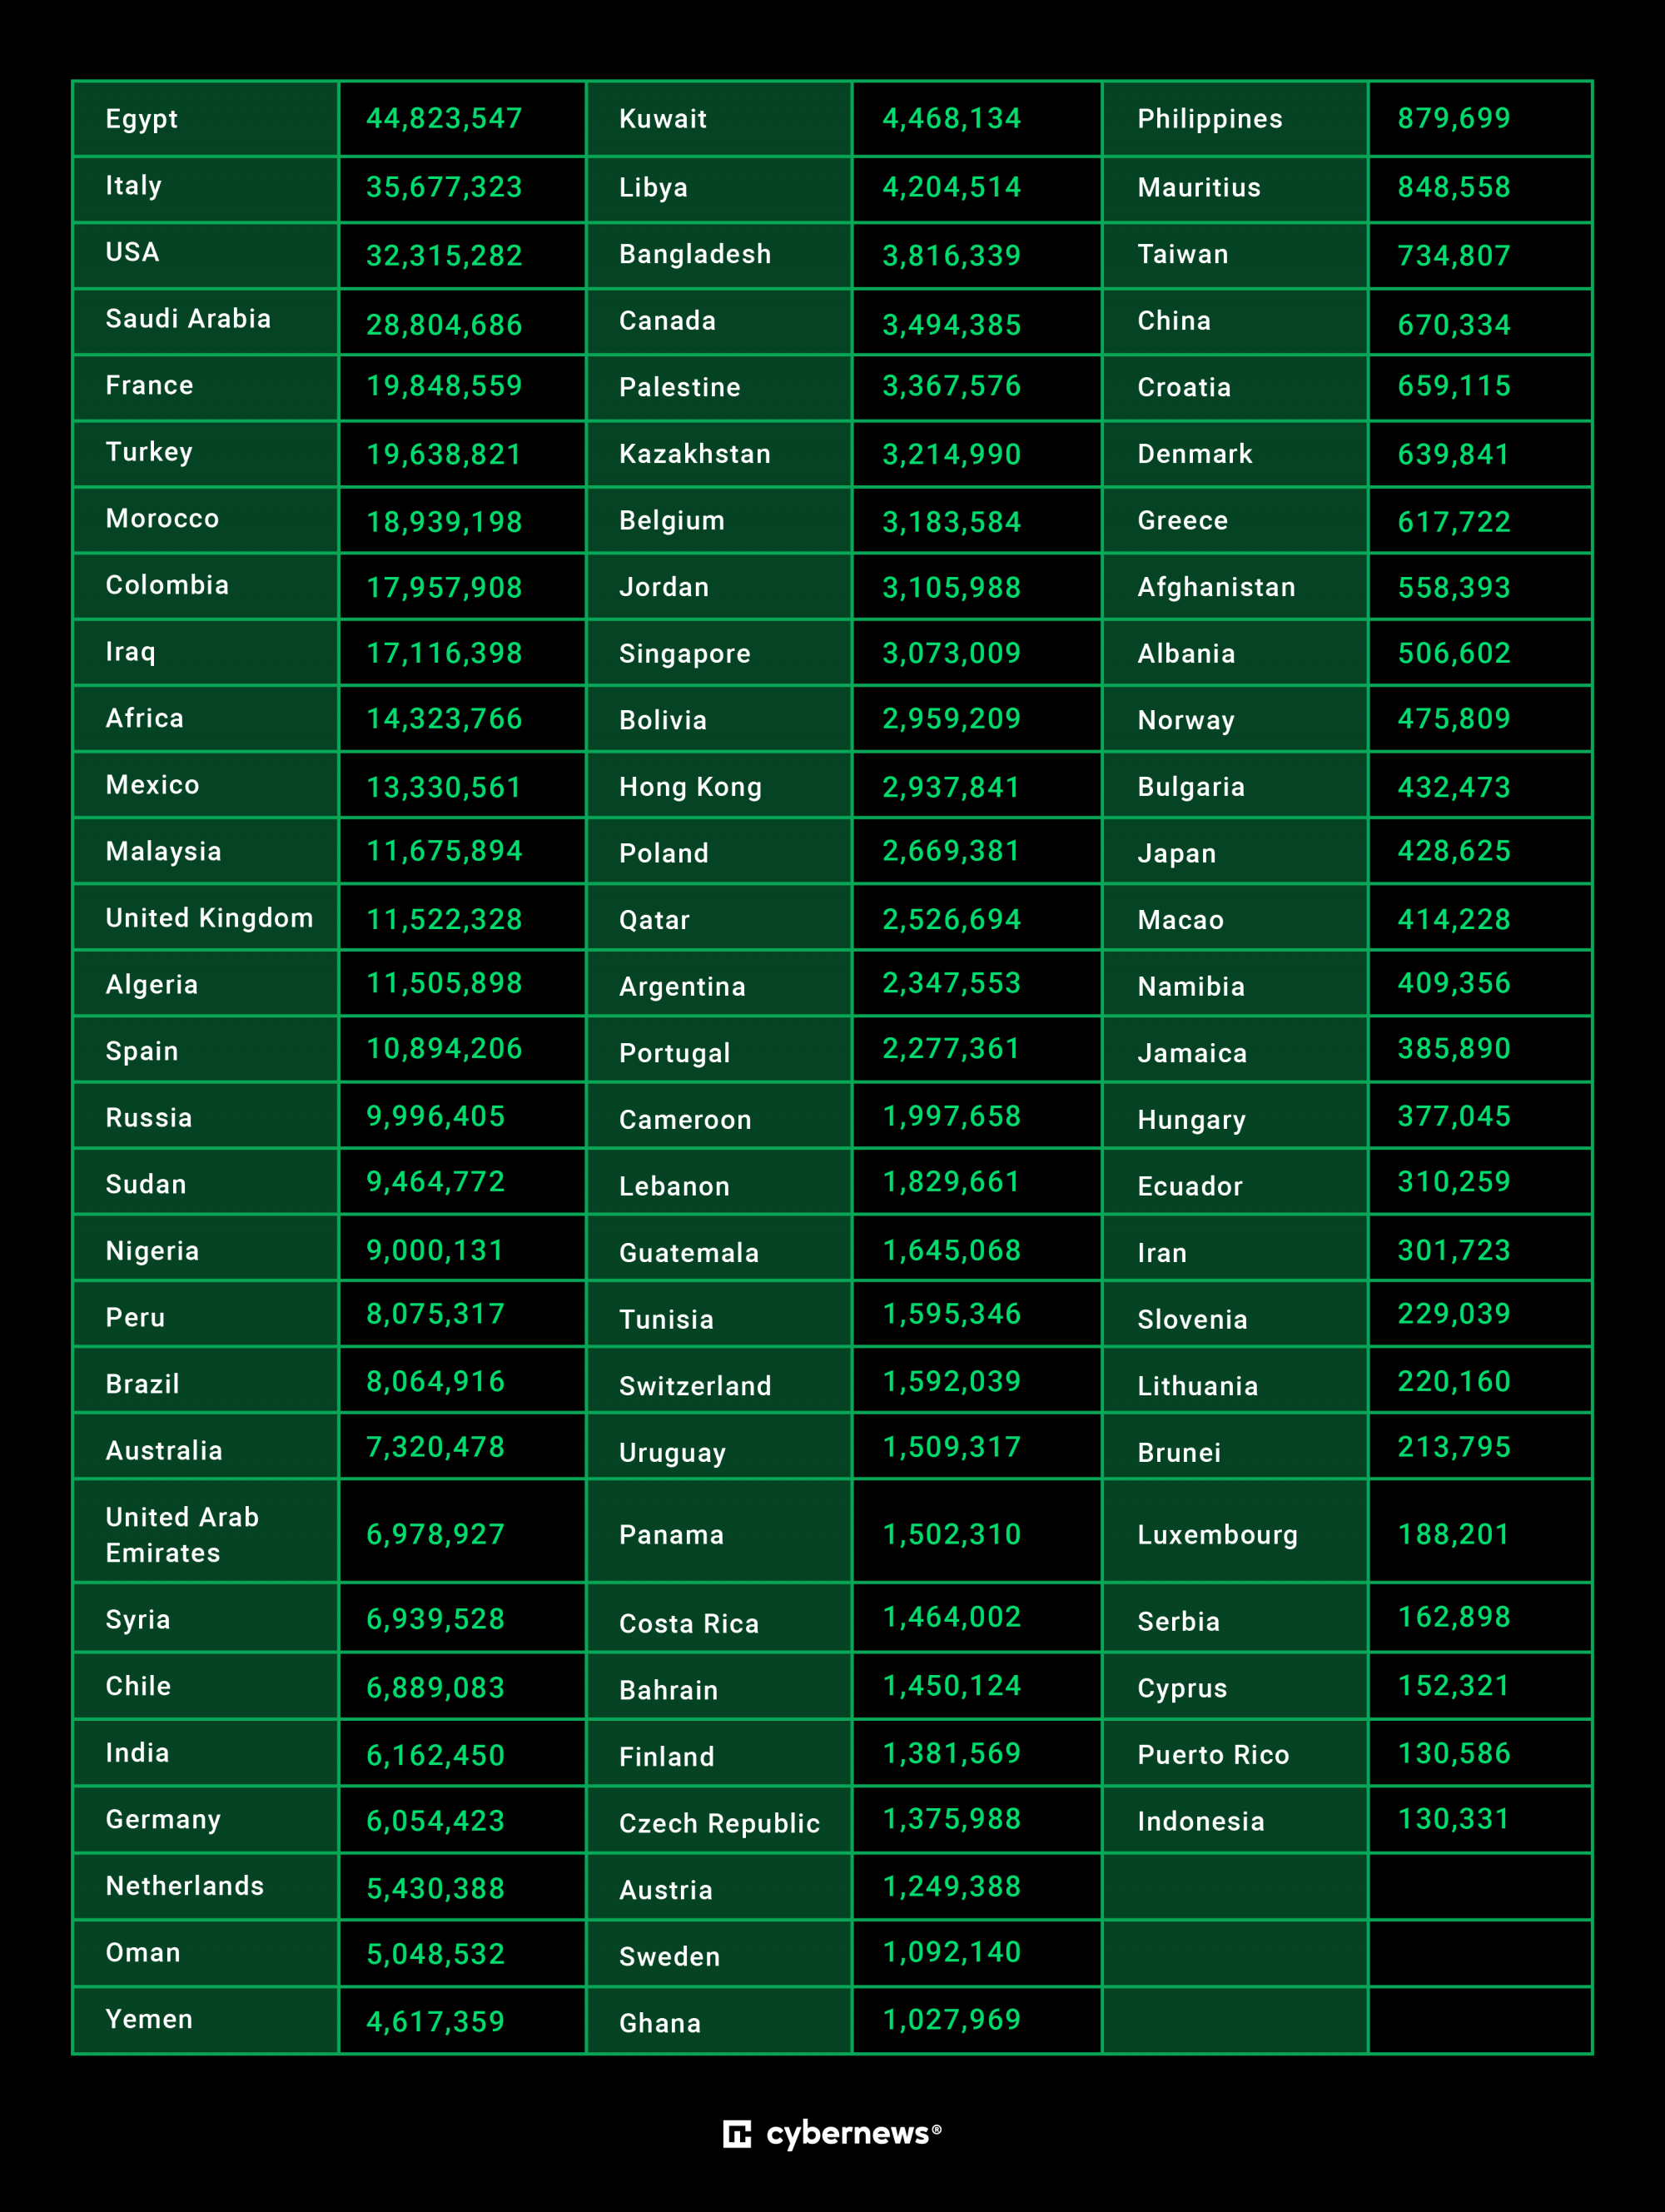
Как выяснил Cybernews, половина собранных номеров мобильников принадлежит гражданам Египта, Италии, США, Саудовской Аравии, Франции, Турции, Марокко, Колумбии, Ирака, ЮАР и Мексики. Россияне занимают в этом рейтинге 16 место (около 10 млн записей).


По запросу экспертам за символическую плату предоставили образец — 1097 американских номеров и 817 британских. Анализ показал, что все они ассоциированы с WhatsApp.

На вопрос, каким образом получена база, продавец ответил уклончиво, намекнув на отлаженный метод массового сбора данных. В Cybernews полагают, что с этой целью использовался скрейпинг — автоматизированное извлечение целевой информации из веб-страниц; подобное покушение на конфиденциальность идет вразрез с пользовательским соглашением WhatsApp. Нельзя исключить также такую возможность, как утечка через поисковую выдачу Google.

Автор слива заверил исследователей, что все выставленные на продажу номера телефонов принадлежат активным пользователям популярного мессенджера. Официальных заявлений по поводу неприятного инцидента пока нет.

MacSync научился воровать криптовалюту и прятать компоненты в iCloud

Зловред MacSync для macOS заметно прокачался. Теперь он приходит не один, а в компании стилера и бэкдора, крадёт пароли и данные криптокошельков, а затем оставляет злоумышленникам удалённый вход на заражённый Mac.

Обновлённую версию обнаружили эксперты «Лаборатории Касперского». MacSync появился в 2024–2025 годах как ответвление стилера AMOS, но найденный в сентябре 2026 года вариант получил более сложную многоступенчатую цепочку заражения.

Атака начинается с классики: пользователь скачивает якобы нужное приложение — например, сервис для совместной работы с документами или криптокошелёк.

В некоторых случаях один из компонентов вредоноса разработчики прятали в общедоступной записи календаря iCloud в формате ICS. Календарь внезапно стал частью цепочки доставки, потому что обычных загрузчиков злоумышленникам, видимо, уже мало.

 

После запуска MacSync изображает скачанное приложение и просит пароль администратора. Затем показывает поддельное уведомление macOS о повреждении программы и предлагает переместить её в корзину.

Только ничего в корзину не отправляется: стилер остаётся в системе и начинает собирать историю браузера, cookie, логины, пароли, данные Telegram и криптокошельков, а также настройки SSH и ZSH.

Второй компонент маскируется под Finder и работает как бэкдор. Через него атакующие могут выполнять произвольный код, похищать отдельные файлы, устанавливать расширения браузера и даже заменять легитимное приложение Ledger вредоносной версией. Основная цель такой подмены, вероятнее всего, — кража криптовалюты.

Пользователям советуют загружать программы только с проверенных ресурсов и настороженно относиться к неожиданному запросу пароля администратора.

RSS: Новости на портале Anti-Malware.ru