



Во ВКонтакте появилась собственная дипфейк-технология

Во ВКонтакте появилась собственная дипфейк-технология

Во ВКонтакте появилась собственная дипфейк-технология

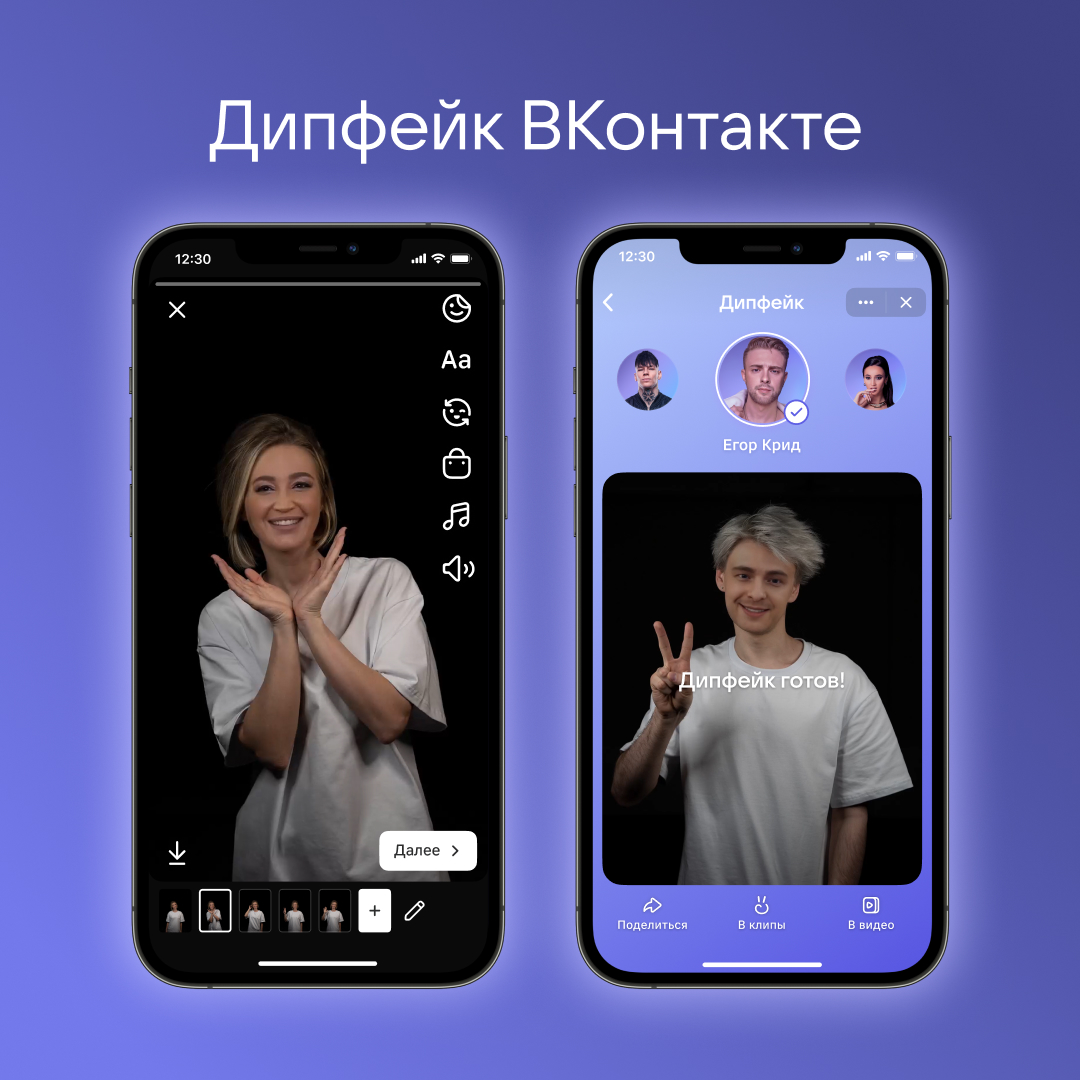
"ВКонтакте" представила функцию “Дипфейк”. Это собственная разработка компании. Технология позволяет “примерить” на себя лицо знаменитости. Ролики помечают вотермаркой, все видео проходят автоматическую проверку.

Технический директор компании Александр Тоболь презентовал разработку на ИТ-конференции HighLoad++, рассказали в пресс-службе.

По словам топ-менеджера, дипфейк от "ВКонтакте" качественнее и быстрее остальных.

Большинство подобных решений работает по принципу независимой обработки каждого кадра, поэтому даже минимальные изменения в положении и освещении лица на видео часто приводят к дрожанию и бликам.

“Мы же с командой решили обрабатывать видео как последовательность кадров с помощью рекуррентной нейронной сети — это позволило не только устранить артефакты, присущие решениям с покадровой обработкой, но и использовать возможности нейронной сети более оптимальным образом, кратно ускорив генерацию дипфейков”, — объясняет Тоболь.

Функция уже доступна в редакторе VK Клипов — как в отдельном приложении, так и во вкладке “Клипы” внутри мобильного приложения “ВКонтакте”. Технология также появилась и в специальном мини-приложении, оттуда дипфейки можно постить в VK Клипах и в VK Видео.


Тоболь анонсировал, что использовать лицо знаменитости скоро можно будет и в сервисе "VK Звонки".

Сгенерированные ролики помечаются специальной вотермаркой при экспорте на внешние площадки, чтобы зрители смогли отличить дипфейк-видео от роликов с реальными звёздами, обещают в пресс-службе.

Кроме того, видео проходят автоматическую проверку на соответствие правилам публикации контента во ВКонтакте, а пользователи получают дополнительные уведомления о том, что созданные при помощи технологии “Дипфейк” видео носят исключительно развлекательный характер.

Подробнее о новой технологии синтеза изображения, основанной на искусственном интеллекте, можно прочитать в материале “Технологии Deepfake как угроза информационной безопасности”.

Подпишитесь на новости

ИИ-агент BI.ZONE Cubi научился готовить правила обнаружения угроз

BI.ZONE расширила возможности ИИ-ассистента Cubi в платформе Threat Intelligence. Он получил агентские функции: теперь может собирать отчёты по заданным параметрам, готовить планы эмуляции действий атакующих и формулировать гипотезы для проактивного поиска угроз.

Компания относит обновлённое решение к классу Agentic Threat Intelligence.

По данным BI.ZONE, Cubi также формирует правила обнаружения, выявляет угрозы по разным типам входных данных, анализирует вредоносные команды и сценарии и определяет их возможную принадлежность к известным атакам.

Руководитель BI.ZONE Threat Intelligence Олег Скулкин утверждает, что агент позволяет выполнять за минуты задачи, на которые прежде уходили часы.

В платформе появилась ИИ-обработка публичных исследований из внешних источников. Система преобразует их в описания киберугроз на русском языке и извлекает сведения о группировках, вредоносных программах, инструментах и уязвимостях. В описания также включаются тактики и техники атак и страны, против которых они были направлены.

Ещё одно дополнение — браузерное расширение BI.ZONE Threat Intelligence для проверки индикаторов компрометации. Пользователь может просканировать веб-страницу или выделить отдельный индикатор, чтобы узнать, с какой угрозой он связан и когда появился на портале.

Из расширения можно перейти к полной карточке со сведениями о связанных злоумышленниках и атаках.

RSS: Новости на портале Anti-Malware.ru