



Фишеры используют 0-day в Windows для установки вредоноса Qbot

Фишеры используют 0-day в Windows для установки вредоноса Qbot

Фишеры используют 0-day в Windows для установки вредоноса Qbot

Новая фишинговая кампания отметилась использованием уязвимости нулевого дня (0-day) в Windows для обхода защитной функции Mark of the Web. Именно так вредонос Qbot теперь проникает на устройства пользователей.

Напомним, что Mark of the Web (MoTW) предназначена для маркировки загружаемых из Сети файлов. Windows добавляет специальный атрибут «незнакомым» семплам, что может указывать на их потенциальную опасность.

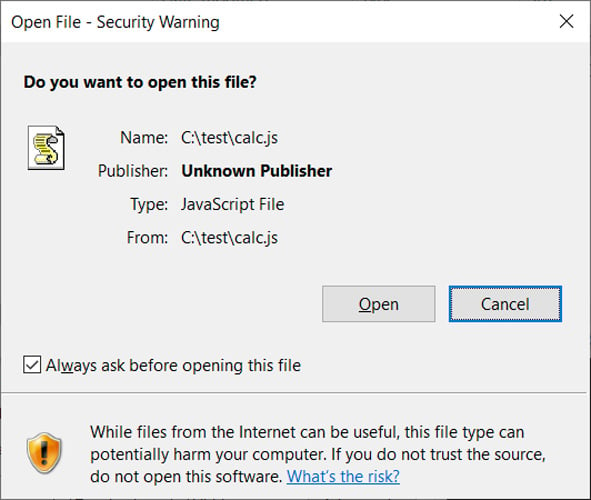
Если пользователь попытается запустить такой файл, MoTW оповестит его о неизвестном происхождении и предупредит о возможной опасности. Выглядит это так:


В новой фишинговой кампании злоумышленники распространяют QBot в защищённых паролями ZIP-архивах, содержащих ISO-образы. Уже в самих образах эксперты нашли ярлык Windows и DLL для установки вредоносной программы в систему.

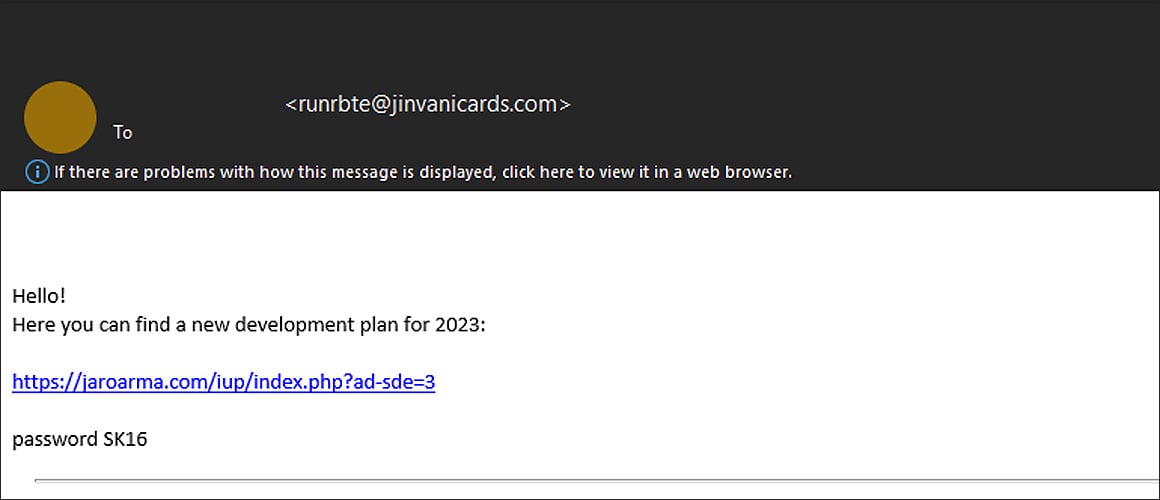
Об атаках рассказал исследователь под ником ProxyLife: операторы QBot используют JavaScript-файлы, у которых имеются специально созданные подписи. Всё начинается с вредоносного письма, в котором есть ссылка на некий документ и пароль от архива.


Далее на компьютер пользователя загружается вышеупомянутый ISO-образ, содержащий файлы WW.js, data.txt и переименованную DLL — resemblance.tmp. К слову, имена файлов меняются, поэтому не стоит их воспринимать как статичную единицу.

JS-файл содержит скрипт в формате VB, задача которого — читать текстовый файл data.txt. В data.txt есть строка vR32, содержащая параметры команды shellexecute. Интересно, что загруженные файлы JavaScript обходят маркировку Mark of the Web, что позволяет вызвать минимум подозрений у получателя фишингового письма.

Напомним, в начале месяца вышел бесплатный неофициальный патч для 0-day в Windows MoTW. Это отличная альтернатива для тех, кто не хочет ждать Microsoft, но хочет защитить себя.

Подпишитесь на новости

Ссылки OneDrive раскрывают корпоративные логины, Microsoft не чешется

Злоумышленники могут выяснять имена корпоративных учётных записей, проверяя адреса OneDrive и SharePoint. Microsoft признаёт возможность такой разведки, но относит её к низкому риску: сам по себе найденный логин не позволяет обойти аутентификацию.

Позицию компания объяснила в своём техническом блоге. Речь идёт об определении UPN — имени пользователя в корпоративной инфраструктуре.

Проверяя URL, атакующий может установить существующие учётные записи и использовать результат для адресного фишинга, перебора паролей или попыток входа с ранее украденными комбинациями.

Есть ещё нюанс, что такие проверки не отражаются в журналах входа Microsoft Entra и Microsoft Purview. Прямых уведомлений о том, что кто-то выявляет пользователей организации этим способом, тоже нет.

Microsoft ограничивает чрезмерные запросы к несуществующим сайтам OneDrive. Это затрудняет массовый сбор, но полностью возможность определения логинов не устраняет.

Компания рекомендует многофакторную аутентификацию, условный доступ, политики риска входа и защиту от фишинга. Логика понятна: найденное имя не должно превращаться в доступ к аккаунту.

RSS: Новости на портале Anti-Malware.ru